








502错误主因是Nginx反向代理时域名解析慢,应改用静态IP或/etc/hosts映射,禁用resolver,调优proxy_connect_timeout等参数,并推进内网DNS治理与动态服务发现。
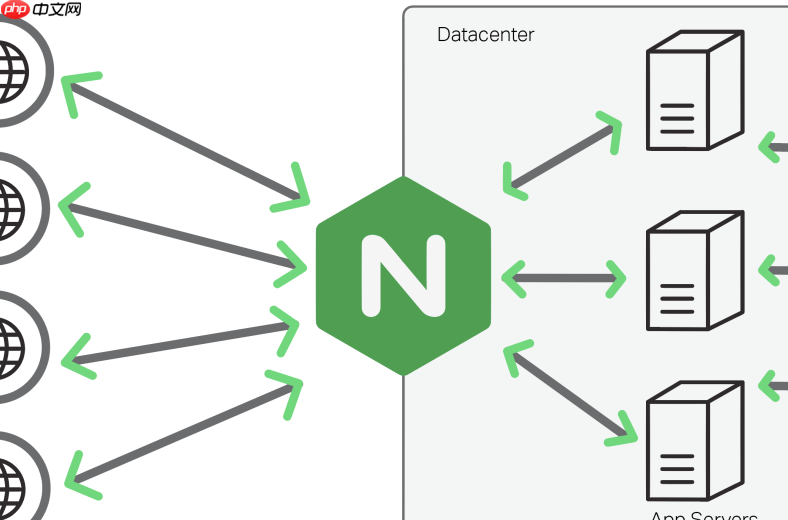
反向代理内网微服务时,因主机名解析慢导致502错误,本质是Nginx(或其他代理)在发起上游连接前,需先将配置中的域名(如 auth-service.internal)解析为IP。若DNS响应延迟高、超时或失败,Nginx会直接返回502——它甚至还没来得及把请求发出去。
确认是否真是DNS解析慢引发的502
别猜,用日志和命令验证:
- 查Nginx错误日志(
/var/log/nginx/error.log),找类似resolving timed out、getaddrinfo() failed或no resolver defined to resolve ...的记录 - 手动模拟解析:在Nginx服务器上执行
time nslookup auth-service.internal或time dig +short auth-service.internal,看是否耗时超过1秒 - 绕过DNS测试:把upstream里的域名临时换成对应IP(如
server 10.1.2.3:8080),reload Nginx后观察502是否消失
禁用运行时DNS解析,改用静态IP或本地hosts
Nginx默认对upstream中写的域名做动态解析,每次新建连接都可能触发一次DNS查询——这是性能黑洞。更稳的做法是让它“只认IP”:
- 在upstream块中直接写内网IP:
upstream auth_backend { server 10.1.2.3:8080; },避免任何域名参与 - 若必须用域名(如多实例轮询),就在Nginx服务器的
/etc/hosts中预先映射:10.1.2.3 auth-service.internal,这样解析毫秒级完成 - 切勿依赖
resolver指令做动态解析——它不支持keepalive,且容易超时;仅在极少数需泛域名场景下谨慎启用
优化Nginx代理参数,容忍短暂解析波动
即使做了静态化,网络偶发抖动仍可能发生。加一层缓冲更可靠:
- 延长连接建立超时:
proxy_connect_timeout 10s;(默认60s但实际常被内核限制,设10s更合理) - 关闭不必要的DNS重试:
proxy_next_upstream error timeout http_502;避免因单次解析失败就跳过健康节点 - 配合健康检查(
health_check)+ keepalive,让连接池复用已解析成功的连接,彻底规避重复解析
从架构层根治:服务发现与DNS治理
长期来看,靠改hosts或硬编码IP不可持续。建议推进两项改进:
- 内网部署轻量DNS(如CoreDNS或dnsmasq),专为服务名提供毫秒级响应,并配置合理的TTL(如30秒)和缓存策略
- 微服务注册到Consul/Eureka等平台后,用Nginx Plus或OpenResty + Lua插件实现服务发现自动更新upstream,不再依赖基础DNS


















