








应先理清内核fs.file-max、进程ulimit-n、Nginx worker_rlimit_nofile三者层级关系,再执行带备份、校验、回滚的一键调优,并验证/proc/sys/fs/file-nr、nginx limits及fd数量。
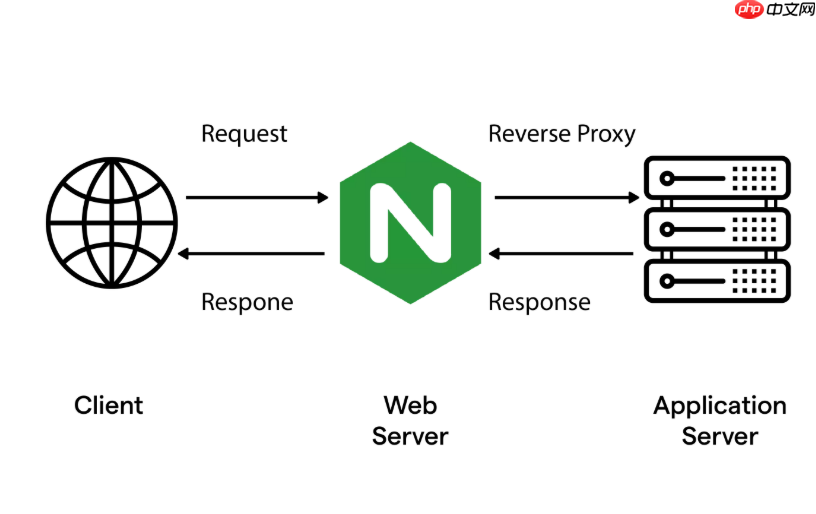
大促前压测发现大量 Too many open files 错误?别急着改配置重启,关键要理清内核、Nginx、进程三者句柄限制的层级关系,并实现可验证、可回滚的一键调优。
先搞清三道“门”:谁在真正卡住连接
很多团队只调 fs.file-max 或只改 Nginx 的 worker_rlimit_nofile,结果压测仍失败——因为三道限制必须全部打通:
-
内核全局上限(
fs.file-max):系统级总句柄池,所有进程共享。低于它,连ulimit -n都设不上去。 -
用户/进程软硬限制(
ulimit -n):Nginx 主进程启动时继承的限制,决定了它能 fork 出多少 worker 及每个 worker 最多开多少连接。 -
Nginx 自身限制(
worker_rlimit_nofile):覆盖主进程 ulimit,但不能超过 ulimit 硬限;同时需配合events.use(推荐epoll)和worker_connections协同生效。
一键调优脚本核心逻辑(Shell + Ansible 可选)
不是简单 echo 写配置,而是带检测、校验、备份、回滚的闭环:

- 自动读取当前
fs.file-max、ulimit -Hn、Nginx 配置中worker_rlimit_nofile和worker_connections值 - 根据目标并发量(如 50w 连接)反推建议值:
–fs.file-max ≥ 2 × 目标连接数 + 10w(预留系统及其他进程)
–ulimit -n(硬限)≥ worker_rlimit_nofile ≥ worker_connections × worker_processes - 按顺序执行:
① 备份/etc/sysctl.conf和/etc/security/limits.conf
② 更新fs.file-max并sysctl -p
③ 更新nginx用户的nofile限制(limits.conf)
④ 更新 Nginx 配置中的worker_rlimit_nofile和worker_connections
⑤nginx -t && nginx -s reload,失败则自动回滚上一版配置
压测中必须验证的 3 个指标
调完不验证 = 白调。用以下命令实时确认是否真正生效:
-
cat /proc/sys/fs/file-nr→ 第三项是当前已分配句柄总数,应远小于file-max -
cat /proc/$(pidof nginx)/limits | grep "Max open files"→ 确认 Nginx 主进程硬限已更新 -
lsof -p $(pidof nginx) | wc -l(或更准:ls /proc/$(pidof nginx)/fd | wc -l)→ 查看实际打开句柄数,对比worker_connections × active_workers
避坑提醒:这些细节常被忽略
看似简单,实操中高频翻车点:
- Nginx 以
systemd启动时,limits.conf可能不生效 —— 需在/etc/systemd/system/nginx.service中显式加LimitNOFILE=65536并systemctl daemon-reload - 容器环境(如 Docker/K8s)需同时设置
--ulimit nofile=65536:65536和容器内sysctl参数(若 privileged) - 调大后未检查磁盘 inode 使用率(
df -i),fs.file-max过高可能耗尽 inode,引发新建文件失败 - 压测客户端自身也受限 —— 确保 wrk/ab/jmeter 所在机器的
ulimit -n足够,否则瓶颈在发起端
调优不是越大越好,而是在稳定、可观测、可回退前提下,精准匹配业务峰值模型。把校验逻辑写进脚本,比人工敲命令可靠十倍。
















