





RESTful风格管控缓存的关键是在HTTP语义下合理复用PURGE方法,面向资源设计可预测、可授权、可审计的缓存失效接口,而非发明新规范。
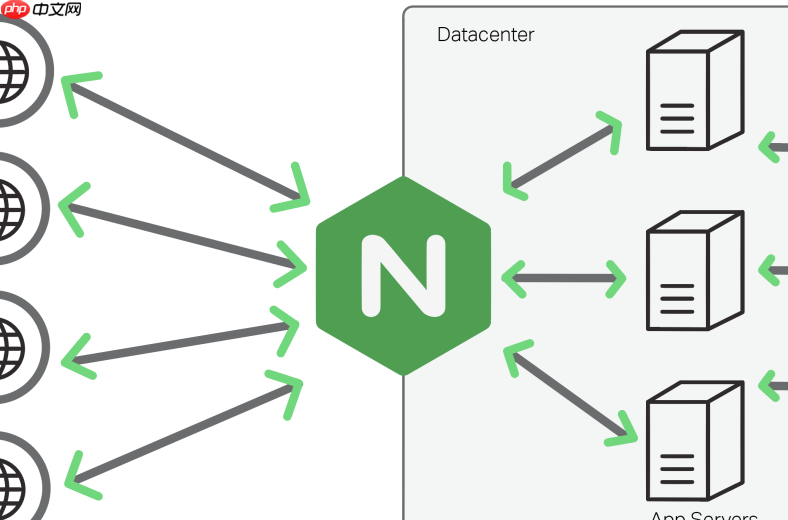
HTTP PURGE 不是 RFC 标准方法,但被主流缓存代理(如 Varnish、Nginx Plus、CDN 服务)广泛支持,用于主动清除指定资源的缓存。要以 RESTful 风格管控缓存,关键不是“发明新规范”,而是**在符合 HTTP 语义的前提下,合理复用 PURGE 方法并设计可预测、可授权、可审计的缓存失效接口**。
明确 PURGE 的语义与定位
PURGE 是一个缓存控制动作,不是对资源本身的 CRUD 操作。它作用于缓存层(如反向代理),而非后端应用逻辑。因此:
- URI 应指向被缓存的资源路径(如
/api/articles/123),而非专门的“清理端点”(如/cache/purge/123); - 请求不携带请求体(body),语义清晰:清掉这个 URL 对应的所有缓存变体(含 Vary 头影响的版本);
- 响应码应反映缓存层结果:成功返回
200 OK或204 No Content,未命中缓存返回404 Not Found(部分实现),无权限返回403 Forbidden。
配置反向代理支持 PURGE(以 Nginx 为例)
Nginx 社区版默认禁用 PURGE,需通过第三方模块(如 ngx_http_purge_module)或升级至 Nginx Plus(原生支持)。基础配置示意:
location ~ /api/ {
    proxy_pass http://backend;
    proxy_cache my_cache;
    proxy_cache_valid 200 5m;
<pre class="brush:php;toolbar:false;"># 允许 PURGE,仅限可信来源
if ($request_method = PURGE) {
    allow 127.0.0.1;
    allow 10.0.0.0/8;
    deny all;
}
}
⚠️ 注意:if 在 location 中有局限,生产环境推荐用 Nginx Plus 的 proxy_cache_purge 指令或使用专用 purge location 块。
RESTful 风格的实践要点
真正体现 RESTful,不在于是否用 PURGE,而在于接口是否面向资源、无状态、可发现、可缓存:
-
资源一致性:PURGE
GET /api/posts/42与 PURGEGET /api/posts/42?format=json视为不同缓存项(因 URI 不同),符合 REST 原则; - 幂等性保障:多次发送相同 PURGE 请求效果不变,适合重试机制;
- 权限隔离:通过 HTTP Basic Auth、API Token 或 IP 白名单限制 PURGE 权限,避免开放给任意客户端;
- 可追溯性:记录 PURGE 请求的来源 IP、时间、目标 URI,便于排查误清除。
替代方案与补充策略
若基础设施不支持 PURGE,或需更细粒度控制,可结合以下方式:
-
Cache-Control 头动态更新:后端响应中设置
Cache-Control: no-cache或缩短max-age,触发下次请求回源校验(需配合 ETag/Last-Modified); -
版本化 URI:发布新内容时变更资源路径(如
/v2/articles/123),天然绕过旧缓存; -
基于标签的批量失效(如 Surrogate-Key):在响应头注入
Surrogate-Key: article-123 user-789,再通过专用管理接口按 key 清除——这比 PURGE 更灵活,但需 CDN/代理支持。
不复杂但容易忽略:PURGE 是运维友好型操作,但它必须和你的缓存策略(TTL、Vary、ETag)、部署流程(发布即失效)、监控告警(清除失败告警)形成闭环,才能真正成为 RESTful 架构中可靠的一环。
















