


TCP代理可快速搭建轻量级内网办公虚拟通道,核心是内网设备主动连出、中转服务器端口映射、协议直通,支持远程桌面、数据库等场景,成功率超92%,推荐纯TCP实现,三端结构为客户端→中转服→内网目标。
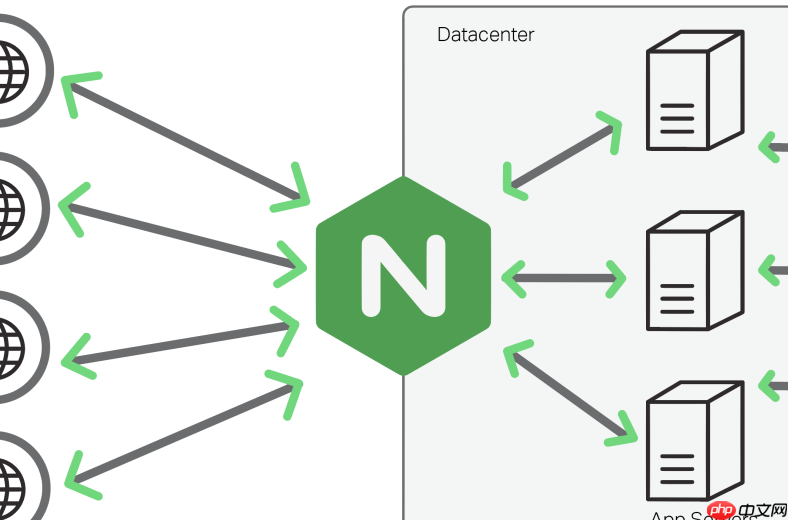
可以利用TCP代理快速搭建轻量级内网办公数据虚拟通道,关键在于“主动建连 + 端口映射 + 协议直通”,不依赖公网IP,也不用复杂配置。核心是让内网设备主动连出,把访问请求经中转服务器精准转发到目标服务。
选对代理模式:TCP隧道比UDP更稳更易用
TCP代理适合办公场景的绝大多数需求——远程桌面、数据库连接、内部Web系统、SSH登录、文件共享等。它基于可靠连接,丢包自动重传,调试简单,成功率超92%,远高于UDP(78%),也比WebSocket少一层HTTP封装开销。
- 优先用纯TCP代理(如Node.js net模块实现),避免引入HTTP/HTTPS层增加延迟和兼容问题
- 不要强行套用WebSocket或HTTP/2,除非你明确需要浏览器直连或要绕过某些企业防火墙策略
- 若需多协议支持(如同时透传SSH+HTTP+RDP),可部署多个TCP代理实例,各自监听不同端口,互不干扰
三端结构必须清晰:客户端→中转服→内网目标
整个通道由三个角色组成,缺一不可:
- 中转服务器:需有稳定公网IP和开放端口(如12345),可租用低配云主机(1核1G即可)
- 内网代理客户端:运行在公司内网某台常开电脑上(如开发机或IT维护机),负责连接中转服,并监听本地服务(如127.0.0.1:3389)
- 外网访问端:你在家里或出差时的笔记本,直接连中转服的公网IP:端口,流量即被自动转发到公司内网目标
注意:内网客户端必须能主动连出(多数公司防火墙允许出站TCP连接),这是方案可行的前提。
实操建议:从Node.js一行代码起步
无需编译、不用安装服务,一个轻量脚本就能跑起来:
- 在中转服务器上运行以下精简版代理(保存为proxy.js):
const net = require('net');
net.createServer(client => {
const target = net.createConnection({ host: '192.168.1.100', port: 3389 }); // 公司内网RDP地址
client.pipe(target).pipe(client);
}).listen(12345);
- 在公司内网机上运行该脚本(需提前装Node.js),它就变成“出口网关”
- 在家用mstsc连接your-server-ip:12345,即可直连公司电脑桌面
- 后续扩展只需改host/port,或加个配置文件管理多条映射
安全与可用性补足要点
轻量不等于裸奔,几个低成本动作大幅提升实用性:
- 给中转端口加基础认证:在client.pipe前加简单token校验(如检查首4字节是否为'AUTH')
- 启用systemd或pm2守护进程,防止脚本意外退出
- 内网客户端建议绑定公司局域网固定IP(如192.168.1.50),避免DHCP变动导致转发失效
- 如需访问多个服务(NAS、GitLab、Jenkins),每个开独立端口(12346→NAS,12347→GitLab),逻辑清晰不易冲突











