




proxy_max_temp_file_size调优核心是让Nginx在响应体超内存缓冲时做出合理落盘决策:该写则写,不该写则流式转发,避免反复刷小文件;它仅限单个临时文件大小,不控总磁盘用量、缓存空间或请求体/日志行为。
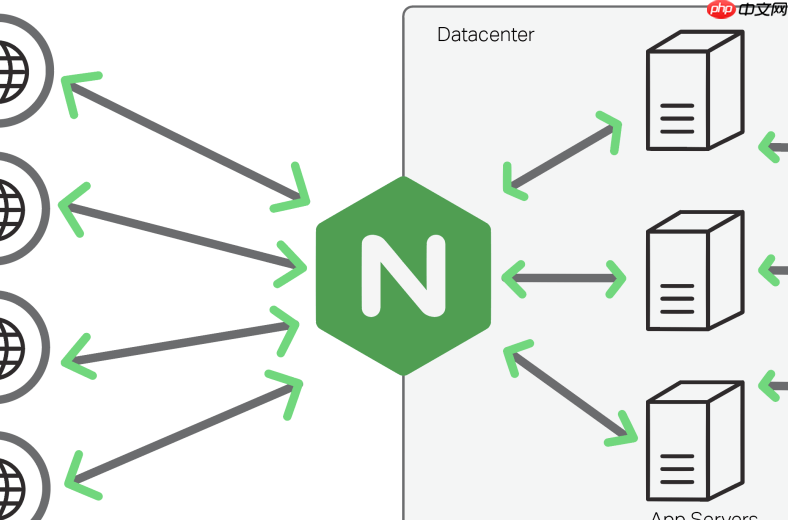
调优 proxy_max_temp_file_size 的核心目标不是单纯压低磁盘 IO 或堆高内存,而是让 Nginx 在响应体超出内存缓冲时,做出更符合业务实际的落盘决策:该写就写、不该写就流式转发,避免“卡在中间”反复刷小文件。
理解它真正控制什么
这个参数只限制单个临时文件的最大大小,不控制总磁盘用量、不管理缓存目录空间、也不影响请求体或日志。它只在以下条件同时满足时起作用:
- 后端返回响应体
-
proxy_buffering on(默认开启) - 响应体已填满
proxy_buffer_size + proxy_buffers所有内存缓冲区 - Nginx 需要暂存剩余部分 → 此时才考虑是否写临时文件
一旦超限,Nginx 不会拆分写多个小文件,而是直接拒绝(返回 502/413)或切换为流式转发——取决于你设的值和配套配置。
三种典型取值及其适用场景
设为 0:强制跳过磁盘临时文件,全程内存缓冲 + 边收边发。适合后端稳定、响应体普遍 ≤1MB、且网关具备重试能力的内部服务。但必须同步加大 proxy_buffers(如 16 64k),否则容易 502。
设为 1m–10m:最常用折中方案。把高频出现的几十 KB 到几 MB 响应(如 API JSON、HTML 页面)全部兜进内存或单个小临时文件,避免大量 proxy_temp_path /dev/shm/nginx_temp 效果更稳。

aperture: the L402 aware reverse proxy
下载
安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
设为 100m–1024m:适用于明确需要完整缓存再发的场景,比如大报表导出、视频分片下载。此时要确保 proxy_temp_path 挂载在 SSD 分区,并预留至少 3 倍空间;同时调高 proxy_temp_file_write_size(如 256k)减少系统调用频次。
必须同步调整的关联项
单独改这个值几乎没用,关键靠组合:
-
proxy_buffer_size 4k–16k:专存响应头,够用即可,过大易截断 -
proxy_buffers 8 128k或16 64k:总缓冲建议 1MB 左右,覆盖主流响应 -
proxy_busy_buffers_size设为单块大小 ×2 至总量一半,例如256k,保障转发接力不卡住 -
client_max_body_size必须 ≥ 该值(若涉及上传),否则请求根本进不到代理逻辑 -
access_log ... buffer=64k flush=1s:日志缓冲能显著降低同步刷盘压力,常被忽略
验证是否真的平衡了
上线后盯住三件事:
- error log 是否还有 "an upstream response is buffered to a temporary file" 提示
-
proxy_temp_path目录下文件数量和平均大小是否趋于稳定(而非高频增删) -
iostat -x 1中的await和%util在并发上升时是否不再突增
不复杂但容易忽略。








