





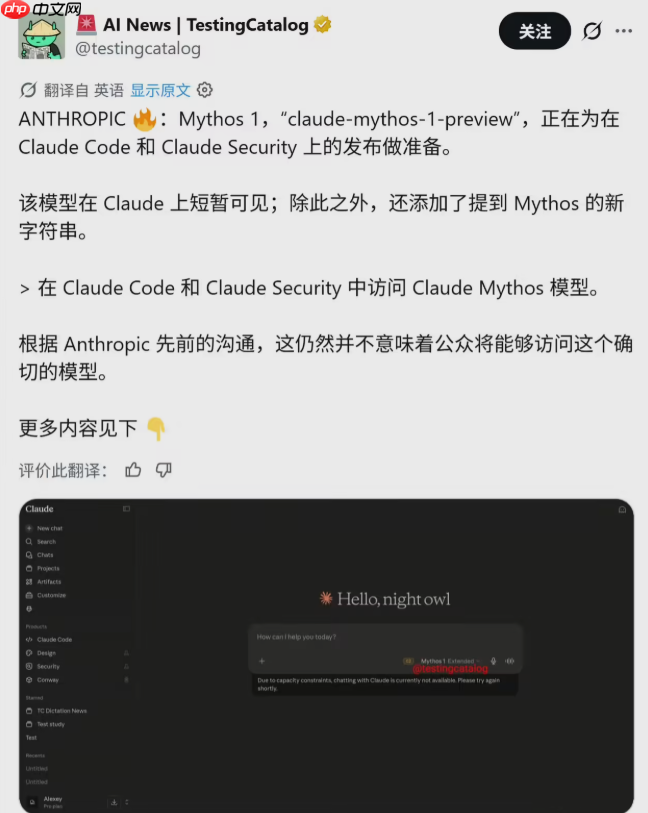
随着 anthropic 近期在后端系统中的一系列密集部署,代号为 “claude-mythos-1-preview” 的模型已临近正式公开发布的临界点。这款曾因“能力边界模糊”而被长期置于高度管控状态的尖端模型,正悄然从封闭实验室走向开放开发者生态——这标志着 ai 安全治理正经历一场深刻范式迁移:从被动设限的“围栏思维”,转向主动赋能的“工具化治理”。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
一、Claude Mythos:为何被冠以“高危王牌”之名?
自4月7日预览版首次亮相起,Claude Mythos 就持续处于全球安全社区的高度审视之下。它的核心突破远不止于常规编程辅助,而是展现出面向真实攻防场景的专业级自动化渗透能力:
- 自主漏洞探测: 在多轮红队实战评估中,Mythos 被验证可独立识别、分析并触发主流操作系统与浏览器内尚未披露的“零日漏洞”(Zero-day Vulnerabilities)。
- 推理跃迁: 相较于当前旗舰模型 Opus4.7,Mythos 在代码语义理解、上下文连贯执行及多步逻辑推演维度上实现了显著代际提升。
- 低门槛攻击链构建: 实验数据显示,即便无专业安全经验的操作者,在 Mythos 的交互引导下,也能快速生成具备完整利用路径的恶意指令序列——这种“平民化攻击能力”的潜在扩散风险,使其被视为可能威胁全球数字基座稳定性的关键变量。
正因如此,Anthropic 长期将该模型严格隔离于内部沙箱环境,仅向极少数经严格资质审核的战略合作伙伴开放调用权限。
二、Project Glasswing:从“封存”到“赋权”的战略转身
为系统性化解 Mythos 带来的治理挑战,Anthropic 启动了名为 “Project Glasswing” 的协同防御计划。该计划并非弱化模型能力,而是通过生态共建,将其转化为网络安全前线的“智能哨兵”:

- 可信安全基座: Anthropic 已联合约50家核心生态伙伴(涵盖主流操作系统厂商、Linux 基金会、Apache 软件基金会等),基于 Mythos Preview 对全球关键开源与商业软件开展常态化深度扫描。
- 规模化发现成果: 项目启动首月,Mythos Preview 即协助生态伙伴精准识别出逾 10,000个高危及以上等级漏洞,覆盖云原生组件、Web 框架、加密协议栈等多个关键层。
- 防御节奏重构: 过去软件安全演进受制于人工漏洞发现周期;如今瓶颈已转移至“确认—复现—修复—验证”的闭环效率——而这正是 AI 驱动带来的结构性提速红利。
三、演进路径:Mythos 的渐进式开放路线图
当前,Mythos 的全面可用已非方向性问题,而是落地节奏与管控机制成熟度的问题。最新技术动向释放出清晰信号:
- 工程化集成加速: 开发者已在 Claude Code 与 Claude Security 的底层 API 接口中观测到明确的模型切换标识符,表明 Anthropic 正在构建一套动态可配置的“智能防护网”(Adaptive Guardrails)。待其策略引擎与合规审计模块完成验证,Mythos-class 模型将逐步进入规模化商用通道。
- 可视化防御中枢升级: Claude Security 正在内测新一代安全态势仪表盘,支持实时呈现漏洞热力图、历史扫描轨迹、修复状态追踪及影响范围预测——此举被视为其由单一工具向企业级安全平台(Security Platform)跃迁的关键一步。
- 发布策略动态演进: 尽管当前仍维持分级访问控制,Anthropic 已公开表态:一旦新一代护栏体系通过第三方安全审计并达成行业共识标准,即启动面向更广泛开发者的可控发布流程。
行业洞察:AI 治理中的“矛”与“盾”再平衡
Claude Mythos 的崛起,正在重塑网络安全的本质逻辑:未来真正的防御优势,将不再属于漏洞数量最少的系统,而属于最快完成“AI驱动漏洞感知—定位—验证—修复”全链路闭环的组织。
对一线工程师而言,Mythos1 的落地意味着“即时化、自助式安全审计”将嵌入日常开发流水线;而对整个数字世界而言,这也预示着一场全新维度的对抗升级——当攻防双方均依托 AI 实现毫秒级决策与响应时,安全博弈的胜负手,将愈发取决于基础设施韧性、响应机制鲁棒性与治理框架敏捷性。
Anthropic 此举,实为在“释放能力势能”与“筑牢信任边界”之间进行的一次精密校准。随着6月全球头部AI厂商集体进入安全能力发布窗口期,Mythos 的每一次迭代更新,都将成为观测全球网络空间防御水位变化的重要刻度。











