


Nginx通过异步事件模型原生支撑HTTP/2多路复用,利用epoll/kqueue驱动单连接并发处理多stream,实现帧级交错、流级隔离与非阻塞调度,并需前后端双链路HTTP/2配置及合理调优才能真正落地。
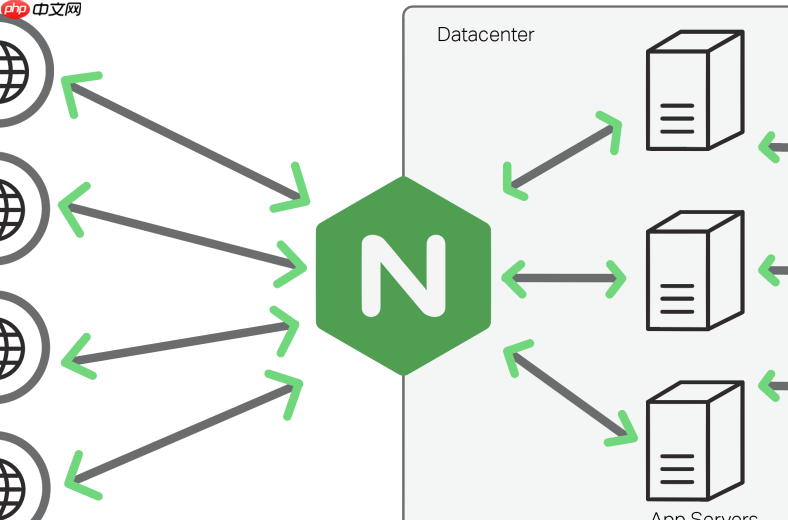
HTTP/2 多路复用在 Nginx 中不是“额外功能”,而是被事件循环原生承载的通信范式。它不依赖多线程或多进程,而是靠异步 I/O 驱动下对单条 TCP 连接内多个逻辑流(stream)的精细化调度与隔离处理。
多路复用的本质:帧级交错,非连接级并行
HTTP/2 把请求/响应拆成 HEADERS、DATA 等二进制帧,每个帧带唯一 stream ID。这些帧在同一个 TCP 连接上混合发送,比如:
- 客户端发:HEADERS(stream 3)→ DATA(stream 5)→ HEADERS(stream 3)→ DATA(stream 3)
- Nginx 收到后,不按顺序执行,而是按 stream ID 分组归类,为 stream 3 和 stream 5 各自维护独立状态和缓冲区
- 即使 stream 3 的后端响应还没回来,stream 5 也能继续读取、转发、生成响应,互不阻塞
Nginx 事件循环如何支撑这种“一连多流”
传统阻塞模型中,一个连接只能服务一个请求;而 Nginx 的 epoll/kqueue 事件驱动机制让单连接可同时管理数十甚至上百个活跃 stream:

- 连接就绪时,Nginx 一次性读取尽可能多的数据,解析出所有到达的帧,识别其 stream ID
- 每个 stream 绑定自己的上下文(如路由结果、上游地址、写缓冲区),事件循环按需触发其读/写回调
- 某 stream 正在等后端响应?Nginx 暂停它的写事件,但不关闭连接,也不影响其他 stream 的收发
- 连接空闲时,仍保活——为后续新 stream 复用做准备,避免反复握手开销
关键配置决定复用是否真正落地
仅 listen http2 不代表多路复用生效。必须两端协同:
- 前端链路:listen 443 ssl http2 + 合规 TLS(OpenSSL ≥1.0.2,禁用降级)
- 后端链路:proxy_pass https:// + proxy_http_version 2.0 + upstream keepalive 32
- 头清理不可少:proxy_set_header Connection ''; proxy_set_header Upgrade '',否则 HTTP/1.1 兼容头可能干扰帧解析
- 流数限制要调优:http2_max_concurrent_streams 默认 128,高并发场景可适当提高,但需匹配后端承受力
验证是否真正在用“单连接多流”
不能只看响应头是 h2,要看连接粒度:
- 浏览器 Network 面板开启 Protocol 列,多个资源显示 h2 且 connection ID 相同 → 复用成功
- curl --http2 -v https://example.com 2>&1 | grep "Connected to" —— 同一 IP:Port 只出现一次,但多个请求快速完成
- Wireshark 抓包:过滤 http2 && tcp.stream eq X,可见同一 TCP 流中交错出现不同 stream ID 的 HEADERS/DATA 帧














