


proxy_cache_revalidate并非Nginx合法指令,真实机制依赖HTTP协商缓存:后端正确生成ETag并校验If-None-Match、Nginx自动发起条件请求、配合proxy_cache_lock等配置防击穿、通过$upstream_cache_status验证revalidated等状态。
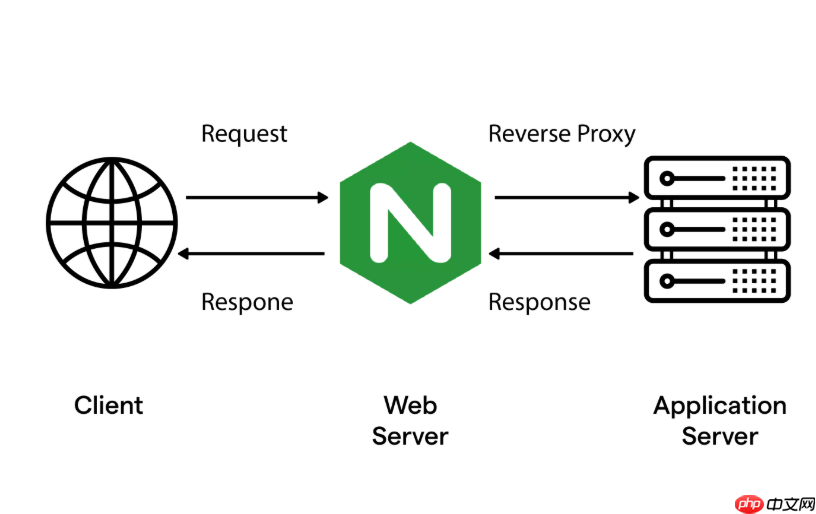
proxy_cache_revalidate 并不是 Nginx 的合法配置指令——它在所有官方文档、源码及稳定版本中均不存在。这是一个长期被误传的“伪指令”,常被错误地当作开启缓存智能验证的开关。
真正起作用的,是 HTTP 协议原生的协商缓存机制,以及 Nginx 对标准缓存头(如 ETag、Last-Modified、Cache-Control)的严格遵守和内置逻辑。所谓“ETag 智能缓存更新”,本质是:后端正确生成并校验 ETag + Nginx 自动发起条件请求 + 合理缓存策略协同。
下面分四个关键环节说明如何真实落地:
确保后端稳定输出语义准确的 ETag
ETag 是内容强一致性标识,必须反映资源实际内容变化:
- 响应头中包含带引号的值,例如
ETag: "a1b2c3"(强标签)或ETag: W/"x4y5z6"(弱标签) - 推荐基于响应体内容生成(如 MD5/SHA256 哈希),避免用时间戳、随机数或固定字符串
- 动态接口需手动实现
If-None-Match校验逻辑:收到该头时,比对值一致就返回304 Not Modified,且不输出任何响应体、不设Content-Length: 0
示例(Spring Boot):
String etag = "\"" + DigestUtils.md5Hex(responseBody) + "\"";
response.setHeader("ETag", etag);
if ("\"abc123\"".equals(request.getHeader("If-None-Match"))) {
    response.setStatus(HttpServletResponse.SC_NOT_MODIFIED);
    return; // 不写 body
}
Nginx 端启用并配合协商缓存行为
Nginx 不需要“开启 revalidate”,它会在以下条件下自动发起 If-None-Match 或 If-Modified-Since:

aperture: the L402 aware reverse proxy
下载
安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
- 缓存已过期(
Age ≥ max-age或s-maxage) - 原始响应中包含有效的
ETag或Last-Modified - 请求方法支持缓存(默认为
GET/HEAD)
你只需确保基础缓存配置健全:
- 定义缓存区:
proxy_cache_path /path levels=1:2 keys_zone=my_cache:10m inactive=1h; - 在 location 中启用:
proxy_cache my_cache; - 设置合理有效期:
proxy_cache_valid 200 302 1h;(兜底,覆盖无响应头情况)
防并发击穿与用户体验优化
缓存过期瞬间大量请求同时回源,会放大源站压力。需配合以下配置:
-
proxy_cache_lock on;:首个请求回源时加锁,其余同 key 请求等待并复用结果 -
proxy_cache_use_stale updating;:缓存过期且正在后台校验时,前台仍返回旧内容(含原 ETag) -
proxy_cache_background_update on;:允许异步刷新,与use_stale updating配合实现零感知降级
验证是否真正生效
别只看状态码,重点观察 $upstream_cache_status 日志变量:
-
revalidated:缓存过期,Nginx 发起条件请求并收到304,成功复用 -
expired:缓存过期但未触发条件请求(可能因后端没返回 ETag,或配置缺失) -
hit/stale:正常命中或降级返回
可在 log_format 中加入:
log_format cache_log '$remote_addr - $upstream_cache_status "$request" $status';
不复杂但容易忽略。













