


单纯调大tcp_max_syn_backlog对防御SYN攻击效果有限,必须协同调优net.core.somaxconn、net.ipv4.tcp_synack_retries,并在Nginx/HAProxy中显式配置listen backlog,且需验证syncookies状态与队列溢出指标。
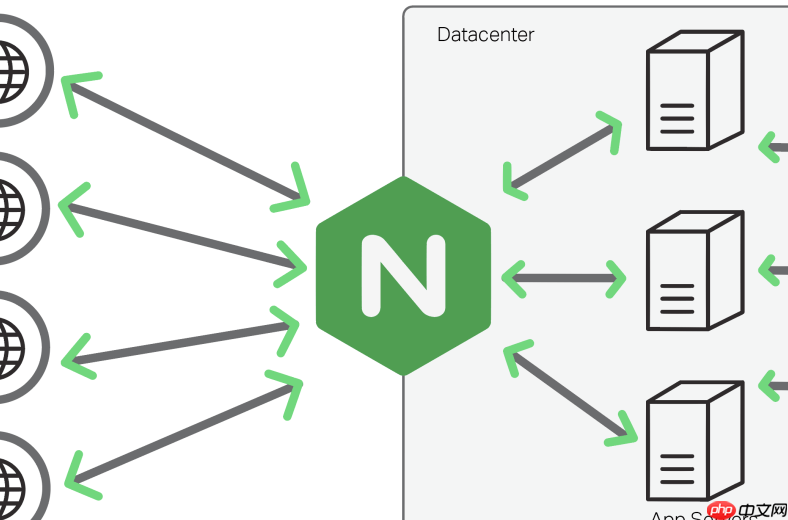
单纯调大 tcp_max_syn_backlog 对反向代理(如 Nginx、HAProxy)防御 SYN 攻击效果非常有限——它只是半连接队列的“理论上限”,实际生效值受 somaxconn 和应用层 listen() 的 backlog 严格限制,且在 tcp_syncookies=1(现代系统默认开启)时完全不参与主路径处理。
必须同步调优的三个关键参数
反向代理本身不直接管理底层 socket 队列,但它的监听行为完全依赖内核网络栈。真正起效的是三者协同:
-
net.core.somaxconn:全连接队列上限,必须 ≥ 反向代理配置的 listen backlog(例如 Nginx 的
listen 80 backlog=4096)。推荐统一设为65535,避免被截断 -
net.ipv4.tcp_max_syn_backlog:仅在
tcp_syncookies=0时作为半连接队列容量;若决定关闭 syncookies(极少数场景),建议设为4096~16384,而非盲目堆到 65535(内存开销上升,收益趋零) -
net.ipv4.tcp_synack_retries:控制服务端重发 SYN+ACK 的次数,默认 5 次(最长等待约 31 秒)。攻击者伪造 IP 不会响应,该参数越小,无效连接释放越快。建议设为
2或3(1~3 秒内清空)
反向代理侧必须匹配的配置
内核参数再大,如果反向代理自身没“接住”,就毫无意义:
- Nginx:在
listen指令中显式指定足够大的backlog,例如listen 443 ssl http2 backlog=65535;;否则默认可能只用 511,导致内核参数被二次截断 - HAProxy:通过
bind行的backlog参数设置,如bind *:80 backlog 65535 - 所有变更后必须
systemctl reload nginx或重启进程——队列大小在listen()系统调用时初始化,热更新不生效
验证是否真在起作用
别只看参数值,要查真实丢包和行为:
- 查半连接溢出:
awk '/^TcpExt/ {print $1,$2}' /proc/net/snmp | grep SynsToListenDrops—— 该值上涨说明队列确实满且 syncookies 未接管 - 查 syncookies 是否激活:
cat /proc/sys/net/ipv4/tcp_syncookies应为1;若启用,SynsToListenIgnored上升属正常(表示 cookie 机制已介入) - 抓包确认响应:
tcpdump -i any 'tcp[tcpflags] & tcp-syn != 0 and dst port 443',若大量 SYN 进来却无 SYN+ACK 回复,说明队列阻塞或 syncookies 已触发
容器环境特别注意
若反向代理运行在 Docker/Kubernetes 中:
- Docker 启动时需加
--sysctl net.core.somaxconn=65535 --sysctl net.ipv4.tcp_max_syn_backlog=16384,否则宿主机设置无法透传到容器 namespace - Kubernetes Pod 中需在
securityContext.sysctls显式声明,且节点 kubelet 需允许 unsafe sysctls - 容器内应用仍需自行配置 listen backlog(如 Nginx 的
backlog=65535),不能依赖宿主机默认值











