





proxy_bind是最有效绕过后端访问权限限制的方式之一,通过指定Nginx向后端发起连接的源IP,使请求匹配白名单或合规策略,需满足版本≥1.17.6、IP已配置启用、内核参数开启等前提。
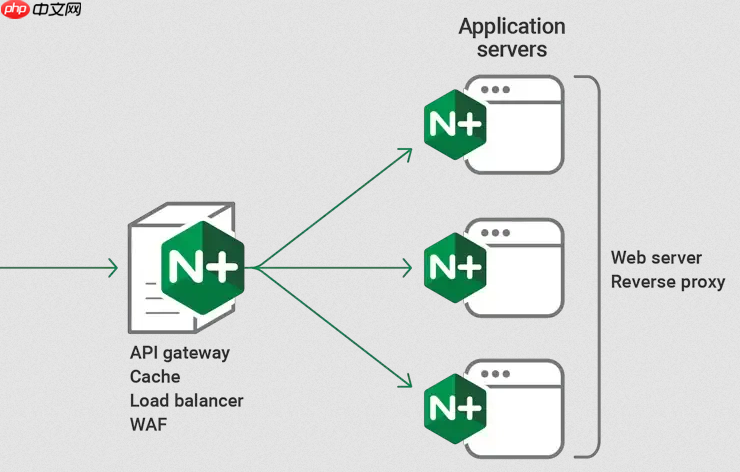
直接用 proxy_bind 指令指定出站源 IP,是最有效绕过后端访问权限限制的方式之一。核心逻辑是:后端的白名单、限流或防火墙策略,往往只认请求的源 IP;只要让 Nginx 从你已获授权的 IP 发起连接,就能自然通过校验。
确认前提条件是否满足
绑定能生效,依赖几个硬性基础:
- Nginx 版本 ≥ 1.17.6(运行
nginx -v验证);低版本行为不稳定,不建议使用 - 目标 IP 必须已在本机配置并处于 UP 状态(用
ip addr show查看) - Linux 系统需开启
net.ipv4.ip_nonlocal_bind=1(否则无法绑定非主 IP) - 该 IP 所在网卡路由可达,能正常对外发包(例如
ping -I 203.0.113.50 8.8.8.8应通)
按场景选择绑定位置
不同结构对应不同写法,关键在于“谁需要走这个 IP”:

- 单路径固定出口:在
location块中直接写,如支付接口必须用白名单 IP - 多后端差异化出口:在
upstream块里为每个server单独配proxy_bind,适合不同业务走不同线路 - 动态切换需求:配合变量使用,例如
proxy_bind $selected_ip;,再通过 map 或 Lua 设置值
示例(location 级绑定):
location /v1/checkout/ {proxy_pass https://pay-api.example.com/;
proxy_bind 203.0.113.50;
proxy_set_header Host pay-api.example.com;
}
避开常见失效原因
即使配置正确,也可能因细节被忽略而失败:
-
keepalive 干扰:如果 upstream 启用了
keepalive,首次连接绑定了 IP,但复用连接时可能跳过绑定逻辑;建议关闭 keepalive 或确保其与 proxy_bind 兼容 -
IPv6 方括号语法遗漏:绑定 IPv6 地址时必须加方括号,如
proxy_bind [2001:db8::1];,漏掉会报错 - 防火墙拦截出站:系统 iptables/nftables 可能限制了该 IP 的 outbound 流量,需检查 OUTPUT 链规则
-
未重启 Nginx 或重载配置:修改后必须执行
nginx -t && nginx -s reload,仅改配置不生效
验证是否真正生效
不能只看配置有没有报错,要实测流量源头:
- 用
tcpdump -i any host 后端IP and port 443抓包,确认 SYN 包的 src IP 确实是你指定的地址 - 在后端服务器上查访问日志,看记录的客户端 IP 是否匹配
- 临时把后端换成 echo 服务(如
nc -l 8080),手动触发请求,观察收到的源 IP

















