





HTTPS卸载本身不卡,真正卡的是TLS握手、证书验证、加解密计算及多Worker进程间会话复用失败;必须配置shared:SSL:xm缓存、合理超时与容量,并启用Session Ticket等协同优化。
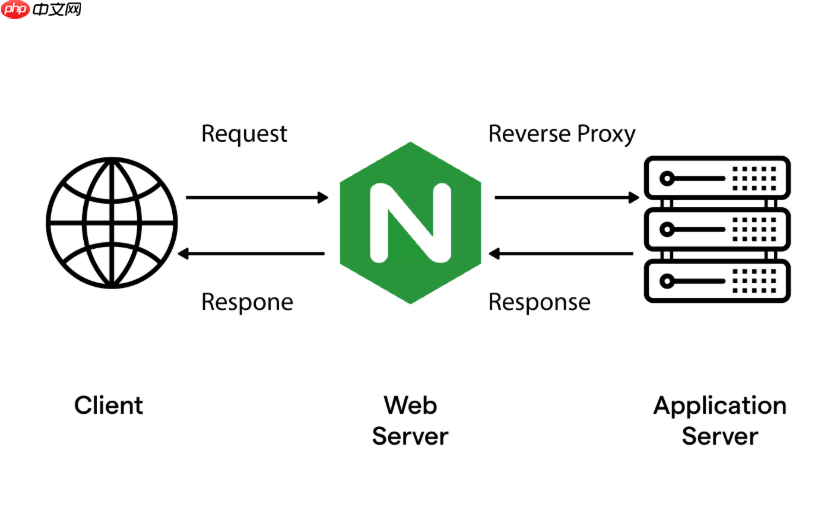
HTTPS 卸载本身不会“卡”,真正卡的是 TLS 握手、证书验证、加解密计算,以及多 Worker 进程间因缓存不共享导致的会话复用失败。所谓“驱动同步难题”,本质不是进程通信问题,而是配置错位引发的性能塌方——Nginx 并不提供 Worker 间 TLS 状态自动同步机制,必须靠正确配置 shared 缓存和合理参数来规避。
必须用 shared:SSL:xm,禁用 builtin 和 off
Nginx 的 ssl_session_cache 默认是每个 Worker 独占一份内存。builtin:1024 或 off 配置下,8 个 Worker 就有 8 份独立缓存,客户端被轮询到不同进程时,Session ID 完全无法命中,每次都是全握手(耗时增加 2–3 倍)。唯一能跨进程生效的只有:
ssl_session_cache shared:SSL:10m;
该配置让主进程创建 POSIX 共享内存区,所有 Worker 通过 mmap 映射同一块物理内存,直接读写同一个哈希表,无复制、无同步开销。
注意:Windows 官方版不支持 shared,会直接报错,只能退守 builtin 模式(性能必然下降);shared 内存大小必须在 http 块顶层声明,写在 server 块里等于失效。
合理设置超时与容量,避免缓存挤兑
ssl_session_timeout 不宜设过长(如 4h),现代客户端重连频繁,短超时反而提升缓存周转率。建议设为 5–30 分钟。
共享内存大小要够用但不过载:
- 中小流量(QPS < 500):shared:SSL:10m 足够
- 高并发 API(QPS ≥ 2000):直接上 shared:SSL:50m 或 100m
- 粗略估算公式:cache_size ≈ QPS × timeout_sec × 0.5KB(按每条记录均值)
例如 QPS=1000、timeout=600 秒 → 理论需约 30MB,预留冗余后设 50m 更稳妥。

搭配 Session Ticket 提升复用鲁棒性
仅靠 Session ID 复用依赖服务端缓存,一旦缓存未命中就回退全握手。启用 Ticket 可将加密会话状态交由客户端携带:
ssl_session_tickets on;
OpenSSL 1.0.1+ 默认支持,无需额外配置密钥(Nginx 自动轮转)。它不依赖服务端存储,天然跨 Worker 有效,是对 shared 缓存的重要补充。
若对安全性要求极高(如金融场景),可关闭 Ticket(ssl_session_tickets off),但必须确保 shared 缓存足够大且命中率高,否则性能损失明显。
确认其他加速项已就位,避免单点拖累
卸载加速不是只靠会话复用。还需同步检查:
- TLS 协议限制为 TLSv1.2/TLSv1.3,禁用老旧版本
- 加密套件精简高效,例如优先 ECDHE + AES-GCM 或 ChaCha20
- HTTP/2 已启用(listen 443 ssl http2)
- OCSP Stapling 开启(减少证书状态查询延迟)
- 证书链精简,避免多级中间 CA 导致握手变慢
这些配置共同作用,才能让 HTTPS 卸载真正“快起来”,而不是卡在某一个环节反复重试或降级。










