


GDPR日志合规核心是数据最小化与存储限制,需通过logrotate实现自动轮转清理(如daily+rotate 14)、IP等敏感字段匿名化(map脱敏),并辅以find兜底清理和定期审计验证。
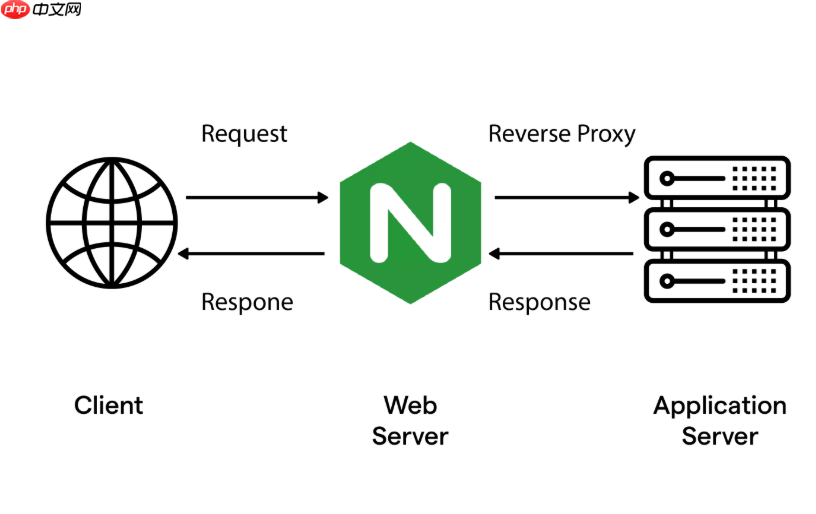
要让 Nginx 日志管理满足 GDPR 数据合规要求,核心是控制日志中个人数据(如 IP 地址、User-Agent、Referer)的保留时长,并确保自动、可审计、不可绕过的清理机制。GDPR 并未规定统一日志保留期限,但要求“数据最小化”和“存储限制”原则——即只在必要期间内保存,且必须有明确依据。实践中,多数合规方案将访问日志保留期设为 7–30 天,并对敏感字段做匿名化处理。
配置 logrotate 实现自动轮转与限期清理
这是最主流、最可靠的方式,支持按天轮转 + 保留固定份数 + 自动压缩 + 安全重载。
- 编辑配置文件:sudo nano /etc/logrotate.d/nginx
- 确保路径匹配实际日志位置(如 /var/log/nginx/*.log 或容器中挂载路径)
- 关键参数示例(保留 14 天,符合多数 GDPR 场景):
daily —— 每天切分一次
rotate 14 —— 最多保留 14 个归档(对应 14 天)
compress & delaycompress —— 压缩节省空间,延迟压缩便于快速查昨日日志
missingok & notifempty —— 避免因临时缺失或空日志导致任务失败
create 0640 www-data adm —— 新日志权限可控,防止未授权读取
sharedscripts & postrotate … kill -USR1 … —— 确保所有日志轮转完成后,仅一次通知 Nginx 切换句柄,避免重复 reload
在日志写入前做 IP 匿名化(降低合规风险)
GDPR 关注的是可识别自然人的信息。原始 IP(尤其 IPv4)属于个人数据,建议在记录前截断最后一段:

- 修改 /etc/nginx/nginx.conf 中的 log_format:
'$remote_addr ~ $http_x_forwarded_for ~ $http_x_real_ip ' # 原始字段留痕但不直接记录
'"$request" $status $body_bytes_sent '
'"$http_referer" "$http_user_agent"';
- 更推荐方式:用 map 指令实现动态脱敏(需 nginx ≥1.11.0):
map $remote_addr $anonymized_ip {
~^(\d+\.\d+\.)\d+\.\d+$ $10.0;
default $remote_addr;
}
log_format gdpr_log '$anonymized_ip ...';
这样 access.log 中记录的是类似 192.168.0.0 的模糊 IP,既保留地域/网络段分析能力,又显著降低识别风险。
补充定时清理策略(防止单点失效)
logrotate 本身依赖 cron,为增强健壮性,可叠加一层 find 清理兜底任务,专清超期压缩包(如 .log.14.gz),避免因 rotate 参数误配导致旧归档残留:
- 添加 crontab 条目(每天凌晨 1:30 执行):
30 1 * * * find /var/log/nginx -name "*.log.*.gz" -mtime +14 -delete - 注意:-mtime +14 表示“修改时间早于 14×24 小时前”,即严格对应 14 天前归档,与 logrotate 的 rotate 14 逻辑一致
- 生产环境首次运行前,建议先用 -ok 替代 -delete 手动确认匹配范围
验证与审计建议
合规不仅是配置,更是可证明的过程:
- 定期检查:sudo logrotate -d /etc/logrotate.d/nginx(调试模式看执行逻辑)
- 手动触发测试:sudo logrotate -f /etc/logrotate.d/nginx,观察是否生成新文件、旧文件是否归档、nginx 进程是否继续写入新文件
- 保留日志轮转记录:启用 logrotate 的 taboot 或将 stdout/stderr 重定向到审计日志文件
- 在组织内部文档中明确记录:日志类型、保留依据(如 GDPR 第5条)、保留时长、技术实现方式、责任人











