




proxy_cookie_flags 可自动为后端 Set-Cookie 头注入 HttpOnly、Secure、SameSite 等安全标志,需 Nginx ≥1.19.3,且仅增强已有 Cookie,不生成新 Cookie;须配合 X-Forwarded-Proto 透传 HTTPS 上下文,SameSite=None 必须搭配 Secure;支持正则精准匹配 Cookie 名称加固,推荐按业务分层配置并用开发者工具验证生效。
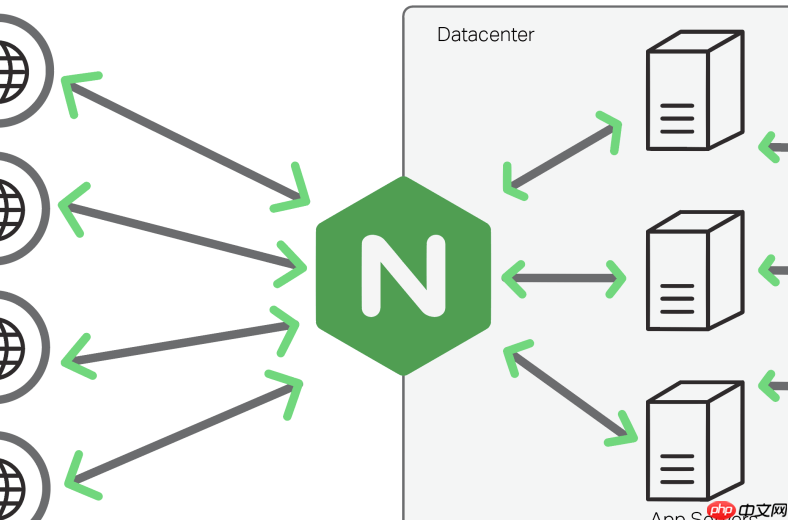
直接用 proxy_cookie_flags 就能自动为后端返回的 Cookie 注入 HttpOnly、Secure、SameSite 等安全标签,无需修改后端代码。它只作用于已存在的 Set-Cookie 响应头,精准追加标志位,不覆盖 Domain、Path、Expires 等原有属性。
必须满足的基础前提
该指令从 Nginx 1.19.3 起正式支持,低版本不可用。确认方式:nginx -v。若低于此版本,需升级或改用 proxy_cookie_path 拼接方案(有覆盖风险)。此外,后端响应中必须已包含 Set-Cookie 头——该指令不生成新 Cookie,只增强已有字段。
- Nginx 终止 HTTPS:用户访问的是
https://,Nginx 配置了 SSL 证书,并以 HTTP 转发给后端 - 正确透传协议信息:在
location块中加入proxy_set_header X-Forwarded-Proto $scheme;,确保后端识别 HTTPS 上下文 - SameSite=None 必须配 Secure:浏览器会拒绝存储未带 Secure 的 SameSite=None Cookie
按名称精准匹配并加固
用正则表达式锁定敏感 Cookie 名称,避免“一刀切”。名称需用引号包裹,大小写不敏感推荐加 ~*。

- 仅加固 session 类 Cookie:
proxy_cookie_flags ~* "^(sessionid|JSESSIONID|connect\.sid)$" HttpOnly Secure SameSite=Lax; - 为 CSRF Token 单独设宽松策略:
proxy_cookie_flags ~* "^csrf_token$" Secure SameSite=Lax; - 对跨域必需的 token 启用 None:
proxy_cookie_flags ~* "^(auth_token|access_token)$" HttpOnly Secure SameSite=None;
全局兜底与组合使用建议
若业务 Cookie 命名不统一,可先做全覆盖,再叠加精细规则(Nginx 按配置顺序执行,后出现的同名规则会覆盖前序)。
- 强制所有 Cookie 启用基础防护:
proxy_cookie_flags ~ HttpOnly Secure SameSite=Lax; - HttpOnly 防 XSS、Secure 防 MITM、SameSite=Lax 平衡 CSRF 防护与跳转可用性
- 不建议无条件设
SameSite=Strict,易导致用户从外部链接进入时丢失会话
验证是否生效
配置完成后,务必通过浏览器开发者工具确认效果:
- 打开 Network → 找到登录或鉴权接口响应 → 查看 Response Headers 中的
Set-Cookie行,确认是否含HttpOnly、Secure、SameSite= - 切换到 Application → Cookies → 点击对应条目,检查右侧属性栏是否全部勾选(注意:Secure 在非 HTTPS 页面下不会显示为有效)
- 若缺失,检查 Nginx 错误日志,常见问题包括引号不闭合、空格错误、正则语法异常
















