





worker_connections是单个worker进程最大并发连接数,不参与IP级负载均衡;其值需配合worker_processes、reuseport、epoll及系统ulimit等协同调优,否则将导致连接拒绝或性能瓶颈。
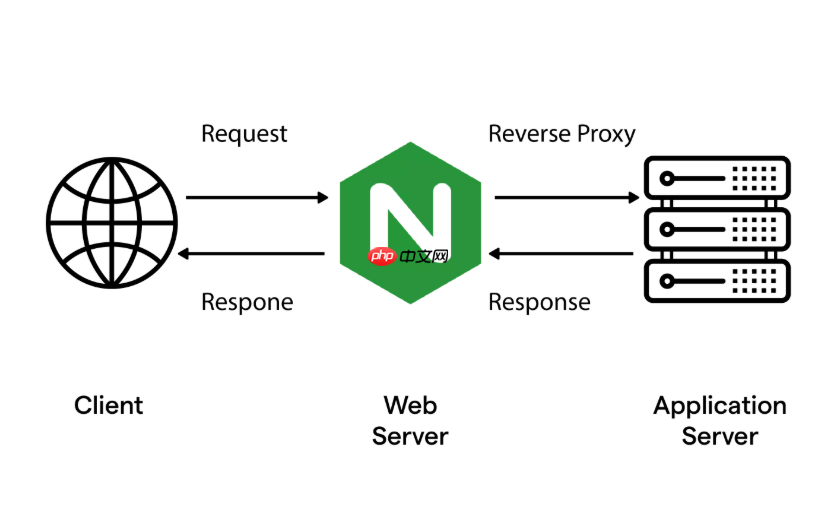
worker_connections 本身不直接参与“IP 级别的负载均衡”,它只是定义单个 worker 进程能同时处理的最大并发连接数。在单机多 IP 场景下,真正影响连接分发与负载均衡效果的,是 worker_processes 配置、内核网络栈行为、以及 Nginx 如何监听多个 IP(或端口) —— worker_connections 是支撑高并发能力的底层容量参数,需配合其他设置才能让多 IP 流量被合理分摊。
明确:worker_connections 不等于负载均衡算法
它只是一个硬性限制值,比如:
worker_connections 2048;
表示每个 worker 进程最多维持 2048 个活跃连接(含 keepalive)。如果设太小,高并发时会报 accept() failed (24: Too many open files);设太大又可能超出系统 ulimit -n 限制,导致启动失败。
单机多 IP 下如何让流量实际分摊到不同 worker
关键不在 worker_connections,而在以下三点协同:
-
设置合理的
worker_processes:建议与 CPU 核心数一致(如 4 核就设为worker_processes 4;),确保每个 worker 能绑定到独立 CPU,避免锁竞争 -
监听多个 IP 时使用
reuseport(Linux 3.9+):在listen指令中启用,让内核在多个 socket 上自动分发新连接,大幅提升多 IP/多端口场景下的连接分发效率listen 192.168.1.10:80 reuseport;listen 192.168.1.11:80 reuseport; -
启用
use epoll(Linux 默认):确保事件驱动模型高效响应所有 IP 上的 I/O 事件,避免 select/poll 的性能瓶颈
检查并调优系统级连接上限
即使 Nginx 配置了高 worker_connections,若系统未放开限制,仍会卡住:
- 查看当前最大文件描述符数:
ulimit -n(建议 ≥ 65536) - 临时提升:
ulimit -n 65536 - 永久生效:编辑
/etc/security/limits.conf,添加nginx soft nofile 65536nginx hard nofile 65536 - 确认内核参数:
sysctl net.core.somaxconn(建议 ≥ 65536),并写入/etc/sysctl.conf
验证多 IP 是否真被均衡利用
不能只看配置,要实测观察:
- 用
ss -tn sport = :80 | awk '{print $5}' | cut -d: -f1 | sort | uniq -c | sort -nr查看各 IP 上的活跃连接数分布 - 配合
nginx -t和nginx -s reload确保配置热生效 - 在 access_log 中加入
$server_addr变量,确认请求落到哪个监听 IP 上
Nginx 本身不会按 IP 做“权重式分流”,它的多 IP 监听本质是让内核把不同目标地址的连接分发给不同 worker,而 worker_connections 决定了每个 worker 能接多少——调对了,多 IP 才真正变成多通道;调错了,再多 IP 也堵在第一个 worker 里。














