





Nginx高并发网关配置需聚焦四大维度:1. upstream统一管理+健康检查+backup+DNS动态解析;2. 完整透传Host、X-Real-IP、X-Forwarded-For等头信息;3. 分层设防超时与条件重试;4. 启用长连接、合理缓冲、显式关闭缓存。
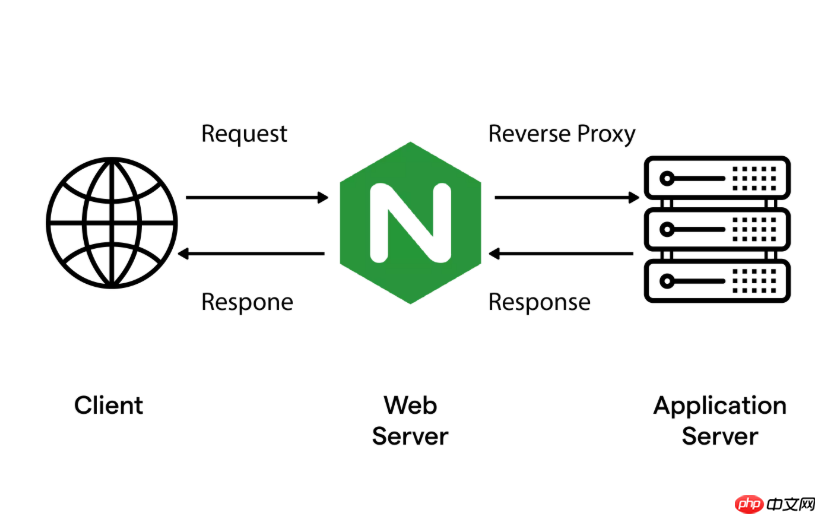
要让 Nginx 承担高并发网关角色,核心不是堆参数,而是用对参数——每个代理行为都需明确目的:转发不丢请求、故障自动绕过、连接不卡顿、响应不延迟。下面从四个关键维度直接给出可落地的配置逻辑和要点。
精准定义 upstream 实现服务发现与容错
后端节点不能写死在 proxy_pass 里,必须通过 upstream 块统一管理,这是高可用和扩展性的起点:
-
健康检查必须显式开启:默认不检查,需加
max_fails=3 fail_timeout=30s,Nginx 才会在连续失败后临时剔除节点;生产环境建议配合health_check指令(需 stream 或 http 模块支持),例如health_check interval=5s fails=2 passes=3 uri=/health; - 备份节点要标注 backup:仅当所有非 backup 节点不可用时才启用,避免误用;注意 backup 不参与常规轮询,也不计入 least_conn 计算
-
动态后端优先用 resolve:若后端是 Kubernetes Service 或 Consul 注册服务,用
server backend-svc.local resolve;+resolver 10.96.0.10 valid=5s;,实现 DNS 自动刷新,无需 reload 配置
代理头与客户端信息透传不可省略
后端服务依赖真实用户信息做鉴权、限流、日志追踪,缺一不可:

-
Host 头必须重写:
proxy_set_header Host $host;确保后端收到原始域名,否则 SNI 或虚拟主机路由可能失效 -
IP 链路必须完整还原:
proxy_set_header X-Real-IP $remote_addr;+proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;组合使用,前者取最外层 IP,后者追加中间代理链,避免伪造 -
协议与端口也要传递:
proxy_set_header X-Forwarded-Proto $scheme;和proxy_set_header X-Forwarded-Port $server_port;,方便后端生成正确跳转链接
超时与重试策略决定“秒响应”是否可靠
一个慢请求拖垮整条连接池,必须分层设防:
-
连接建立限时要短:
proxy_connect_timeout 3s;—— 后端启动慢或网络抖动时,快速失败,不占连接槽位 -
读取响应要留足但不过长:
proxy_read_timeout 15s;(非文件下载类接口)+proxy_send_timeout 10s;,防止后端卡死挂住 worker -
自动重试要有条件:
proxy_next_upstream error timeout http_502 http_503;表示仅在网络错误或特定 5xx 时换节点重试;禁用http_500重试,避免业务异常被重复执行
连接复用与缓冲控制提升吞吐效率
高频小请求场景下,TCP 握手和内存拷贝是隐形瓶颈:
-
启用长连接池:
upstream ... { keepalive 64; }+proxy_http_version 1.1;+proxy_set_header Connection '';,复用后端连接,降低 TIME_WAIT 和握手开销 -
缓冲区按需调大:
proxy_buffering on;+proxy_buffers 8 64k;+proxy_busy_buffers_size 128k;,避免小包频繁 write 系统调用;大文件传输可关 buffering 改用流式响应 -
禁用无意义缓存:网关层一般不缓存动态响应,加
proxy_cache off;显式关闭,避免 header 冲突或 stale 数据误发













