


近日,《华尔街日报》披露,安全研究人员借助 anthropic 公司最新推出的顶级 ai 模型 claude mythos,成功在苹果 macos 26.4.1 系统中识别出一处本地提权漏洞。该成果为操作系统层面的安全研究提供了全新思路,尤其对现代终端防护体系的演进具有重要参考价值。
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
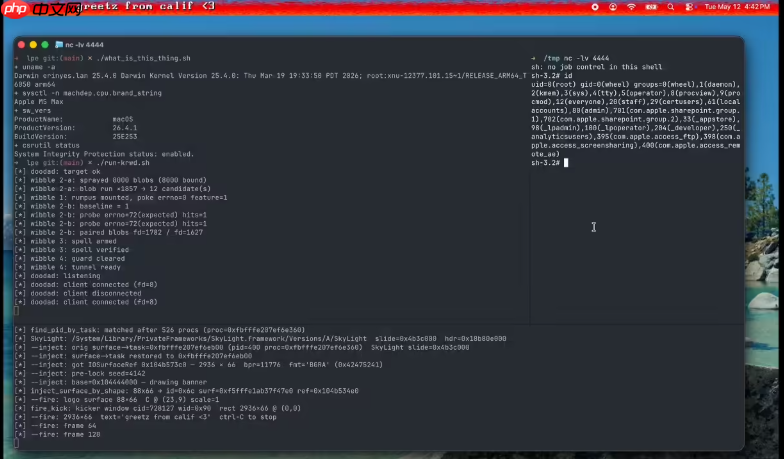
由安全机构 Calif 组成的研究小组在本次实验中,以一个标准的非特权本地用户身份为起点,通过深度挖掘并串联两个底层系统缺陷,最终实现了向 root 权限的跃迁,获取了完整的 root shell 访问能力。获得该权限后,攻击者可不受限制地运行高危指令、篡改核心系统设置、读取受保护路径下的敏感数据,甚至部署持久化后门以维持长期控制。
值得注意的是,此次利用链成功穿透了苹果为其 Apple Silicon 平台专门设计的 Memory Integrity Enforcement(内存完整性强制,MIE)安全机制。MIE 是一种基于芯片硬件的安全增强技术,旨在通过严格管控内存访问行为来抑制常见漏洞利用手法,提升整体攻击门槛。

研究团队指出,该提权路径并非依赖单一零日漏洞,而是融合了多种已知漏洞模式与工程化技巧,并借助 Claude Mythos 在代码分析、逻辑推理及漏洞组合策略生成方面的强大能力,大幅缩短了漏洞链构建周期。团队于 4 月下旬首次发现异常线索,仅用约五天时间便完成整条利用链的验证与复现。AI 工具在整个过程中显著提升了漏洞挖掘的精度与效率。
目前,由于苹果方面仍在对该问题进行内部评估与确认,研究团队暂未公开漏洞编号、PoC 利用代码及详细技术白皮书。他们强调,已第一时间向苹果安全团队提交完整报告,期望推动厂商尽快发布修复补丁,切实保障全球用户的设备安全。












