





不建议、也不该用 ssl_verify_client 或 SSLVerifyClient require 控制静态资源双向认证,因为浏览器加载 CSS/JS/图片等子资源时默认不发送客户端证书,导致 TLS 握手失败、返回 400 或 500 错误,引发白屏和功能异常;双向认证应仅用于业务入口(如 /api/、/admin/login),静态资源应通过单向 HTTPS、CDN、Token 化 URL、Referer 校验或后端代理鉴权等方式实现安全控制。
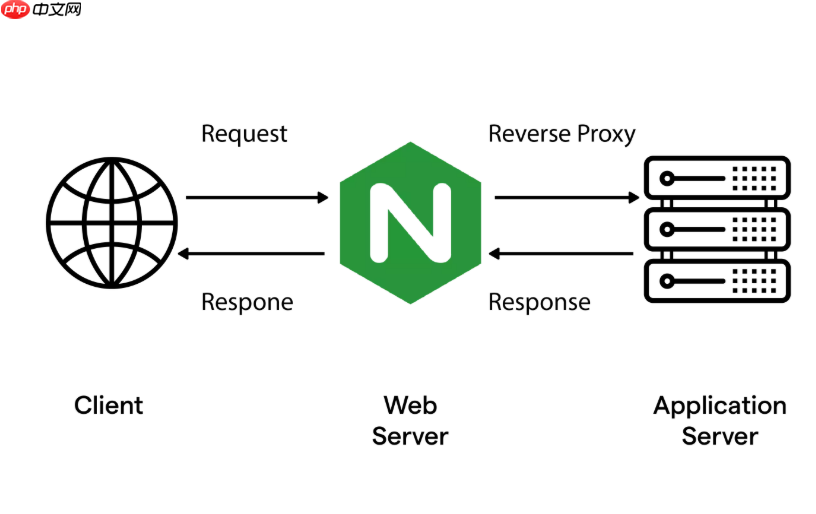
直接说结论:不建议、也不该用 ssl_verify_client(Nginx)或 SSLVerifyClient require(Apache)去控制静态资源的双向证书准入。
为什么静态资源不适合开启双向认证
浏览器在加载 CSS、JS、图片等静态资源时,默认不会自动发送客户端证书。即使你配置了 ssl_verify_client on,请求一到达 Nginx 或 Apache,就会因缺少证书而中断 TLS 握手,返回 400(Nginx)或 500(Apache),导致页面白屏、样式丢失、功能异常。
这不是配置错了,而是浏览器行为规范决定的——它只在用户主动发起的主文档请求(如 GET /admin)中可能弹出证书选择框,不会为子资源自动携带证书。

- Nginx 下未提供证书 → 直接断开 TLS,返回 HTTP 400 错误(不是 403)
- Apache 下未加载 CA 或未配
SSLCACertificateFile→ 返回 500,日志报peer did not return a certificate - 即使强行让浏览器发证(如通过
certutil -d sql:$HOME/.pki/nssdb -A注入),也无法保证所有终端、所有版本一致生效
真正可行的准入控制路径
双向认证应聚焦在业务入口点,而非资源层。典型做法是分层控制:
- 前端页面(HTML)走单向 HTTPS:用标准 TLS 保证传输加密和服务器身份可信,无需客户端证书
-
API 接口路径强制双向认证:如
/api/v3/、/admin/login等后端交互入口,配置ssl_verify_client on或SSLVerifyClient require -
静态资源统一托管到免认证域:例如把 CSS/JS 放到
static.example.com(仅单向 HTTPS),或通过 CDN 分发,避免与认证逻辑耦合
如果真要对某类资源做强准入,替代方案更可靠
想限制 JS 或配置文件被未授权访问?靠 TLS 双向认证不是正解,推荐以下实际可用方式:
-
Token 化资源路径:后端动态生成带签名的 URL,如
/js/app.min.js?t=123&s=abcde,过期即失效 -
Referer 或 Origin 校验:Nginx 中用
if ($http_referer !~ ^https?://(app|admin)\.example\.com)拦截非法引用 -
后端代理鉴权:静态资源不直出,由后端(如 PHP/Java)先校验 session 或证书透传头(
X-Client-DN),再读取并输出文件 -
HTTP Basic + 客户端证书组合:对特定目录启用 Basic 认证,同时要求客户端证书(Nginx 可用
auth_basic+ssl_verify_client optional,再用变量判断是否提供有效证书)
调试时务必检查的关键项
若仍需在测试环境验证静态资源路径的行为,请确认以下配置闭环,否则会卡在第一步:
- Nginx:
ssl_client_certificate指向正确的 PEM 格式 CA 证书(含根+中间,无空行/注释) - Nginx:
ssl_verify_depth≥ 2(若客户端证书由中间 CA 签发) - Apache:
SSLCACertificateFile路径正确、权限为600、属主为运行用户(如www-data) - Apache:
SSLVerifyClient require必须放在<Location "/protected">内,不能写在全局<VirtualHost> - 无论 Nginx 还是 Apache,都必须确保
listen 443 ssl已启用,且服务端证书已正确配置














