


关键在于将 proxy_temp_path 落在低延迟、高 IOPS 的独立存储(如 NVMe SSD),启用 noatime/nobarrier 等挂载优化,避开根分区、NFS、加密卷等低效路径,并配置多级哈希子目录与充足空间/ inode 预留。
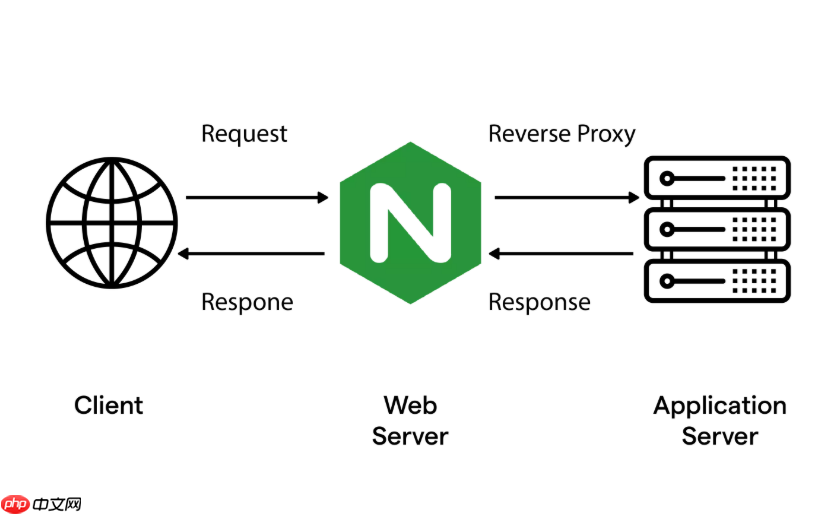
要提升 proxy_temp_path 所在磁盘的写入性能,关键不是调参数本身,而是让临时文件落盘路径运行在低延迟、高吞吐、元数据高效的存储环境里。挂载参数是其中可直接干预的一环,尤其对 SSD 或本地 NVMe 盘效果明显。
选对文件系统并启用关键挂载选项
不同文件系统支持的优化项略有差异,但通用有效组合如下:
-
ext4(主流 Linux):推荐挂载时加
noatime,commit=60,data=writeback,barrier=0。其中noatime避免每次读都更新访问时间;commit=60把日志提交间隔从默认 5 秒放宽到 60 秒,大幅降低同步刷盘频率;data=writeback允许数据先写缓存再落盘(需确认业务可接受极小概率元数据不一致);barrier=0关闭写屏障(仅限直连 SSD/NVMe,禁用于 RAID 或虚拟化后端) -
XFS(高性能场景首选):用
noatime,nobarrier,logbufs=8,logbsize=256k。XFS 日志性能敏感,增大日志缓冲数量和块大小能显著缓解小文件密集写压力;nobarrier在确认断电保护机制完备(如 UPS + 企业级 SSD)时可安全启用 -
APFS(macOS):无法通过 mount 命令调整,但应确保卷未启用加密(加密会引入额外 CPU 和 IO 开销);若必须加密,建议将
proxy_temp_path移至非加密 APFS 卷或本地 ext4/F2FS 容器中
避免挂载在低效路径上
以下位置应明确避开:

- 根分区(
/)或/var:常与系统日志、包管理共用,IO 竞争激烈 - NFS/CIFS/Samba 等网络文件系统:rename、open、fsync 延迟高,且多数不支持原子写入,易触发
Invalid cross-device link - Docker 默认 volume(如
/var/lib/docker/volumes/xxx/_data):overlayfs 层叠写放大严重,小文件创建性能比本地盘低 3–5 倍 - 加密卷(LUKS、FileVault、BitLocker 后端):加解密过程吃 CPU 并增加 IO 延迟,大并发临时文件写入时尤为明显
目录结构与空间预留策略
proxy_temp_path 的子目录层级和磁盘余量直接影响写入稳定性:
- 显式定义多级哈希:例如
proxy_temp_path /ssd/nginx/temp 2 2;表示两级子目录,第一级 16 进制 2 位(256 个目录),第二级也是 2 位(每个父目录下再分 256 个),避免单目录超 10 万文件导致 ext4 查找变慢 - 磁盘可用空间不低于总容量的 25%:Nginx 不主动清理已发送完的临时文件,依赖内核 page cache 回收或定时脚本;空间不足会直接返回 502/503,且错误日志中常表现为
writev() failed (28: No space left on device) - inode 使用率控制在 80% 以内:
df -i检查,大量小临时文件极易耗尽 inode,现象是磁盘有空间但新建文件失败
验证是否生效的实操方法
改完挂载参数后,别只看 mount | grep nginx,要验证真实效果:
- 用
dd if=/dev/zero of=/ssd/nginx/temp/test bs=128k count=1000 oflag=direct测裸盘顺序写速度,应 ≥ 500MB/s(NVMe)或 ≥ 120MB/s(SATA SSD) - 启动 Nginx 后,模拟大文件回源:
curl -s http://localhost/large.zip -o /dev/null,同时用iotop -o -p $(pgrep nginx)观察 worker 进程的 IO wait 和 write B/s 是否平稳,无突发卡顿 - 检查 error log 中是否还有
open() "/ssd/nginx/temp/..." failed (24: Too many open files)—— 若有,说明 ulimit -n 不足,需同步调高
















