





Nginx仅能在TLS终止点对明文HTTP请求进行审计,需配置SSL卸载、精细化日志(含脱敏字段)、realip还原真实IP,并接入SIEM分析,同时严格权限控制与安全加固。
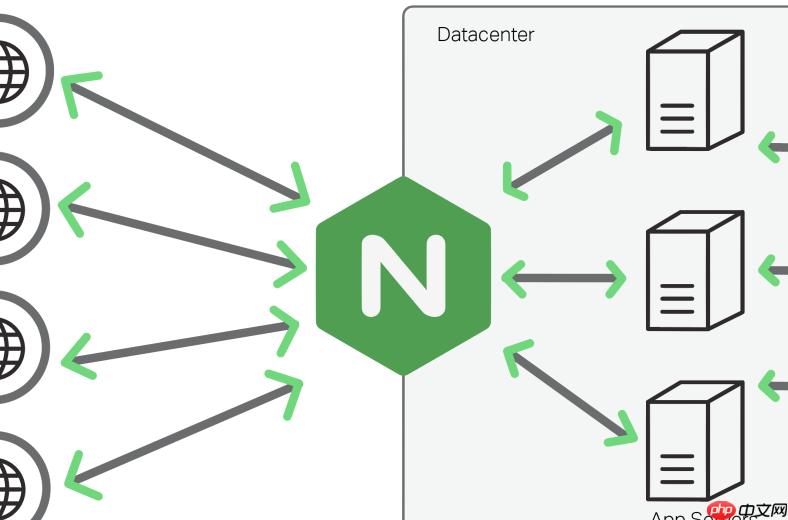
Nginx 本身无法对 HTTPS 流量做实时内容解密审计——它不支持被动旁路解密,也不具备类似网络 TAP 或 eBPF 抓包后解密的能力。所谓“解密审计”,在合规前提下仅指在 TLS 终止点(即 Nginx 主动解密)处,对已解密的明文 HTTP 请求进行日志记录与分析。这要求流量必须经由 Nginx 终止 TLS,而非透传。
明确前提:必须启用 TLS 终止(SSL 卸载)
只有当 Nginx 作为 HTTPS 入口、持有并使用服务端证书私钥完成 TLS 握手后,才能获得原始 HTTP 请求内容。此时请求已是明文,可被完整记录和检查。
- 配置
listen 443 ssl,指定ssl_certificate和ssl_certificate_key - 禁用 TLS 透传(如
proxy_ssl_protocols+proxy_ssl_server_name不适用于解密审计场景) - 确保客户端直连 Nginx,或上游(如 CDN)已关闭 TLS 代理/转发,避免二次加密
启用精细化请求日志(含敏感字段)
在 TLS 终止基础上,扩展日志格式以捕获高价值审计字段,例如请求路径、查询参数、请求头、响应状态及耗时:

- 使用
log_format包含$request_uri、$args、$http_authorization(如需审计认证凭据)、$http_x_forwarded_for、$upstream_http_x_response_id(若后端注入追踪 ID) - 示例:
log_format audit '$remote_addr - $remote_user [$time_local] "$request" $status $body_bytes_sent "$http_referer" "$http_user_agent" $request_time $upstream_response_time $http_authorization'; - 注意:记录
$http_authorization或$args需评估隐私影响,建议脱敏处理(如用 Lua 或 log_by_lua_block 过滤 token、密码等)
结合 realip 与上下文还原真实行为
单靠日志字段不足以定位风险源,需关联多维信息构建行为画像:
- 启用
ngx_http_realip_module,通过set_real_ip_from声明可信上游(如云厂商 LB 网段),确保$remote_addr是终端真实 IP - 添加
X-Forwarded-Proto和X-Forwarded-For头传递,供后端或 SIEM 工具复原原始协议与链路 - 将日志接入 ELK 或 Splunk,按 IP + User-Agent + URI + 时间窗口聚合,识别高频扫描、异常参数(如
?id=1' OR '1'='1)、未授权访问模式
安全加固与合规边界控制
解密即责任。开启明文审计能力的同时,必须守住数据最小化与权限隔离底线:
- 日志文件权限设为
640,属主为专用审计账号,禁止 nginx worker 进程直接写入敏感字段 - 禁用
ssl_session_tickets off防止会话重放被滥用;启用ssl_stapling on缩短 OCSP 验证延迟 - 如业务允许,对特定路径(如
/api/admin/)启用auth_request模块做前置鉴权,再记录审计日志,避免无效请求污染日志流

















