


proxy_hide_header 用于移除后端返回的 CORS 响应头,避免与 Nginx 的 add_header 冲突导致浏览器报错;需配合 always 参数使用 add_header,并在启用缓存时用 proxy_ignore_headers 防止 CORS 头被缓存叠加。
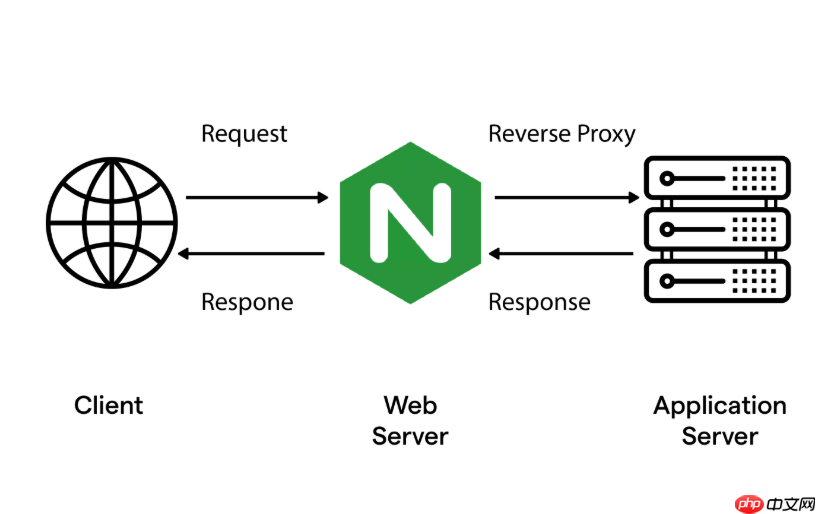
proxy_hide_header 是 Nginx 的指令,用于在反向代理响应中移除特定响应头,常用于解决后端服务与代理层重复设置 CORS 头部(如 Access-Control-Allow-Origin)引发的浏览器报错。这类冲突典型表现为:
The 'Access-Control-Allow-Origin' header contains multiple values 'https://a.com, https://a.com', but only one is allowed.
或更直接的:CORS header ‘Access-Control-Allow-Origin’ cannot contain the wildcard '*' when the request’s credentials mode is 'include'
这类错误不是因为没加 CORS 头,而是因为两个地方都加了、且值不兼容或重复——比如后端 Node.js/ASP.NET 已设 Access-Control-Allow-Origin: https://myapp.com,而 Nginx 又通过 add_header 重复添加了一次,或缓存了旧响应头导致叠加。
下面分三步说明如何用 proxy_hide_header 精准解决该问题:
✅ 明确问题根源:谁在写 CORS 头?
先确认:
- 后端应用是否已主动设置
Access-Control-Allow-Origin等 CORS 响应头?(推荐由后端统一控制) - Nginx 配置中是否同时存在
add_header Access-Control-Allow-Origin ...? - 是否启用了
proxy_cache?缓存可能保存了含旧 CORS 头的响应,后续又叠加新头,造成重复
⚠️ 注意:
add_header在 Nginx 中是追加式的,且对缓存响应也生效;若缓存响应本身含 CORS 头,再add_header就会触发多值冲突。 WebChat Voice Proxy下载
⚠️ 已弃用 — 该技能已拆分为两个独立技能,以提升模块化程度:**webchat-https-proxy**(HTTPS/WSS 反向代理)和 **webchat-voi...**
✅ 正确使用 proxy_hide_header 清除干扰头
在 location 块中加入:
location /api/ {
    proxy_pass https://backend;

    # 关键:隐藏后端返回的原始 CORS 头(避免与 add_header 冲突)
    proxy_hide_header Access-Control-Allow-Origin;
    proxy_hide_header Access-Control-Allow-Methods;
    proxy_hide_header Access-Control-Allow-Headers;
    proxy_hide_header Access-Control-Allow-Credentials;
    proxy_hide_header Access-Control-Expose-Headers;
    proxy_hide_header Access-Control-Max-Age;

    # ✅ 然后再由 Nginx 统一、安全地重写(可选)
    add_header Access-Control-Allow-Origin "https://myapp.com" always;
    add_header Access-Control-Allow-Methods "GET, POST, OPTIONS" always;
    add_header Access-Control-Allow-Headers "Content-Type, Authorization" always;
    add_header Access-Control-Allow-Credentials "true" always;
}
? 重点说明:
-
proxy_hide_header只对 proxied 响应生效(即后端返回的头),不影响 Nginx 自己生成的; - 必须配合
always参数使用add_header,否则add_header在 304/错误响应中不生效,而proxy_hide_header仍会生效,导致部分响应缺失 CORS 头; - 若后端已可靠管理 CORS(推荐),则只需
proxy_hide_header+ 不用add_header,完全交由后端控制,Nginx 不干预;
✅ 缓存场景下的额外处理
如果启用了 proxy_cache,还需防止缓存“带 CORS 头的响应”被复用时与新 add_header 叠加:
proxy_cache_valid 200 302 10m;
proxy_cache_valid 404      1m;
# 关键:让缓存忽略后端的 CORS 头,避免污染
proxy_ignore_headers Access-Control-Allow-Origin;
proxy_ignore_headers Access-Control-Allow-Methods;
proxy_ignore_headers Access-Control-Allow-Headers;
# (其他同上)
✅ proxy_ignore_headers 告诉 Nginx:缓存时不存储这些头,也不在响应中回传它们,彻底切断缓存引入 CORS 头的可能性。
不复杂但容易忽略














