





nginx -t 是防止配置误操作引发安全漏洞最简单有效的防线,必须修改前备份、修改后验证、重载前确认范围,并用 Git 管理变更历史,确保可追溯、可回滚。
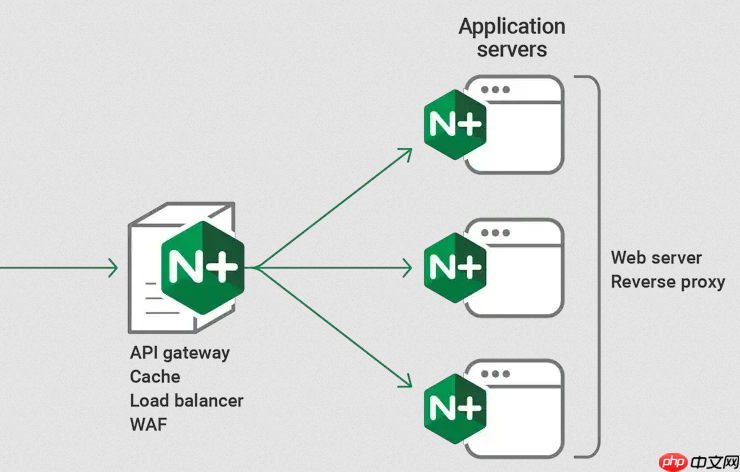
直接用 nginx -t 配合配置版本管理,是防止人为误操作引发安全漏洞最简单也最有效的防线。它不依赖复杂工具,关键在于形成“修改必验证、上线必留痕”的习惯。
每次改配置前先备份并打时间戳
误操作常发生在覆盖原配置、删错括号或粘贴错误内容时。提前备份能快速回滚:
- 执行
cp /etc/nginx/nginx.conf /etc/nginx/nginx.conf.bak.$(date +%Y%m%d_%H%M),保留带时间戳的副本 - 若使用
conf.d/管理多站点,对整个目录备份:cp -r /etc/nginx/conf.d /etc/nginx/conf.d.bak.$(date +%Y%m%d_%H%M) - 备份文件建议保留至少7天,避免因延迟发现问题而无法恢复
修改后必须运行 nginx -t 验证语法
nginx -t 是唯一能即时发现语法错误的手段,它不重启服务,只做静态检查:

- 输出
nginx: configuration file /etc/nginx/nginx.conf test is successful才代表可安全重载 - 一旦报错(如
unexpected "}"或unknown directive),必须修正后再试,不可跳过 - 注意:-t 不检查逻辑错误(如 location 顺序错乱、root 路径越权),但它能拦住 90% 的低级失误
重载前确认生效范围,避免全局中断
一个错误的 server 块可能让整站 502,尤其在共享 http 块的环境中:
- 优先用
systemctl reload nginx(平滑重载),而非restart,减少连接中断 - 若仅修改单个站点配置,可在
conf.d/中单独测试该文件:nginx -t -c /etc/nginx/conf.d/example.conf - 上线高危变更(如
server_tokens off、deny all规则)前,在非生产环境或灰度节点先验证响应头和访问行为
用 Git 管理配置,把每次变更变成可追溯动作
文本配置天然适合版本控制,Git 能帮你回答“谁在什么时候改了哪行”:
- 初始化仓库:
cd /etc/nginx && sudo git init && sudo git add . && sudo git commit -m "init config" - 每次修改后执行:
sudo git add . && sudo git commit -m "hide version + block .git access" - 配合
git diff HEAD~1快速比对上一版差异,避免无意识引入风险规则(如漏掉internal导致自定义错误页被直接访问)














