




Nginx在多级代理中默认不压缩带Via头的响应,需配置gzip_proxied指令按缓存策略和认证状态精准启用压缩;推荐组合为expired no-cache no-store private auth,并配合proxy_hide_header Content-Encoding和gzip_vary on规避双重压缩与缓存错乱。
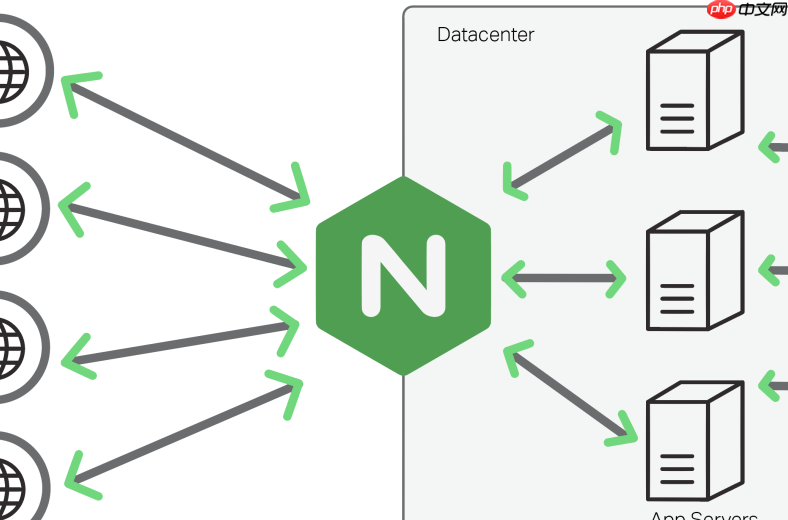
在多级代理(如 CDN → Nginx → 后端服务)环境中,Nginx 默认不压缩来自代理的响应——因为请求头中带 Via 字段时,Nginx 会认为这是代理请求,并按 gzip_proxied off 处理。若未显式配置 gzip_proxied,压缩将被跳过,导致回源流量未压缩、传输效率下降。关键在于根据代理链中各环节的缓存策略和内容敏感性,精准启用压缩。
理解 gzip_proxied 的触发逻辑
gzip_proxied 只在请求含 Via 头(即被识别为代理请求)时生效;它不看上游是否已压缩,而是检查当前响应的 缓存控制头 或认证状态,决定是否对这个响应做 gzip 压缩。
- 只要请求头存在
Via,Nginx 就进入代理压缩判断流程 - 该指令本身不修改请求或响应体,只开关压缩动作
- 它与
gzip on必须同时启用才起作用
常用组合及其适用场景
避免用 any(无条件压缩),以防对图片、视频等已压缩资源重复压缩,引发乱码或体积增大。推荐按语义组合参数:

-
expired:响应含Expires且已过期 → 适合 CDN 回源后需刷新的内容 -
no-cache no-store private:响应含Cache-Control: no-cache等 → 表明不可缓存,适合用户私有数据(如登录态接口) -
auth:请求含Authorization头 → 适用于鉴权后的动态响应,通常不被中间缓存,压缩安全 - 典型生产组合:
gzip_proxied expired no-cache no-store private auth;
规避双重压缩与头冲突
上游服务(如 Node.js 或 Java 应用)若错误返回 Content-Encoding: gzip 但 body 未压缩,Nginx 再次压缩会出错。应主动防御:
- 在 proxy 配置块中加
proxy_hide_header Content-Encoding;,剥离上游误设的编码头 - 确保后端不自行设置
Content-Encoding,除非真做了压缩 - 配合
gzip_vary on,让 CDN 或浏览器知道该响应依赖Accept-Encoding,避免缓存错乱
按 location 精细化控制(进阶)
不同路径对压缩敏感度不同。例如 API 接口可放心压缩,而 /assets/ 下静态资源可能已由构建工具预压缩:
- 全局禁用代理压缩:
gzip_proxied off;(http 块) - 仅对 API 路径启用:
location /api/ { gzip_proxied expired no-cache auth; } - 对静态资源目录关闭:
location /static/ { gzip off; }














