


Nginx无法替代后端校验MIME类型,因其不解析文件内容、不读取PHP的$_FILES['type']变量,仅转发请求;有效防御需后端用文件头(magic bytes)识别真实类型,弃用不可信的Content-Type字段。
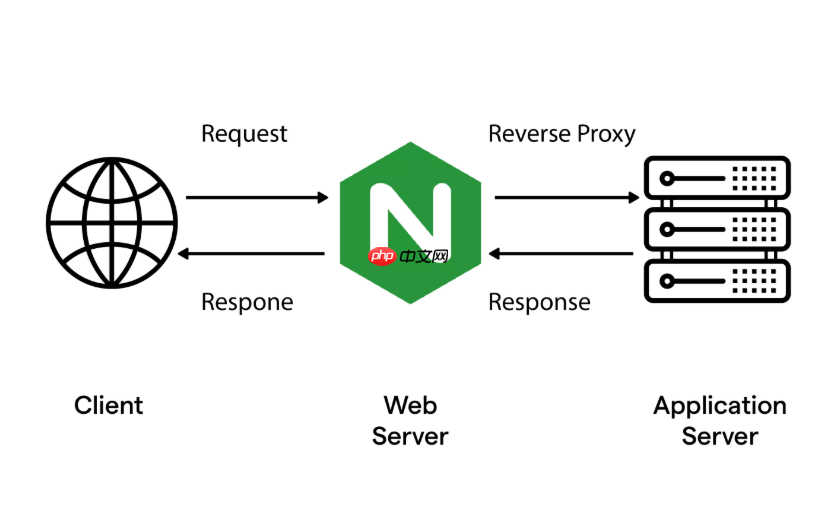
单纯靠 Nginx 拦截 MIME 类型绕过,是无效的。Nginx 本身不解析上传文件内容,也不读取 $_FILES['file']['type'] 这类 PHP 运行时变量,它只负责把原始请求转发给后端(如 PHP-FPM)。真正的 MIME 类型校验发生在应用层,绕过也发生在那里。Nginx 的角色是加固边界、堵住常见误操作、防止浏览器“自作聪明”,而不是替代业务逻辑做类型判断。
MIME 类型绕过为什么总能成功?
根本原因在于信任了客户端可控的数据:
- 浏览器在构造
multipart/form-data请求时,会主动写入Content-Type: image/png这样的字段——但这个值完全由前端控制,可被 Burp Suite、curl 或浏览器开发者工具任意篡改 - PHP 的
$_FILES['file']['type']值直接来自该 HTTP 头字段,不是文件真实内容分析结果 - 很多开发习惯性只校验这个字段,比如:
if (!in_array($_FILES['f']['type'], ['image/jpeg','image/png'])) die();——这等于让攻击者自己填“体检报告”
Nginx 能做的三件实事
虽然不能代替后端做内容校验,但 Nginx 可以从协议层和交付层切断常见绕过路径:

-
禁用 MIME 类型嗅探:加
add_header X-Content-Type-Options nosniff always;。防止浏览器收到text/html响应却因内容像 HTML 而强行渲染,避免恶意上传的 .php 文件被当作 HTML 执行(尤其在旧版 IE/Edge 中) -
限制上传请求的 Content-Type 头格式:用
map+if拒绝明显异常的Content-Type,例如含application/x-httpd-php、text/plain或空值的请求。注意:仅限拦截极粗暴的试探,不能覆盖所有绕过 -
隔离上传目录的执行权限:这是最硬核的防御。在 Nginx 配置中,对
/uploads/或类似路径明确禁止脚本执行:
location ^~ /uploads/ {
deny all;
# 或更细粒度:
location ~ \.(php|phtml|php3|php4|php5|php7|php8|pl|py|jsp|asp|sh|cgi)$ {
return 403;
}
}
真正有效的后端防御必须做三件事
Nginx 是守门人,但开门前的验货必须由后端完成:
-
不依赖
$_FILES['type']:彻底弃用该字段。它只是 HTTP 头的复述,毫无可信度 -
用文件头(magic bytes)识别真实类型:PHP 可用
finfo_file(),Python 用python-magic,Node.js 用file-type。例如 PNG 必须以89 50 4E 47开头,PHP 文件若以<?php开头就该直接拒绝 -
白名单扩展名 + 白名单内容类型双重校验:先检查扩展名是否在允许列表(如
.jpg),再用文件头确认内容确实是 JPEG(FF D8 FF开头),二者缺一不可
一个典型防御配置组合示例
假设上传接口为 /api/upload,存储路径为 /var/www/html/uploads/:
- Nginx 层:关闭执行权限、加 nosniff、限制上传大小(
client_max_body_size 5m;) - PHP 层:用
finfo_open(FILEINFO_MIME_TYPE)获取真实 MIME;比对扩展名与文件头;重命名文件(如生成 UUID);存到非 Web 可访问目录或通过代理脚本提供下载 - 运维层:上传目录挂载为 noexec,nosuid;配合 SELinux/AppArmor 限制 PHP-FPM 进程行为









