


核心难点在于稳服务、快分发、不单点:需分离控制与数据平面,Harbor须替换PostgreSQL/Redis为高可用组件,同步须保障元数据与blob一致性,缓存层须透传ETag和Content-Digest以保完整性校验。
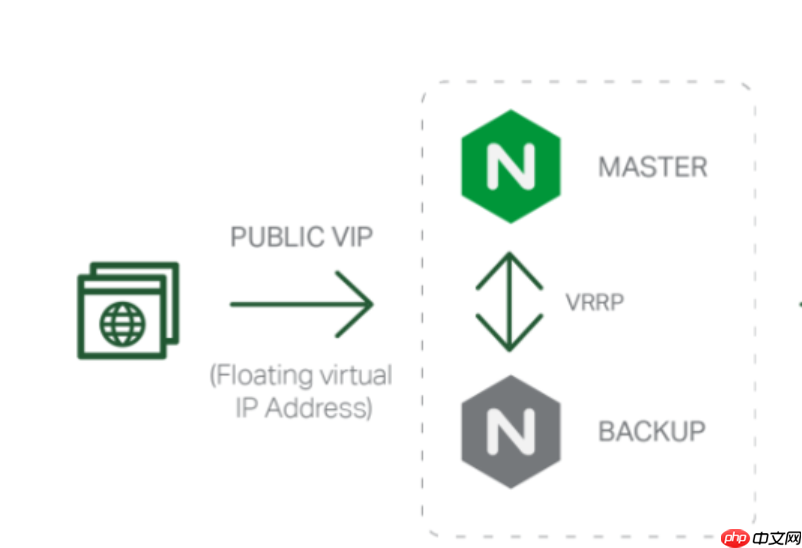
在私有云中构建支持高可用的静态资源镜像集群,核心难点不在“存文件”,而在“稳服务、快分发、不单点”。很多团队误以为搭个 MinIO 或 Registry 就算完成,结果上线后一主节点宕机就全站不可用,或跨机房同步延迟导致镜像拉取失败——这暴露的是架构层面的设计断层。
关键难点一:存储层与服务层的双重单点风险
静态资源镜像(如容器镜像、前端包、媒体文件)若只依赖单实例对象存储(如单节点 MinIO)或单体 Registry,控制面和服务面都存在致命单点。尤其当 VIP 漂移未联动存储健康状态时,API 可达但后端已脑裂,请求会静默失败。
- 必须分离控制平面(如 kube-vip 或 Keepalived 管理 VIP)与数据平面(如 MinIO 分布式集群或 Harbor 多实例后端),二者独立健康检查、独立故障转移
- MinIO 推荐至少 4 节点部署(2 节点仅限测试),启用纠删码(如 4+2)而非单纯镜像,避免磁盘级故障引发整体不可写
- 若用 Harbor,不能只堆多实例——需将 PostgreSQL、Redis、Registry 后端全部替换为高可用组件(如 Patroni + etcd 管理 PG,Redis Sentinel),否则前端 LB 再均衡也无济于事
关键难点二:镜像同步不是“复制粘贴”,而是状态协同
生产中常见“同步完成了但线上拉不到”——本质是元数据未对齐。Harbor 的 Replication 默认只同步镜像层和 manifest,不保证 blob 完整性校验、不传播签名、不处理 deletion 事件穿透,跨集群 tag 覆盖策略一旦冲突,就会出现“本地有 tag,远端无 blob”的黑洞状态。
- 启用 Harbor 的内容信任(Notary)并强制签名验证,避免非授权镜像混入同步流
- 同步任务必须配置 “override: true” + “replicateDeletion: false”,防止误删触发级联雪崩
- 在同步链路关键节点(如出口网关)部署 Prometheus + custom exporter,监控
harbor_replication_task_status{status="success"}和harbor_registry_blob_exists双指标,缺一不可
关键难点三:内网加速与安全边界的动态平衡
为提速加 CDN 或反向代理(如 Nginx 缓存 Registry blob),反而可能破坏镜像完整性校验:Docker client 校验 manifest sha256 时,若中间层重写了 response header 或压缩了 blob,会导致 failed to verify layer 错误;而全量透传又失去加速意义。
- 使用支持 Range 请求 + ETag 透传 + Content-Digest header 保留 的缓存层(如 Envoy 或 Caddy),禁用自动 gzip
- 所有内网客户端(Kubelet、CI runner)必须配置 insecure-registries 仅限 HTTP 地址,HTTPS 地址一律走证书校验,避免因证书过期或域名不匹配导致批量拉取中断
- 在接入层(如 MetalLB 或 kube-vip)绑定 VIP 时,务必开启 ARP 抑制(arp_ignore/arp_announce)并关闭 gratuitous ARP 风暴,否则虚拟 IP 在二层广播中被误响应,引发间歇性超时
真正高可用的静态资源镜像集群,是存储拓扑、同步语义、网络路径三层严丝合缝的结果。它不靠某个工具堆砌,而靠每个环节明确“谁负责健康、谁负责一致、谁兜底失败”。










