





必须结合触发读取、条件日志、安全过滤、格式转义四步实现4xx错误请求Body记录:启用proxy_pass等转发指令,配置client_body_buffer_size和client_body_in_single_buffer,用map映射状态码,log_format中条件引用$"+"log_body并escape=json,配合Lua脱敏、截断及权限控制。
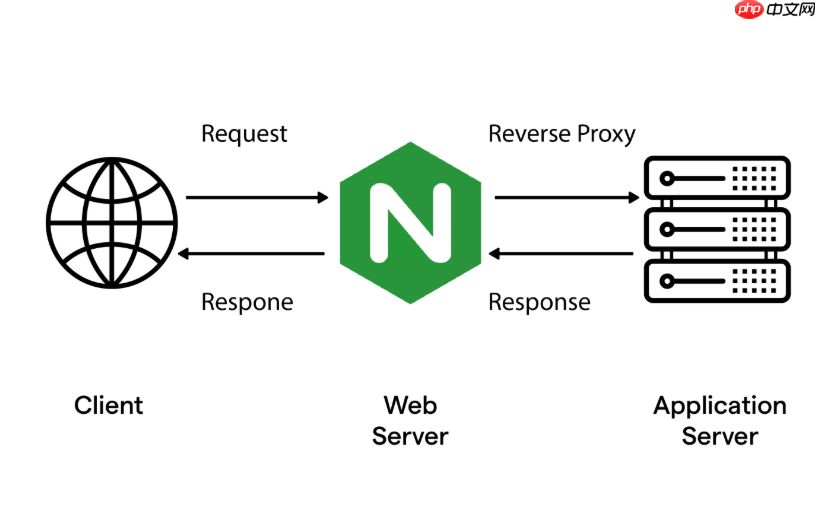
要记录所有 4xx 错误请求的完整 Body 用于安全审计和溯源,不能简单开启全局 $request_body 日志——Nginx 默认不缓存 body,且对非代理请求、大 body、流式上传等场景变量为空。必须结合触发读取 + 条件日志 + 安全过滤 + 格式转义四步实现,兼顾可用性与风险控制。
只对 4xx 请求启用 Body 记录
避免日志爆炸和性能损耗,不要为全部请求记录 body。利用 Nginx 的 map 指令将状态码映射为开关变量,并在 log_format 中条件引用:
在 http 块中添加:
map $status $log_body {
    ~^4[0-9]{2} $request_body;
    default "";
}
再定义带条件的日志格式(使用 escape=json 防止中文乱码或注入):

log_format audit_4xx escape=json '$remote_addr - $remote_user [$time_local] '
    '"$request" $status $body_bytes_sent '
    '"$http_user_agent" "$http_referer" '
    'req_body:"$log_body"';
在对应 server 或 location 中启用:
access_log /var/log/nginx/audit-4xx.log audit_4xx if=$log_body;
确保 $request_body 可用的关键配置
该变量仅在 Nginx 主动读取并缓存 body 后才非空。需满足以下全部条件:
- location 中必须含
proxy_pass、fastcgi_pass等后端转发指令(否则 body 不被读取) - 设置
client_max_body_size足够容纳典型请求(如512k),避免 body 被截断或写入临时文件 - 启用内存缓冲:添加
client_body_buffer_size 512k和client_body_in_single_buffer on,强制小 body 全驻内存 - 禁用文件缓存:设
client_body_in_file_only off,防止 $request_body 为空
规避敏感信息泄露与日志污染
直接记录原始 body 存在密码、token、身份证号等泄露风险,建议分级处理:
- 对
/login、/api/auth等高危路径,用 Lua 过滤字段(如 OpenResty 中ngx.re.gsub(body, '"password":\s*"[^"]*"', '"password":"***"')) - 限制记录长度:在 log_format 中用
$request_body时,配合 Lua 截断(如string.sub(ngx.var.request_body, 1, 2048)) - 禁止记录二进制或超长 body:通过
if判断$request_length或$content_length,跳过 >100KB 的请求 - 日志文件权限设为
640,属主为root:adm,仅审计人员可读
验证与审计增强建议
光有日志不够,还需确保内容可信、可关联、易回溯:
- 在日志中加入唯一请求标识:
request_id(可通过$request_id变量,需启用mod_http_headers或 Lua 生成) - 同步记录客户端真实 IP:
$http_x_forwarded_for或$realip_remote_addr(配合set_real_ip_from) - 搭配错误日志分析:4xx 请求同时写入
error_log级别为 warn,便于 grep 关联 - 定期用脚本校验日志完整性(如 SHA256 哈希存档)、设置 rotation 保留 90 天以上













