


hash $remote_addr consistent是比ip_hash更优的会话保持方案,支持权重、一致性哈希降低扩容影响、兼容健康检查,且需配合真实IP透传配置。
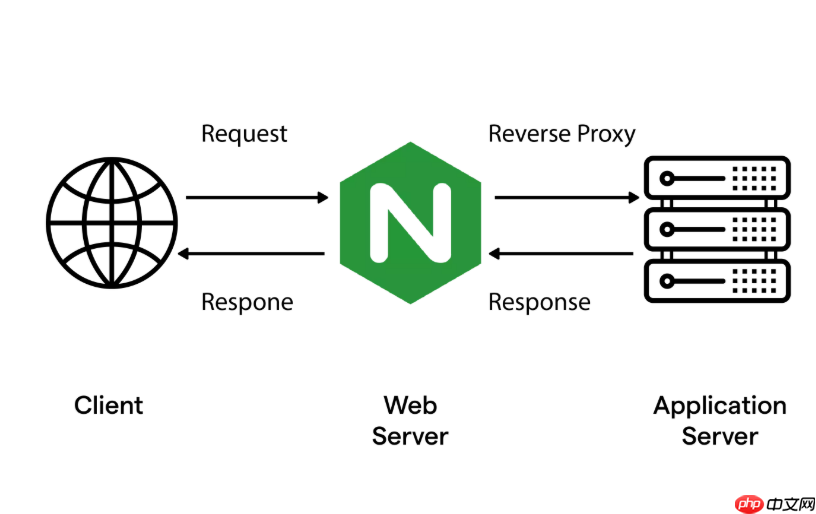
用 hash $remote_addr 实现会话保持,本质是让同一客户端 IP 的请求始终落到同一台后端服务器上,从而避免 Session 丢失。它比 ip_hash 更灵活,也更可控,尤其适合需要权重、健康检查或未来扩容的生产环境。
核心配置就是这一行:
upstream backend {
    hash $remote_addr consistent;
    server 192.168.1.10:8080 weight=3;
    server 192.168.1.11:8080 weight=2;
    server 192.168.1.12:8080;
}
注意加了 consistent ——这是关键。它启用一致性哈希,大幅降低服务器增减时的会话迁移比例。

为什么推荐 hash $remote_addr consistent 而不是 ip_hash
-
ip_hash禁用weight,无法做流量倾斜;而hash $remote_addr支持权重,适配不同性能的机器 -
ip_hash在后端列表变动时,约 75% 请求会重映射;一致性哈希下仅约 25% 受影响 -
ip_hash对代理/NAT 用户不友好(比如企业内网所有用户共用一个出口 IP);但若业务本身已用统一鉴权(如 JWT Token + Redis 存 Session),IP 绑定只是辅助,问题不大 -
ip_hash不兼容部分第三方健康检查模块;hash模式原生兼容性更好
配合 Nginx 代理的关键设置
确保真实客户端 IP 能传给后端,否则 $remote_addr 就是 Nginx 自己的地址:
location / {
    proxy_pass http://backend;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    # 如果前端有 CDN 或 LB,需从 X-Forwarded-For 最左非私有 IP 提取
    set $client_ip $remote_addr;
    if ($http_x_forwarded_for ~ "^(\d+\.\d+\.\d+\.\d+)") {
        set $client_ip $1;
    }
    # 然后在 upstream 中用 $client_ip 替代 $remote_addr(可选进阶)
}
实际部署要注意的细节
- 后端服务必须是“无状态”或 Session 已外置(如存 Redis),否则单点故障会导致会话丢失
- 若用户频繁切换网络(4G ↔ WiFi),IP 变更会触发重新哈希 → 建议前端携带唯一标识(如
X-User-IDHeader 或 Cookie),改用hash $http_x_user_id更稳定 - 不建议在
hash中直接用$cookie_JSESSIONID,因为首次请求无该 Cookie,会导致哈希值为空,全部打到第一台服务器 - 测试时可用 curl 模拟不同 IP:
curl -H "X-Real-IP: 192.168.1.100" http://your.domain/,观察后端日志是否固定
和其他方案对比的定位
- 比
sticky_cookie_insert(需第三方模块)更轻量,无需改后端响应头 - 比纯轮询 + Redis 共享 Session 多一层路由稳定性,降低缓存压力
- 比 URL Hash 更适合通用 Web 应用(URL 变化太频繁,哈希抖动大)
不复杂但容易忽略。














