




proxy_ssl_trusted_certificate 是 Nginx 验证上游 HTTPS 服务端证书可信性的指令,需配合 proxy_ssl_verify on 使用,指定 PEM 格式 CA 证书文件以校验后端身份,不用于客户端认证。
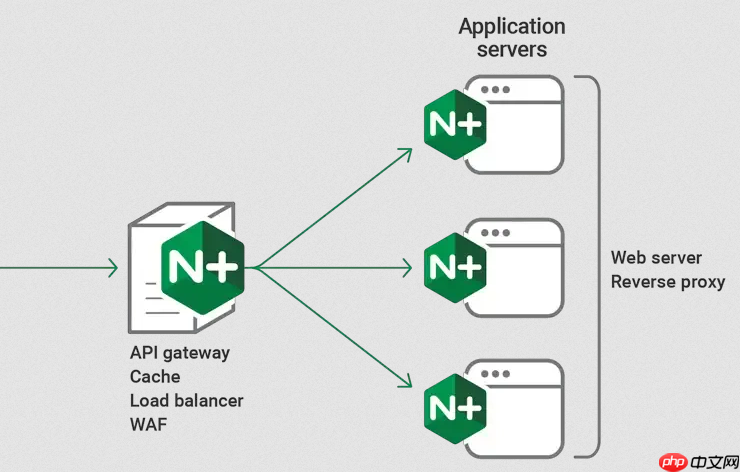
proxy_ssl_trusted_certificate 是 Nginx 代理到后端 HTTPS 服务时,用于验证后端服务器证书可信性的关键指令。它不用于客户端认证,而是让 Nginx(作为反向代理)在与上游(如后端 API 服务、数据库网关等)建立 TLS 连接时,能用你指定的 CA 证书来校验对方发来的服务端证书是否由该 CA 签发——这是实现后端链路双向加密中“服务端身份可信”环节的基础。
下面分三部分说明如何正确配置:
明确作用范围:这不是给客户端用的
这个指令只影响 Nginx 主动发起的上游连接(即 proxy_pass https://...),和浏览器访问 Nginx 的行为无关。
常见误解是把它和 ssl_client_certificate 混淆——后者才用于验证来访客户端证书(即双向认证中的客户端侧)。
你需要的是:
- Nginx → 后端服务:用自签 CA 验证后端证书(靠
proxy_ssl_trusted_certificate) - (可选)后端服务 → Nginx:要求 Nginx 提供客户端证书(需配合
proxy_ssl_certificate+proxy_ssl_certificate_key)
准备可信 CA 证书文件
Nginx 要求该文件是 PEM 格式、仅含一个或多个 CA 根证书(或完整信任链),不能包含私钥,也不能是客户端证书或服务端证书。
操作步骤:

aperture: the L402 aware reverse proxy
下载
安装并运行 Aperture(Lightning Labs 的 L402 闪电反向代理),用于创建 L402 付费墙、配置付费 API 端点、为其他代理托管付费内容或测试 L402 认证流程。
- 如果你已用 OpenSSL 自建了根 CA(如
ca.crt),直接使用它即可 - 若用了多级 CA(如 root → intermediate → server),应把 root.crt 和 intermediate.crt 按「从子到根」顺序拼成一个文件(中间用换行隔开),确保 Nginx 能逐级向上验证
- 文件权限建议设为
644,Nginx worker 进程需有读取权限
示例命令合并证书链:
cat intermediate.crt ca.crt > upstream_ca_bundle.pem
在 location 或 upstream 中配置
在对应 proxy_pass https://... 的上下文中添加:
location /api/ {
    proxy_pass https://backend_cluster;

    # 启用 SSL 验证,并指定可信 CA
    proxy_ssl_trusted_certificate /etc/nginx/ssl/upstream_ca_bundle.pem;
    proxy_ssl_verify on;                    # 必须开启,否则不校验
    proxy_ssl_verify_depth 2;              # 根据你的证书链层级调整(root 算第 1 层)

    # (可选)若后端也要求 Nginx 提供身份,则启用以下两项
    # proxy_ssl_certificate /etc/nginx/ssl/nginx_client.crt;
    # proxy_ssl_certificate_key /etc/nginx/ssl/nginx_client.key;

    # 其他常规代理设置
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
}
注意:
-
proxy_ssl_verify on是强制项,缺省为off - 若后端证书的
Subject Alternative Name (SAN)中不含实际访问的域名或 IP,校验会失败;建议生成后端证书时明确写入DNS:backend.example.com或IP:10.0.0.5 - 错误日志中出现
SSL_do_handshake() failed或certificate verify failed,大概率是 CA 文件路径错、格式不对、或证书链不完整
不复杂但容易忽略












