


proxy_cookie_flags是最简洁可控的Cookie安全加固方式,作用于Nginx转发响应前,精准重写Set-Cookie头中的HttpOnly、Secure、SameSite等属性,支持正则匹配且不依赖后端修改。
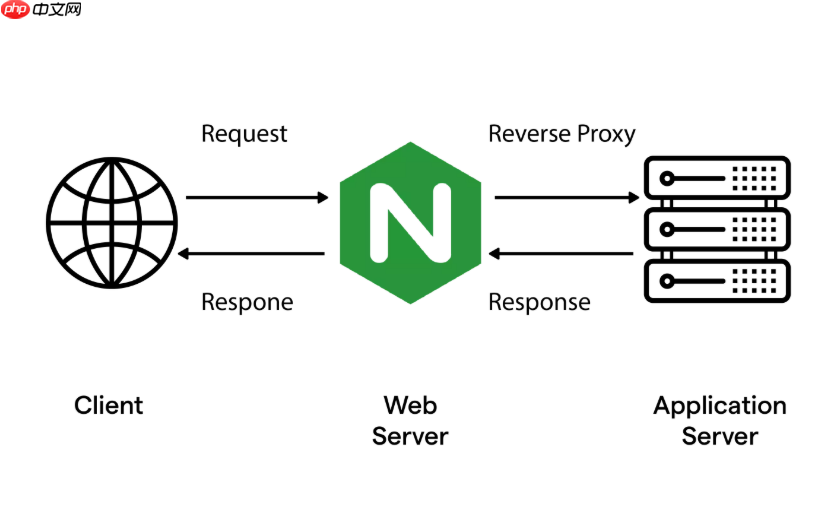
直接用 proxy_cookie_flags 是最简洁、最可控的方式,尤其适合在 Nginx 反向代理层统一加固所有后端返回的敏感 Cookie。它不依赖后端代码修改,也不受框架 HTTPS 检测逻辑干扰,能一揽子解决 HttpOnly、Secure 和 SameSite 三重属性缺失问题。
核心作用:精准覆盖后端 Set-Cookie 响应头
该指令作用于 Nginx 收到后端响应后、发给客户端前的中间阶段,专门匹配并重写 Set-Cookie 头中的安全标志。它不是添加新 Cookie,而是“增强”已有 Cookie 的属性,且支持正则匹配,可精细控制作用范围。
- 只影响响应头中已存在的
Set-Cookie,不会凭空生成 Cookie - 匹配的是整个 Cookie 字符串(如
sessionid=abc123; Path=/; HttpOnly),不是单个属性 - 若后端已设了某属性(如 Secure),该指令默认保留;若未设,则按规则补上
常用安全组合配置示例
以下配置均放在 location 块内,紧邻 proxy_pass:

- 强制所有 Cookie 启用
HttpOnly和Secure:proxy_cookie_flags ~ "HttpOnly; Secure"; - 为会话类 Cookie 补全
SameSite=Lax(推荐大多数 Web 应用):proxy_cookie_flags ~ "sessionid|JSESSIONID" "HttpOnly; Secure; SameSite=Lax"; - 对 Token 类 Cookie 同时启用
SameSite=None(必须配Secure):proxy_cookie_flags ~ "auth_token|access_token" "HttpOnly; Secure; SameSite=None";
必须配合的前置条件
仅靠 proxy_cookie_flags 不够,需确保底层传输和协议识别正确:
- Nginx 必须终止 HTTPS:即用户访问的是
https://yourdomain.com,Nginx 配置了ssl_certificate等,再以 HTTP 转发给后端 - 后端服务必须信任
X-Forwarded-Proto: https:否则可能拒绝设置SecureCookie,或返回错误提示 - 若后端返回的 Cookie 带有
Domain属性(如Domain=backend.local),需同步用proxy_cookie_domain重写为公网域名,否则浏览器会丢弃
调试与验证方法
配置生效后,通过浏览器开发者工具验证:
- Network → 找到登录或鉴权接口 → 查看 Response Headers 中的
Set-Cookie值,确认是否含HttpOnly、Secure、SameSite=... - Application → Cookies → 点击对应 Cookie → 检查右侧属性栏是否全部勾选(尤其是
Secure在 HTTPS 页面下才显示为有效) - 若仍缺失,检查 Nginx error log 是否报
proxy_cookie_flags: invalid flags,常见于引号不匹配或空格错误
















