


关键不是补端口,而是用proxy_redirect覆盖后端错误Location值;需先传X-Forwarded-Proto和Host头,再按后端返回格式(内网URL/HTTP协议/带443地址)配置对应proxy_redirect规则,并用curl或error_log验证生效。
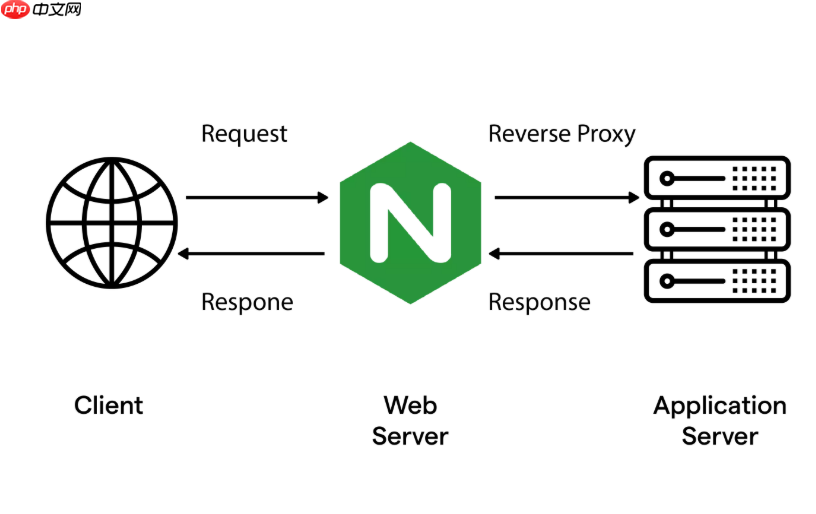
要让 proxy_redirect 正确修复后端重定向中丢失的端口与协议,关键不是“补端口”,而是**用它覆盖后端错误生成的 Location 值**——前提是 Nginx 已知用户访问的真实协议(HTTP/HTTPS)和目标域名,且后端返回的跳转地址可被精准匹配。
先确保原始请求上下文完整传给后端
如果后端连自己被 HTTPS 访问都不知道,它大概率会硬写 http:// 或省略 :443,这时 proxy_redirect 只能“兜底替换”,不能根治。所以第一步必须传递可信的客户端信息:
-
proxy_set_header X-Forwarded-Proto $scheme;—— 让后端知道用户用的是 http 还是 https -
proxy_set_header Host $host;—— 保证 Host 头不被篡改,影响后端路由或协议判断 -
proxy_set_header X-Real-IP $remote_addr;和X-Forwarded-For—— 辅助日志与安全策略
根据后端返回的 Location 格式选 proxy_redirect 写法
后端返回什么,就匹配什么;不匹配,规则不生效。常见三类情况对应三种配置:

-
返回带内网地址和端口的绝对 URL(如
Location: http://192.168.1.5:8080/login):proxy_redirect http://192.168.1.5:8080/ https://$host/;
注意:协议、IP、端口、末尾斜杠必须完全一致,否则不触发 -
返回多种可能的内网地址(localhost / 127.0.0.1 / 容器名):
proxy_redirect ~^http://[^/]+(?::\d+)?/(.*)$ https://$host/$1;
正则提取路径部分$1,丢弃所有原始 host + 端口 + 协议,强制统一为 HTTPS 域名 -
返回 HTTP 协议但用户走 HTTPS(最典型“协议丢失”):
proxy_redirect http:// https://;
这条会把所有以http://开头的 Location 全部换成https://,适合后端未读取X-Forwarded-Proto的场景
特别注意端口在 HTTPS 下的“隐形丢失”
浏览器对 HTTPS 默认端口 443 不显示(https://example.com ≠ https://example.com:443),但后端若返回 https://example.com:443/login,反而可能被某些客户端拒绝。所以更稳妥的做法是:
- 让后端生成不带端口的 HTTPS 地址(推荐)—— 配置其使用
X-Forwarded-Proto+ 忽略server.port拼接 - 若后端仍返回带
:443的地址,可用正则剥离:proxy_redirect ~^https://[^/]+:443(/.*)?$ https://$host$1; - 避免写死端口号(如
:8443),除非你确认后端固定输出该值
验证是否生效的两个实操方法
别只看配置,要抓响应头确认结果:
- 用
curl -I https://your-domain.com/some-path查看返回的Location:是否已是预期的公网地址(含正确协议、域名、路径,无内网 IP 或私有端口) - 打开 Nginx error_log 到
info级别:error_log /var/log/nginx/error.log info;
触发一次重定向后,日志里会出现类似proxy redirect: "http://127.0.0.1:8080/" → "https://your-domain.com/"的记录,说明规则命中













