





Nginx的stream模块必须通过--with-stream编译启用,且配置需置于http块外;若未启用或位置错误会导致静默失效,可用nginx -V | grep with-stream验证;MySQL代理需设proxy_responses 1、合理设置proxy_timeout并关闭tcp_nodelay;Redis代理应使用hash $remote_addr consistent确保连接一致性;真实客户端IP无法透传,仅可通过PROXY协议配合后端支持实现。
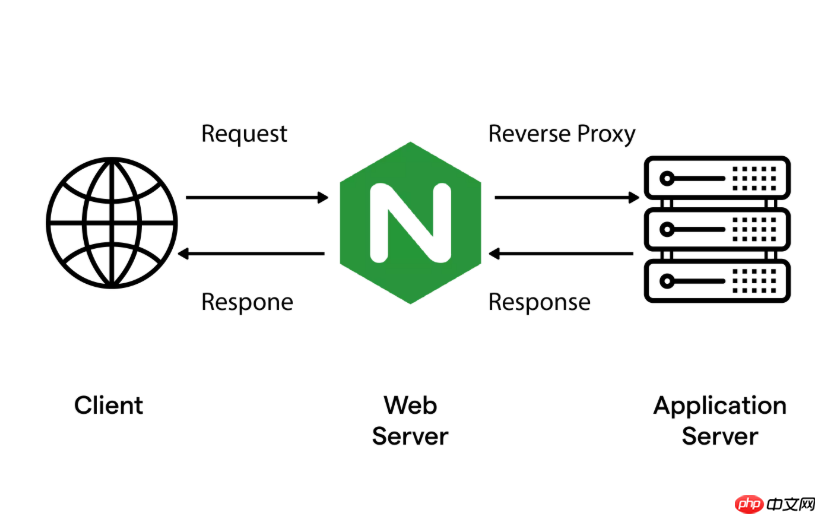
能用,但必须确认 Nginx 编译时启用了 --with-stream,且配置不能写在 http 块里——否则会静默失效。
确认 stream 模块已启用
很多用户配完 reload 不报错,但连接直接被拒绝,根源就是模块没加载。运行 nginx -V 2>&1 | grep -o with-stream,有输出才说明启用成功。若无输出,预编译包(如 Ubuntu 官方源、CentOS EPEL)通常默认包含;若为自编译,必须加 --with-stream 参数。部分旧版或精简版(如某些 Alpine 镜像)可能缺失,需重装或手动加载:load_module modules/ngx_stream_core_module.so; 必须放在 nginx.conf 最顶部(events 块之前)。
MySQL 转发必须设 proxy_responses 1
MySQL 握手阶段只返回一个 greeting packet(几十字节),Nginx 默认会等完整响应,导致连接卡死或超时。设 proxy_responses 1 后,只要后端 TCP 连接建立并返回至少 1 字节,就视为健康并透传。同时注意:

-
proxy_timeout应 ≥ MySQL 的wait_timeout(默认 28800 秒),建议设为30000s或1h,避免空闲连接被 Nginx 主动断开 - 加
tcp_nodelay on;关闭 Nagle 算法,减少小包延迟(尤其在高频率短查询场景) - 不要开
proxy_buffering—— stream 模块不支持该指令,配置会报错
Redis 代理要防连接打散
Redis 客户端普遍自带连接池,且 pipeline、事务依赖单连接语义。如果用轮询(默认)或 least_conn,同一客户端的多个请求可能落到不同后端,破坏原子性。解决方法:
- 用
hash $remote_addr consistent;实现客户端 IP 一致性哈希,确保同一 IP 总连同一节点 - 禁用 PROXY 协议(
proxy_protocol off;),除非后端 Redis 明确支持并已配置解析 - 避免在 upstream 中混用主从地址 —— stream 层无法感知哨兵拓扑变化,若需自动故障转移,得靠外部脚本更新配置并
nginx -s reload
真实客户端 IP 无法透传是硬限制
四层代理不修改 TCP payload,所以后端 MySQL/Redis 日志里看到的永远是 Nginx 本机 IP,权限控制、审计日志都受影响。唯一解法是启用 PROXY 协议:
- Nginx
server块中加listen 3306 proxy_protocol; - MySQL 8.0+ 需启动时加
--proxy-protocol,并配置proxy-protocol-networks白名单 - Redis 6.0+ 需设
proxy_protocol_timeout并启用tcp-backlog支持
没这条件就只能接受日志和权限系统里全是 Nginx 的 IP —— 这不是配置问题,是四层模型本身的边界。

















