




Nginx的proxy_cache_lock仅能缓解同key缓存击穿,对穿透(无法校验业务ID合法性)和雪崩(本地缓存不可靠、不共享)基本无效,且存在key一致性、超时积压等局限,不推荐作为主防护方案。
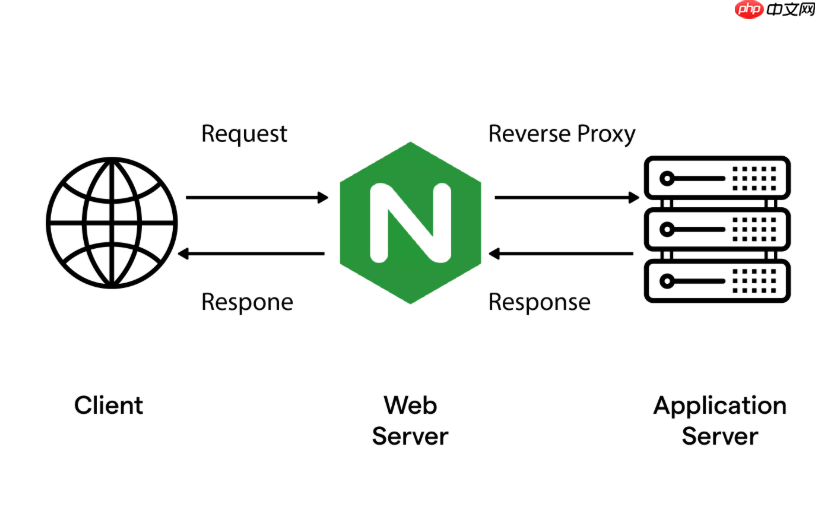
直接在网关层用 Nginx 的 proxy_cache_lock 等指令防护缓存击穿、穿透、雪崩,效果有限,不推荐作为主方案。它只能缓解部分击穿场景,对穿透和雪崩基本无效,且存在明显局限性。
proxy_cache_lock 能做什么?
该指令作用于 Nginx 代理缓存层:当多个请求同时命中一个「未命中缓存」的 key 时,Nginx 只放行第一个请求去后端(如应用服务),其余请求等待;等第一个请求返回并写入缓存后,其他请求直接从 Nginx 缓存读取。
这本质上是一种轻量级的“本地互斥锁”,仅适用于:
- 后端是无状态 HTTP 服务(如 Spring Boot 应用)
- 请求路径/参数完全一致(key 完全相同)
- 缓存由 Nginx 自身管理(
proxy_cache),而非 Redis
它能缓解单个热点 URL 的瞬时并发回源压力,类似缓存击穿中的“第一个请求加载”逻辑,但仅限于 Nginx 缓存粒度,无法覆盖业务语义级的 Key(如 user:123、product:456)。
为什么它防不住缓存穿透?
穿透的核心是查询“根本不存在的数据”,比如 /api/user?id=-999 或随机 ID。Nginx 不理解业务逻辑,无法判断该 ID 是否合法或是否可能存在于数据库中。

阿里百炼大模型平台多人共享账号用量统计代理服务。解决公司共用账号时无法区分个人用量的问题。适用场景:1)部署用量统计代理;2)统计多人Token用量和调用次数;3)管理大模型API调用配额。
proxy_cache_lock 对这类请求照常放行——只要路径匹配、缓存未命中,它就让第一个请求打到后端;而后端查不到数据,通常也不写缓存(或写空值),后续相同请求又重复走一遍流程。Nginx 层既不能校验参数,也无法集成布隆过滤器或空值缓存策略。
为什么它扛不住缓存雪崩?
雪崩是大规模缓存集体失效(如 Redis 全挂、大量 key 同时过期),此时所有请求都绕过 Redis 直击后端服务。而 proxy_cache_lock 的缓存是 Nginx 本地的、容量小、生命周期短、不共享、无高可用,它本身不是缓存系统的主力,更无法替代 Redis 的分布式缓存能力。
一旦后端服务因雪崩开始响应变慢或超时,Nginx 的等待队列会积压,引发连接耗尽、504 错误,甚至拖垮网关自身——这不是防护,是风险转移。
真正有效的分层防护建议
网关层可做的是“守门”与“减负”,而非替代业务层缓存治理:
-
参数校验前置:用 Nginx 的
map或 Lua(OpenResty)校验 ID 格式、范围、长度,非法请求直接 400 拦截 -
基础限流:用
limit_req控制单 IP / 单 URI 的 QPS,防止恶意穿透流量冲垮下游 -
简单空值缓存(谨慎使用):对明确已知的固定错误路径(如
/favicon.ico、废弃接口)配置短 TTL 缓存,减少无效回源 - 健康检查+熔断降级:配合上游服务健康状态,自动屏蔽异常节点,避免雪崩扩散
核心缓存逻辑(空值缓存、布隆过滤器、分布式锁、随机过期、多级缓存)必须落在应用层或 Redis 层,这是语义感知和数据一致性的刚性要求。













