


worker_priority生效需满足四前提:Linux系统、root权限或CAP_SYS_NICE、/etc/security/limits.conf配置priority限制、Nginx中显式设置worker_rlimit_priority;推荐取值-5至-10,须用ps验证ni值并结合高负载测试延迟变化。
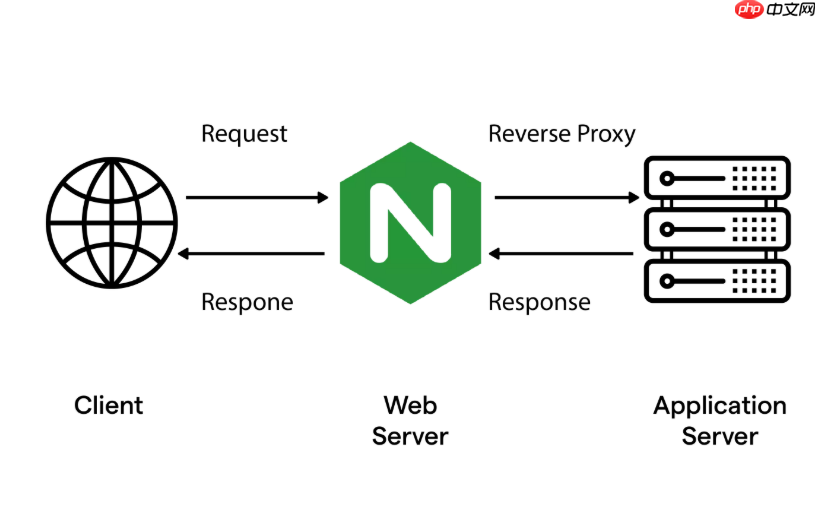
worker_priority 不是“设了就生效”的开关,它在高负载下保障 Nginx 响应性的作用,高度依赖权限、调度策略和系统环境。盲目调低(如设为 -20)反而可能拖垮整个系统,真正有效的调优是“精准授权 + 合理取值 + 明确验证”。
worker_priority 生效的硬性前提
该指令仅在以下条件全部满足时才可能影响实际 nice 值:
- Nginx 必须以 root 用户启动,或已授予
CAP_SYS_NICE能力(如容器中通过--cap-add=SYS_NICE) - 系统未禁用 nice 值调整:检查
/etc/security/limits.conf是否为 nginx 用户配置了priority限制(例如nginx soft priority 10) - Nginx 配置中显式启用资源限制:
worker_rlimit_priority 10(声明允许使用的最高优先级),否则即使设了worker_priority也无效 - 运行环境为 Linux(其他系统不支持);Windows/macOS 下该指令被完全忽略
高负载场景下的合理取值策略
目标不是“抢走所有 CPU”,而是让 Nginx 在争抢中更大概率被调度,同时不挤压数据库、SSH、监控等关键进程:

- 推荐范围:-5 到 -10 —— 这类值在多数生产环境中能提升响应及时性,又留有安全余量
- 绝对避免 -15 及更低:内核进程通常为 -5,systemd 服务常为 -10,再压低易导致系统管理通道卡顿甚至失联
- 若业务混合部署(如与 MySQL 共机),建议先测基线:用
ps -o pid,ni,comm -C nginx查看当前值,仅比默认 0 低 3~5 即可观察效果
验证是否真正生效
配置后必须验证,不能只看 reload 成功:
- 重启 Nginx:
nginx -t && systemctl reload nginx - 查实际 nice 值:
ps -o pid,ni,comm -C nginx | grep worker—— 输出中的ni列应等于你设置的worker_priority值(注意:master 进程不参与调度,只看 worker) - 模拟高负载测试:用
stress-ng --cpu 8 --timeout 60s拉满 CPU,同时用curl -I http://localhost测试响应延迟波动,对比调优前后 P95 延迟变化
更适合高负载网关的替代方案
相比依赖脆弱的 nice 调整,这些方法更稳定、更可控:
- 用
worker_cpu_affinity auto将每个 worker 绑定到独立 CPU 核心,减少上下文切换开销(尤其在 NUMA 架构上收益明显) - 通过 systemd 服务文件统一控制:
Nice=-5+CPUSchedulingPolicy=other,比 Nginx 内部配置更可靠 - 容器化部署时,直接使用 cgroup v2 的
cpu.weight(如100→300)分配更多 CPU 时间份额,无需特权 - 配合
accept_mutex off和multi_accept on,提升高并发连接接纳效率,从源头减少排队等待














