




EADDRNOTAVAIL本质是本地端口资源枯竭或IP不可达,主因是TIME_WAIT堆积导致ephemeral端口耗尽;解决核心是启用tcp_tw_reuse、扩大ip_local_port_range,并在代理场景用proxy_bind多IP分流。
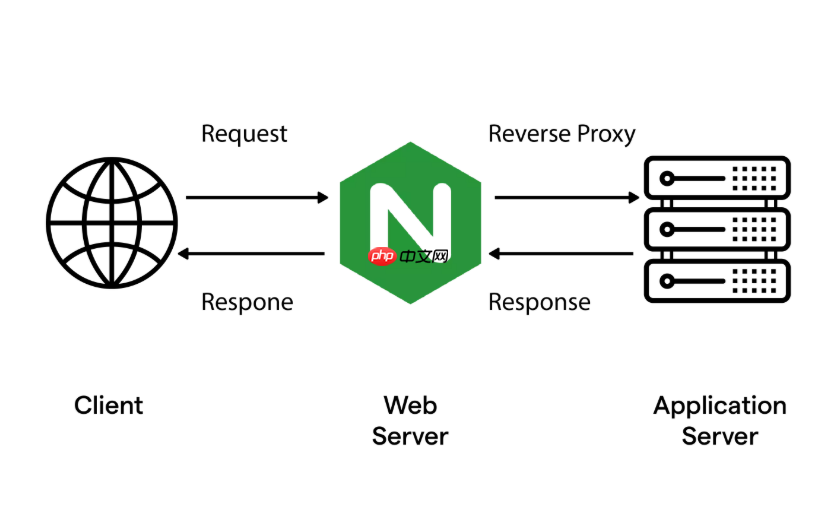
大规模短连接场景下,EADDRNOTAVAIL 错误本质不是“地址不存在”,而是系统无法分配合法的本地源端口或绑定到指定 IP,根源常在端口资源枯竭或 IP 绑定不可达。关键不在换 IP,而在让有限端口快速复用、稳定复用。
确认是否真为端口耗尽而非配置错误
EADDRNOTAVAIL 容易被误判为网络配置问题,但容器或高并发客户端场景中,更大概率是本地 ephemeral 端口池被占满。可通过以下方式验证:
- 执行
netstat -an | grep ':' | wc -l查看 ESTABLISHED/ TIME_WAIT 连接数是否接近/proc/sys/net/ipv4/ip_local_port_range的上限(默认 32768–65535,仅约 32768 个可用) - 检查
ss -s输出中的tw(TIME_WAIT 数)和orphan(孤儿连接)是否异常高 - 若使用 Docker 或 Kubernetes,确认宿主机与容器 namespace 的端口范围是否一致,避免容器内看似有空闲端口,实则宿主机已耗尽
启用端口快速复用(tcp_tw_reuse)
TIME_WAIT 状态本意是保障连接可靠关闭,但在短连接密集场景下会锁住端口长达 2MSL(通常 60–120 秒)。开启复用可让内核在安全前提下重用处于 TIME_WAIT 的端口:

WebChat Voice Proxy
下载
⚠️ 已弃用 — 该技能已拆分为两个独立技能,以提升模块化程度:**webchat-https-proxy**(HTTPS/WSS 反向代理)和 **webchat-voi...**
- 临时生效:
echo 1 > /proc/sys/net/ipv4/tcp_tw_reuse - 永久生效:在
/etc/sysctl.conf中添加net.ipv4.tcp_tw_reuse = 1,再执行sysctl -p - 注意:该参数仅对客户端发起的连接(即主动 connect)有效,服务端 listen 不受影响;且要求时间戳选项(
net.ipv4.tcp_timestamps = 1)已启用(现代 Linux 默认开启)
扩大临时端口范围
默认 32768–65535 仅提供约 3.2 万个端口,在每秒数百次连接的业务中几秒即可耗尽。扩大范围是最直接有效的扩容手段:
- 查看当前范围:
cat /proc/sys/net/ipv4/ip_local_port_range - 临时调整(例如扩至 1024–65535):
echo "1024 65535" > /proc/sys/net/ipv4/ip_local_port_range - 永久生效:在
/etc/sysctl.conf添加net.ipv4.ip_local_port_range = 1024 65535 - ⚠️ 注意:起始端口不能低于 1024(避免与特权端口冲突),也不建议设为 1(部分内核版本存在兼容性问题)
proxy_bind 配合多 IP 分流(服务端侧优化)
当服务需作为代理大量发起上游连接(如 API 网关、反向代理),单 IP 的端口瓶颈明显。通过 proxy_bind(Nginx)或 bind(HAProxy、curl、自研 client)显式指定不同本地 IP 发起连接,可成倍提升并发能力:
- Nginx 示例:
proxy_bind 192.168.10.10;或轮询多个 IP:proxy_bind $upstream_addr;(配合 upstream hash) - 代码层(如 Go):创建 dialer 时设置
&net.TCPAddr{IP: net.ParseIP("192.168.10.11")} - 前提:宿主机必须配置多个可用 IP(物理网卡别名、云平台辅助私有 IP、或容器 host network 模式下绑定多 IP)














