





Git 管理 Nginx 配置需构建可验证、可回退、不触生产文件的闭环流程:在独立路径初始化仓库、按服务拆分 conf.d、模板化多环境;CI 卡住语法/语义/安全三检查;部署用时间戳软链切换,回滚执行 git checkout + reload;分支策略强制 PR 审批与环境隔离。
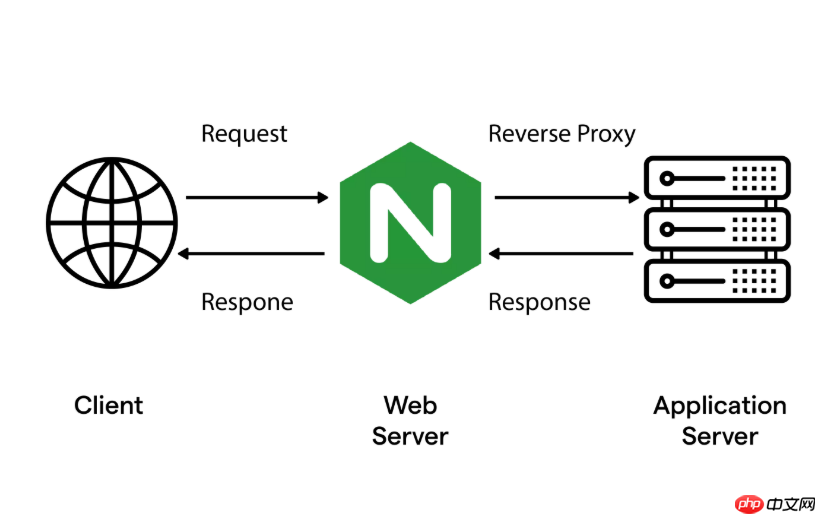
直接用 Git 管理 Nginx 配置,不是把 nginx.conf 提交一次就完事,而是要形成一套可验证、可回退、不碰生产文件的闭环流程。核心是让每次变更都经过测试再上线,出问题时能秒级还原到任意已知稳定状态。
配置目录结构与 Git 仓库初始化
不要在 /etc/nginx 下直接 init git。应在独立路径(如 /opt/nginx-config)中建立完整配置树:
- 主配置
nginx.conf保持精简,只保留全局模块和include conf.d/*.conf -
conf.d/下按服务或功能拆分文件(api.conf、static.conf),便于协作和审查 - 添加
templates/目录存放带变量的 Jinja 或 envsubst 模板,适配多环境 - 初始化后首次 commit 要写明基础结构和约定,例如“v1.0: 按 h5bp 安全规范初始化”
CI/CD 流水线关键检查点
流水线不是简单拉代码 reload,必须卡住三个出口:

git摸鱼周报自动化
下载
生成周报:读取本机 Git 仓库最近一周的提交记录,按项目分类提炼总结,生成标准周报格式,通过微信推送并返回给用户。触发词:周报、weekly report、git总结、提交记录总结、工作周报。
-
语法验证:每轮构建执行
nginx -t -c /tmp/test-nginx.conf,失败立即终止 - 语义验证:用 Docker 启一个临时 Nginx 容器加载当前配置,curl 测试关键路由是否返回 200
-
安全扫描:集成
nginx-config-check或自定义脚本,检测硬编码密钥、缺失 HSTS、弱 TLS 版本等
部署与回滚的原子化操作
禁止 cp 或 rsync 覆盖线上配置。推荐软链接切换法:
- 每次部署前生成带时间戳的副本:
/etc/nginx/nginx.conf.202604141125 - 更新软链接:
ln -sf /opt/nginx-config /etc/nginx - 重载前再次运行
nginx -t,通过后执行nginx -s reload - 回滚时不用记命令:用
git -C /opt/nginx-config checkout v2.3.1 -- . && nginx -t && nginx -s reload
分支策略与协作规范
用分支隔离风险,而非靠人工沟通:
-
main:仅允许合并经 CI 验证 + 至少一人 approve 的 PR,对应生产环境 -
staging:自动部署到预发集群,用于 UAT 和灰度验证 - 特性分支命名统一为
feat/xxx或fix/xxx,commit message 必须说明影响范围(如“修复 /admin 路径代理超时”) - 所有 PR 描述需包含变更原因、测试方式、回滚步骤三要素














