





当 agent 从"工具"进化为"伙伴",账户体系如何重新定义人机协作的信任边界?
协议版本:ooderAgent v1.0.0 | 发布日期:2026-04-08 | 维护团队:ooderAgent Team
一、引言:从 0.7.3 到 1.0.0 的跨越
在人工智能快速发展的今天,Agent 系统正在经历一场深刻的变革。从简单的对话工具到复杂的协作网络,Agent 的角色定位发生了根本性的转变。这一转变,对账户体系提出了全新的要求。
ooderAgent 协议从 v0.7.3 到 v1.0.0 的演进,正是这场变革的缩影。本文将深入剖析 ooderAgent 1.0.0 的统一认证体系,揭示其背后的设计哲学与技术实现。
1.1 版本演进历程
☞☞☞AI 智能聊天, 问答助手, AI 智能搜索, 多模态理解力帮你轻松跨越从0到1的创作门槛☜☜☜
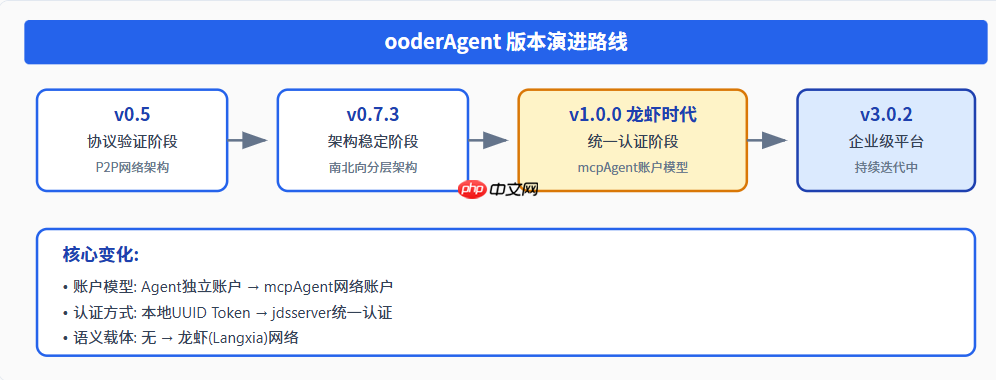
1.2 核心变化对比
维度 |
v0.7.3 及之前 |
v1.0.0 (龙虾时代) |
|---|---|---|
账户模型 |
Agent 独立账户 |
mcpAgent 网络账户 |
认证方式 |
本地 Token 生成 |
jdsserver 统一认证 |
用户关系 |
无绑定概念 |
用户绑定多个 mcpAgent |
权限隔离 |
无权限体系 |
多租户权限隔离 |
语义载体 |
无 |
龙虾(Langxia)网络 |
二、龙虾语义:mcpAgent 的网络载体
2.1 什么是龙虾语义?
在 ooderAgent 1.0.0 中,我们引入了"龙虾"(Langxia)作为 mcpAgent 网络的语义载体。这一命名源于 2026 年 AI 圈的热梗——OpenClaw 开源 AI 智能体:
名称由来:OpenClaw 是一款开源 AI 智能体工具,因其 logo 是红色卡通龙虾,"Claw" 意为爪子,网友亲切地称其为"龙虾"核心能力:不是简单的聊天机器人,而是能自己动手操作电脑的 AI "数字员工",能接管电脑自动执行任务技术象征:龙虾代表了 AI 从"对话交互"向"自主执行任务"的转型,象征着 Agent 网络的主动执行能力安全边界:龙虾能操作电脑的关键资源,因此需要严格的权限控制和安全边界,这正是 mcpAgent 网络账户体系要解决的问题2.2 龙虾网络架构
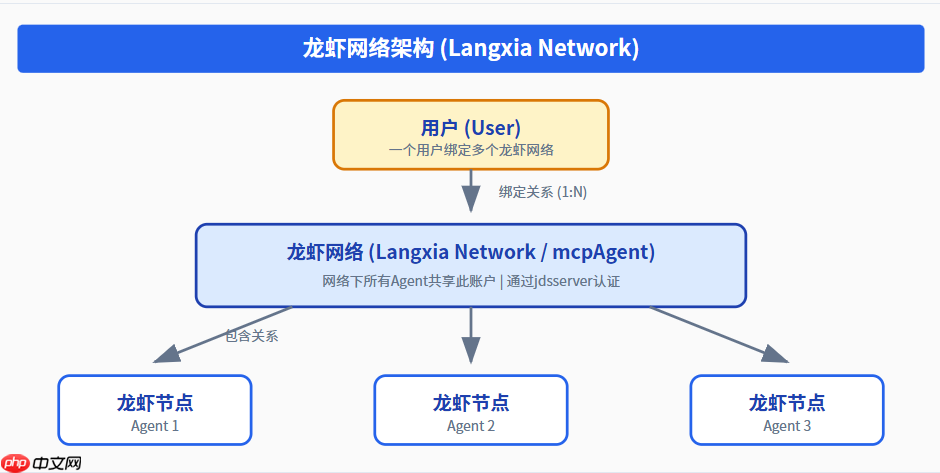
2.3 龙虾网络类型
用户可以绑定多种类型的龙虾网络,满足不同场景的需求:
类型 |
标识 |
典型场景 |
安全级别 |
|---|---|---|---|
家庭网络 |
HOME |
家里的智能助手、家庭自动化 |
中 |
企业网络 |
COMPANY |
公司的办公助手、业务流程 |
高 |
客户网络 |
CLIENT |
客户现场的部署、运维支持 |
高 |
云端网络 |
CLOUD |
云端服务、公共能力 |
低 |
三、统一认证体系设计
3.1 核心设计原则
ooderAgent 1.0.0 的统一认证体系遵循以下核心原则:
统一认证源:所有认证(用户、mcpAgent)均通过 jdsserver 完成统一 Token 格式:Token 由 jdsserver 统一生成和验证多账户绑定:一个用户可以绑定多个 mcpAgent 网络权限继承:Agent 继承所属 mcpAgent 网络的权限审计追溯:所有操作可追溯到具体用户3.2 认证流程架构
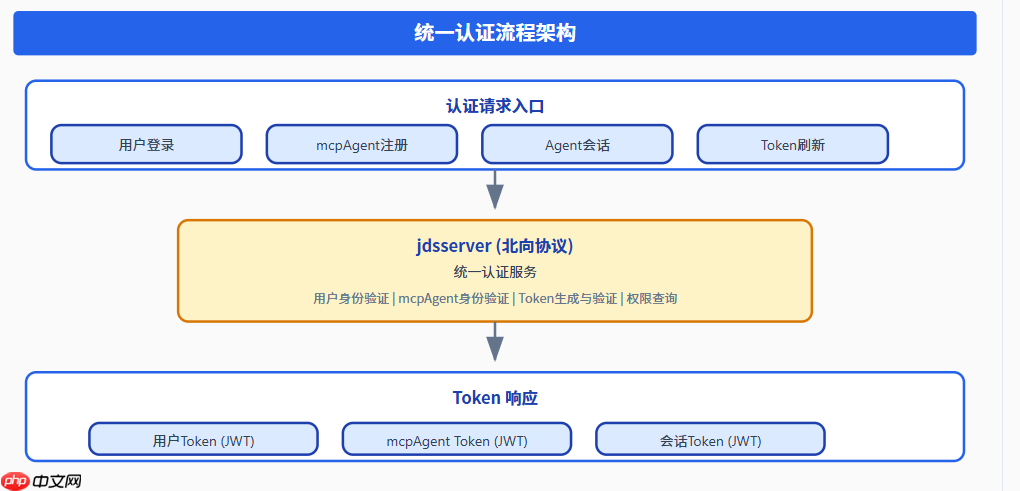
3.3 Token 结构设计
统一 Token 采用 JWT 格式,包含以下声明:
<code class="javascript">{ "header": { "alg": "RS256", "typ": "JWT", "kid": "jdsserver-key-001" }, "payload": { "sub": "user-001", "iss": "jdsserver", "aud": "ooderagent", "exp": 1712851200, "iat": 1712764800, "jti": "token-uuid-001", "type": "USER", "mcpAgentId": "mcp-home-001", "networkId": "langxia-home-001", "bindingType": "HOME", "permissions": ["read", "write", "execute"] }, "signature": "..."}</code>3.4 Token 类型说明
Token 类型 |
type 值 |
适用场景 |
有效期 |
|---|---|---|---|
用户 Token |
USER |
用户登录系统 |
24小时 |
mcpAgent Token |
MCP_AGENT |
mcpAgent 网络认证 |
7天 |
会话 Token |
SESSION |
Agent 会话 |
30分钟 |
四、用户与 mcpAgent 绑定机制
4.1 绑定关系模型
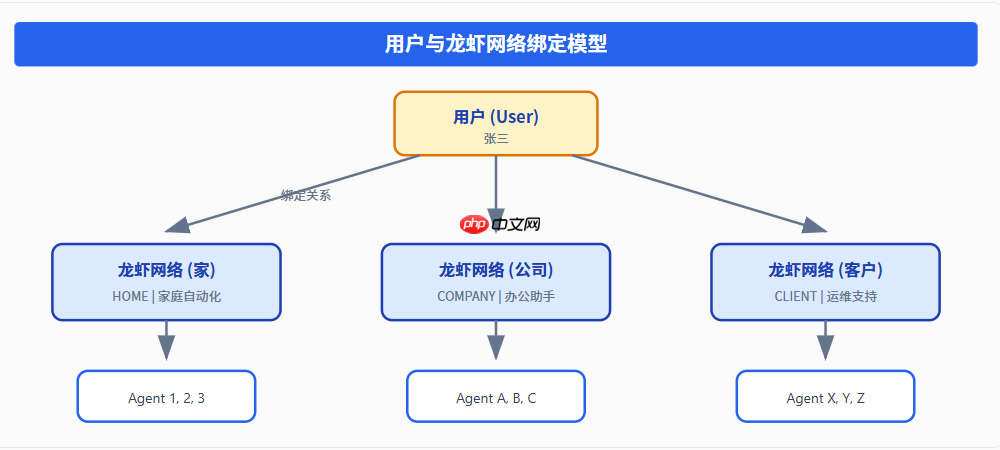
4.2 绑定数据结构
<code class="javascript">public class UserMcpAgentBinding { private String bindingId; // 绑定ID private String userId; // 用户ID private String mcpAgentId; // mcpAgent ID private String networkId; // 龙虾网络ID private String bindingType; // 绑定类型: HOME/COMPANY/CLIENT/CLOUD private String bindingName; // 绑定名称 (如"家里的Agent") private String status; // 状态: ACTIVE/INACTIVE private Long bindTime; // 绑定时间 private Long unbindTime; // 解绑时间 private Map<String, Object> metadata; // 元数据}</code>五、jdsserver 北向协议
5.1 协议概述
jdsserver 是 ooderAgent 的统一认证服务,通过北向协议提供认证能力。北向协议是 ooderAgent 架构中的关键组件,负责:
用户身份认证mcpAgent 身份认证Token 生成与验证权限查询与管理5.2 协议接口定义
<code class="javascript">public interface NorthboundAuthProtocol { // 用户认证 AuthResult authenticateUser(String username, String password); // mcpAgent 网络认证 AuthResult authenticateMcpAgent(String mcpAgentId, String secret); // mcpAgent 注册 RegisterResult registerMcpAgent(String mcpAgentName, String networkType); // Token 验证 TokenInfo validateToken(String token); // Token 刷新 AuthResult refreshToken(String token); // Token 注销 void revokeToken(String token); // 权限查询 List<String> getPermissions(String subjectId, String resourceType, String resourceId);}</code>六、Agent 会话管理
6.1 会话数据结构
<code class="javascript">public class AgentSessionDTO { private String agentId; // Agent ID private String sessionToken; // 会话 Token (来自 jdsserver) private String agentName; // Agent 名称 private String agentType; // Agent 类型 private String status; // 状态 private long loginTime; // 登录时间 private long lastHeartbeat; // 最后心跳 private long expireTime; // 过期时间 private String sceneGroupId; // 场景组ID // v1.0.0 新增字段 private String mcpAgentId; // 所属 mcpAgent ID private String networkId; // 所属龙虾网络ID private String userId; // 所属用户ID (通过绑定关系) private String authSource; // 认证来源: jdsserver private String jdsToken; // jdsserver 颁发的原始 Token private String bindingType; // 绑定类型}</code>七、权限体系设计
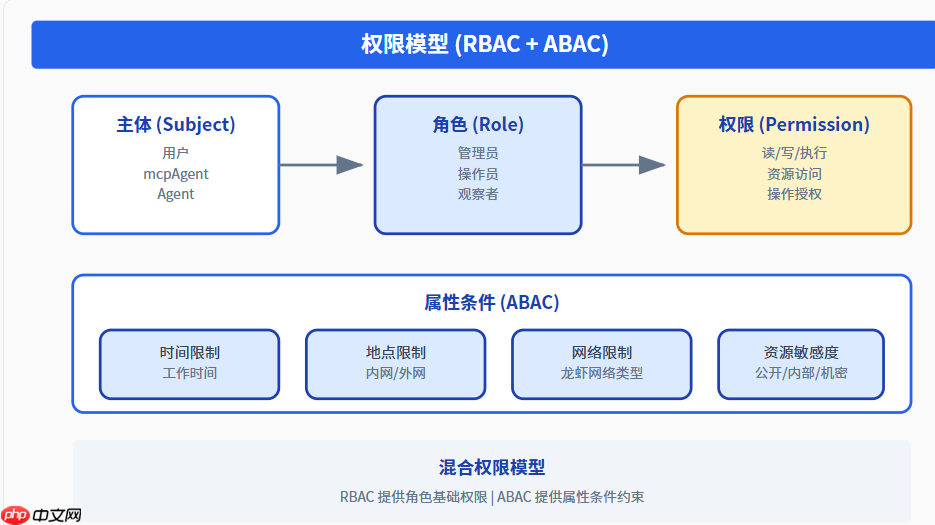
7.1 权限模型
ooderAgent 1.0.0 采用 RBAC (基于角色的访问控制) 与 ABAC (基于属性的访问控制) 混合模型:
7.2 预定义角色
角色 |
描述 |
权限范围 |
|---|---|---|
系统管理员 |
系统最高权限 |
所有资源的完全控制 |
网络管理员 |
龙虾网络管理 |
网络内资源的完全控制 |
场景管理员 |
场景管理 |
场景内资源的完全控制 |
操作员 |
日常操作 |
读写权限,无删除权限 |
观察者 |
只读访问 |
只读权限 |
八、审计与追溯
8.1 审计日志设计
所有 Agent 操作都会记录审计日志,确保可追溯性:
<code class="javascript">public class AgentAuditLog { private String logId; // 日志ID private String agentId; // Agent ID private String mcpAgentId; // mcpAgent ID private String networkId; // 龙虾网络ID private String userId; // 用户ID (通过绑定关系) private String action; // 操作类型 private String resourceType; // 资源类型 private String resourceId; // 资源ID private Map<String, Object> params; // 操作参数 private Object result; // 操作结果 private Boolean success; // 是否成功 private String errorMessage; // 错误信息 private Long timestamp; // 时间戳 private String ipAddress; // IP 地址 private String traceId; // 追踪ID}</code>8.2 审计事件类型
事件类型 |
描述 |
记录内容 |
|---|---|---|
AUTH_LOGIN |
登录认证 |
用户/Agent ID、时间、IP |
AUTH_LOGOUT |
注销登出 |
用户/Agent ID、时间 |
BINDING_CREATE |
创建绑定 |
用户ID、mcpAgent ID |
BINDING_DELETE |
解除绑定 |
用户ID、mcpAgent ID |
RESOURCE_ACCESS |
资源访问 |
资源类型、ID、操作 |
8.3 责任追溯链
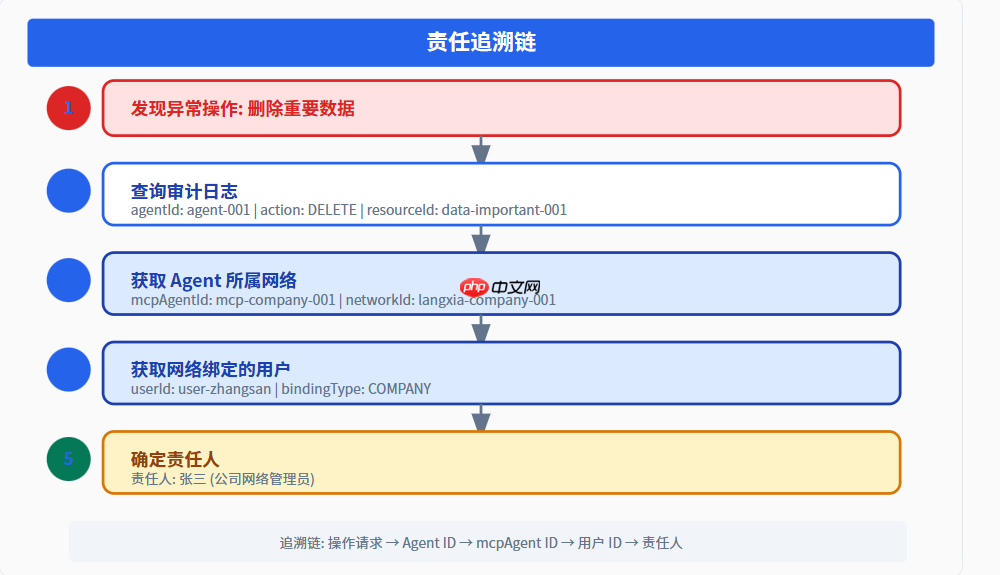
追溯示例:
十、SE SDK 版本变更详情(v0.7.3 → v1.0.0/3.0.2)
10.1 版本演进与特性路线图
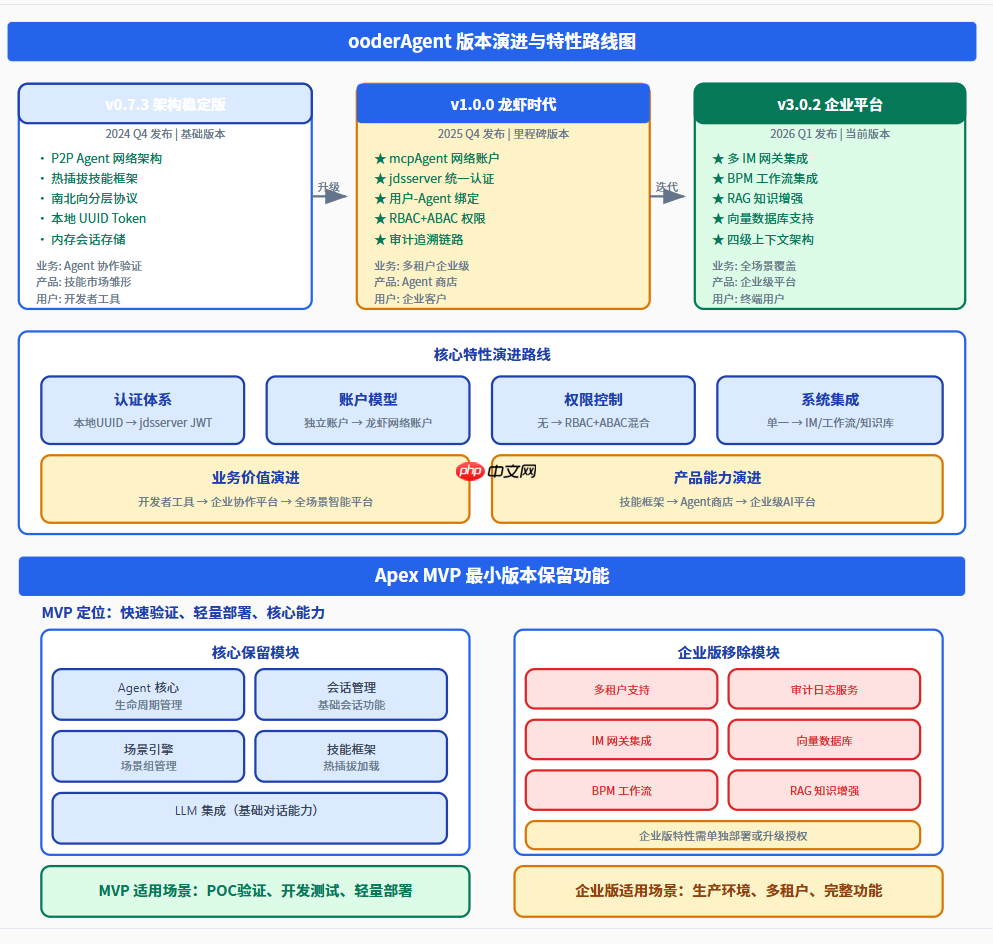
10.2 各版本业务与产品特性详解
v0.7.3 架构稳定版(2026 Q1)
业务定位:Agent 协作能力验证平台

将 iPhone 的 Apple Health 数据同步到 OpenClaw。只需扫描一次二维码,无需手动配置。支持 Mac、Linux 和 VPS。
产品定位:开发者工具、技能市场雏形
目标用户:开发者、技术团队
特性 |
描述 |
业务价值 |
|---|---|---|
P2P Agent 网络 |
点对点通信架构 |
验证 Agent 间协作可行性 |
热插拔技能框架 |
运行时动态加载技能 |
快速迭代、灵活扩展 |
南北向分层协议 |
清晰的协议分层 |
便于集成和扩展 |
本地 UUID Token |
简单认证机制 |
快速开发测试 |
内存会话存储 |
轻量级会话管理 |
单机部署验证 |
v1.0.0 龙虾时代(2026 Q2)
业务定位:多租户企业级协作平台
产品定位:Agent 商店、企业级服务
目标用户:企业客户、业务团队
特性 |
描述 |
业务价值 |
|---|---|---|
mcpAgent 网络账户 |
龙虾网络账户模型 |
多 Agent 统一身份管理 |
jdsserver 统一认证 |
北向协议统一认证 |
企业级安全合规 |
用户-Agent 绑定 |
灵活的绑定关系 |
用户管理多个 Agent 网络 |
RBAC+ABAC 权限 |
混合权限模型 |
细粒度访问控制 |
审计追溯链路 |
完整操作审计 |
合规追溯、责任认定 |
v3.0.2 企业平台(2026 Q1)
业务定位:全场景智能协作平台
产品定位:企业级 AI 平台
目标用户:终端用户、业务人员
特性 |
描述 |
业务价值 |
|---|---|---|
多 IM 网关集成 |
微信/钉钉/飞书统一接入 |
全渠道用户触达 |
BPM 工作流集成 |
企业流程自动化 |
业务流程智能化 |
RAG 知识增强 |
检索增强生成能力 |
企业知识库赋能 |
向量数据库支持 |
Milvus 向量检索 |
高效语义搜索 |
四级上下文架构 |
场景/用户/会话/请求 |
精细化上下文管理 |
10.3 Apex MVP 最小版本保留功能
MVP 定位:快速验证、轻量部署、核心能力
核心保留模块
模块 |
功能 |
保留原因 |
|---|---|---|
Agent 核心 |
生命周期管理、注册/心跳/注销 |
Agent 运行基础 |
会话管理 |
基础会话创建、维护、销毁 |
对话交互基础 |
场景引擎 |
场景组管理、场景生命周期 |
多场景支持基础 |
技能框架 |
热插拔加载、技能执行 |
能力扩展基础 |
LLM 集成 |
基础对话能力 |
智能交互核心 |
企业版移除模块
模块 |
移除原因 |
企业版获取方式 |
|---|---|---|
多租户支持 |
增加部署复杂度 |
单独部署授权 |
审计日志服务 |
依赖外部存储 |
企业版内置 |
IM 网关集成 |
需要第三方配置 |
企业版插件 |
向量数据库 |
需要 Milvus 部署 |
企业版内置 |
BPM 工作流 |
需要 BPM 引擎 |
企业版集成 |
RAG 知识增强 |
需要知识库配置 |
企业版内置 |
MVP vs 企业版适用场景
场景 |
MVP 版本 |
企业版 |
|---|---|---|
POC 验证 |
✅ 推荐 |
⚠️ 过重 |
开发测试 |
✅ 推荐 |
⚠️ 过重 |
轻量部署 |
✅ 推荐 |
⚠️ 过重 |
生产环境 |
❌ 不推荐 |
✅ 推荐 |
多租户场景 |
❌ 不支持 |
✅ 支持 |
合规审计 |
❌ 不支持 |
✅ 支持 |
10.4 关键技术升级
依赖包 |
v0.7.3 版本 |
v1.0.0/3.0.2 版本 |
主要变更 |
|---|---|---|---|
Java |
17 |
21 |
LTS 版本升级,虚拟线程支持 |
Spring Boot |
2.7.x |
3.4.4 |
框架大版本升级,Native 支持增强 |
ooder.sdk.version |
0.7.3 |
3.0.2 |
统一 SDK 版本号 |
agent-sdk-core |
0.7.x |
3.0.1 |
Agent SDK 核心升级 |
llm-sdk |
0.7.x |
3.0.1 |
LLM SDK 独立模块 |
fastjson2 |
2.0.x |
2.0.57 |
JSON 处理优化 |
Milvus SDK |
无 |
2.4.1 |
新增向量数据库支持 |
10.2 新增模块清单
模块名称 |
功能描述 |
版本 |
|---|---|---|
skill-im-gateway |
IM 网关服务(微信/钉钉/飞书) |
3.0.2 |
skill-tenant |
多租户支持 |
3.0.2 |
skill-audit |
审计日志服务 |
3.0.2 |
skill-workflow |
工作流集成(BPM) |
3.0.2 |
skill-rag |
RAG 检索增强生成 |
3.0.2 |
skill-hotplug-starter |
热插拔启动器 |
3.0.1 |
10.3 Scene Engine 核心变更
模块 |
v0.7.3 |
v1.0.0/3.0.2 |
变更说明 |
|---|---|---|---|
SceneGroupManager |
内存版 |
持久化版 |
支持数据库存储和恢复 |
SessionManager |
内存版 |
统一会话版 |
UnifiedSessionManager 支持多类型会话 |
ContextManager |
单级 |
四级架构 |
场景/用户/会话/请求四级上下文 |
WorkflowEngine |
简化版 |
完整版 |
支持 BPM 工作流集成 |
AuditService |
无 |
完整版 |
操作审计和追溯 |
VectorStore |
无 |
Milvus |
向量检索支持 |
10.4 关键技术升级
技术 |
升级内容 |
影响 |
|---|---|---|
认证协议 |
本地 UUID → jdsserver 北向协议 |
统一认证源 |
Token 格式 |
UUID → JWT |
标准化、可验证 |
会话存储 |
内存 → 数据库/Redis |
持久化、可恢复 |
权限模型 |
无 → RBAC+ABAC |
细粒度控制 |
审计追溯 |
无 → 完整审计链 |
责任可追溯 |
十一、总结与展望
11.1 核心价值
ooderAgent 1.0.0 的统一认证体系带来了以下核心价值:
安全可信:通过 jdsserver 统一认证,确保所有访问的可信性灵活绑定:用户可以管理多个龙虾网络,适应不同场景权限隔离:多租户架构,确保数据安全可追溯性:完整的审计链路,责任清晰11.2 与 v0.7.3 的对比
维度 |
v0.7.3 |
v1.0.0 |
|---|---|---|
账户模型 |
Agent 独立账户 |
龙虾网络账户 |
认证方式 |
本地 UUID Token |
jdsserver JWT Token |
用户关系 |
无 |
用户绑定多个网络 |
权限控制 |
无 |
RBAC + ABAC |
审计追溯 |
无 |
完整审计链路 |
语义载体 |
无 |
龙虾(Langxia) |
11.3 未来展望
随着 ooderAgent 协议的持续演进,统一认证体系将在以下方向继续完善:
零信任架构:持续验证,永不信任联邦认证:支持跨域认证和单点登录隐私计算:数据可用不可见量子安全:抗量子密码学支持本文作者:ooderAgent Team
发布日期:2026年4月 | 协议版本:ooderAgent v1.0.0














