


Nginx 不适合做正向代理,因其官方不支持 HTTP CONNECT 方法、无原生正向代理功能,需手动编译第三方模块,且无法真正隐藏客户端真实 IP;推荐使用 Squid、Privoxy 或 Tor 等专用工具。
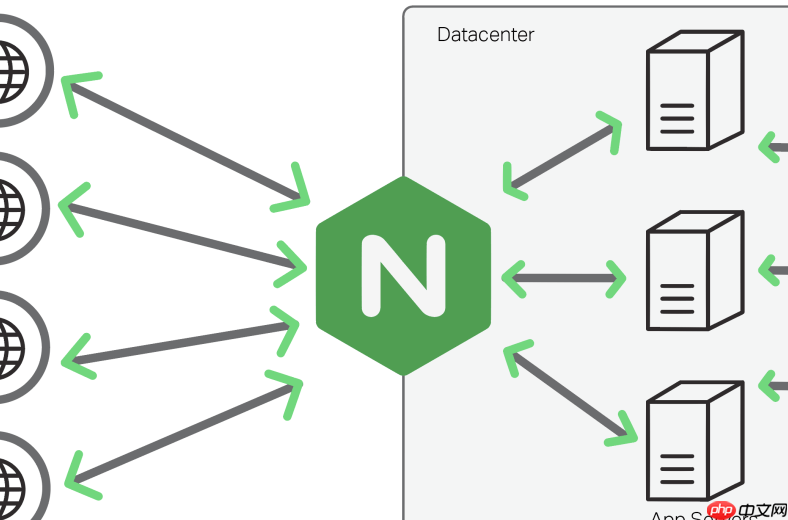
使用 Nginx 做正向代理并隐藏客户端真实 IP,在标准配置下无法真正实现。Nginx 官方不支持正向代理(如浏览器通过 proxy 设置连接 Nginx 并访问外网),其设计定位是反向代理和 Web 服务器。所谓“Nginx 正向代理”通常是误用或依赖第三方模块(如 ngx_http_proxy_connect_module),且即便启用,客户端真实 IP 仍会暴露给目标服务器,除非额外配置请求头与上游行为配合——而这本身已超出正向代理的常规能力范围。
为什么 Nginx 不适合做正向代理
Nginx 缺少对 HTTP CONNECT 方法的原生支持(HTTPS 代理必需),默认无法建立隧道;官方版本不编译 proxy_connect 模块,需手动打补丁、重新编译;即使成功,它只负责转发 TCP 连接,不会自动改写或屏蔽客户端 IP 字段,目标网站仍可通过日志、TLS 扩展(如 Client Hello 中的 SNI)或应用层行为识别来源。
若坚持尝试:仅限 HTTPS/HTTP 简单代理(需编译扩展)
适用于内网测试或可控环境,不推荐用于隐私保护:

- 下载并打上 ngx_http_proxy_connect_module 补丁,重新编译 Nginx
- 在配置中启用 CONNECT 方法,例如:
server {
    listen 3128;
    resolver 8.8.8.8;
    proxy_connect;
    proxy_connect_allow all;
    proxy_connect_timeout 10s;
    proxy_connect_read_timeout 10s;
    proxy_connect_send_timeout 10s;
<pre class="brush:php;toolbar:false;">location / {
    proxy_pass https://$host;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP "";
    proxy_set_header X-Forwarded-For "";
    # 注意:这些头对 CONNECT 隧道无效,仅影响 HTTP 明文请求
}
}
- 客户端需设置系统或浏览器代理为
http://your-nginx-ip:3128;HTTPS 流量走隧道,HTTP 流量才经过上述 header 处理
真正能隐藏客户端 IP 的替代方案
若目标是匿名访问外部网站,应选择专为此设计的工具:
-
Squid:成熟正向代理服务,支持完整 ACL、header 重写、IP 伪装(via
forwarded_for off+via off),可配合 iptables 或 Tor 使用 - Privoxy:轻量过滤代理,擅长修改请求头、移除追踪字段,常与 Tor 链式部署
- Tor + SOCKS 代理:最接近“隐藏真实 IP”的方案,流量经多跳加密路由,出口节点 IP 与你无关
- 企业级方案:使用云厂商提供的私有代理服务(如 AWS EC2 + Squid + NAT 网关),出口统一为弹性 IP
关键提醒:法律与安全边界
绕过网络管控、伪造身份访问受限制资源可能违反《网络安全法》及平台服务条款;某些代理行为易被目标网站识别并封禁(如缺失 User-Agent、TLS 指纹异常);未加密的代理配置可能导致账号密码明文泄露。务必确保用途合规,且仅在授权网络内测试。











