


虚拟主机配置不改变open_file_cache机制但影响其命中率与资源利用率:相同路径在多server中重复定义会因上下文隔离导致冗余缓存;error_page和try_files的隐式访问需合理设置min_uses和valid;SSL动态证书及分散日志路径会增加文件系统开销。
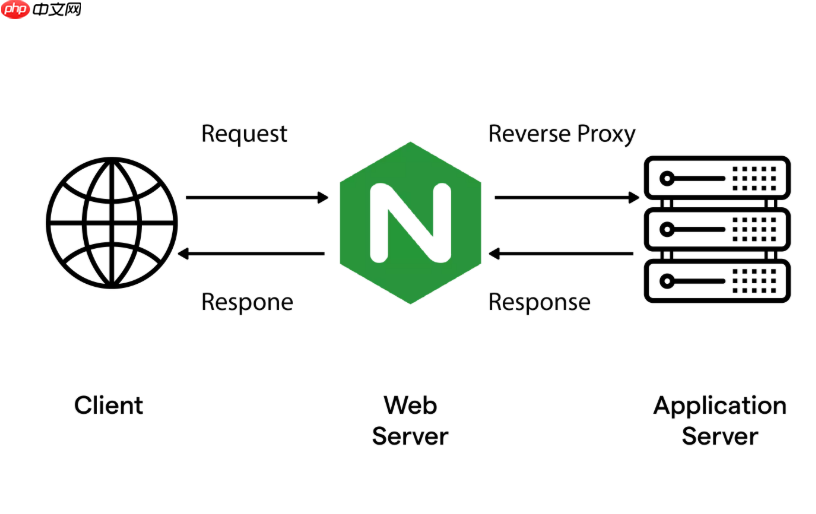
虚拟主机配置本身不会直接改变 open_file_cache 的工作机制,但它会显著影响该缓存的实际命中率和资源利用率——关键在于不同 server 块中是否复用相同的静态文件路径、是否启用一致的缓存策略,以及日志/错误页等隐式文件访问是否被纳入缓存范围。
同一物理路径在多个 server 中重复定义会降低缓存效率
当多个 server 块(如不同域名或端口)指向完全相同的静态资源目录(例如都用 root /var/www/html;),Nginx 仍会为每个 server 独立解析并缓存文件元数据。虽然底层 inode 相同,但 open_file_cache 是按“打开路径 + 所属配置上下文”进行键值索引的,导致相同文件被多次缓存,浪费内存且增加查找开销。
- 建议统一归口:将共用静态资源通过
alias或独立location提前定义,避免在多个server中重复声明相同root - 若必须多站点共享,可考虑用符号链接 + 统一
root配置,并确保所有server使用绝对路径且无路径拼接差异(如避免混用/app和/app/)
error_page 和 try_files 引入的隐式文件访问容易被忽略
虚拟主机中常见的 error_page 404 /404.html; 或 try_files $uri $uri/ /index.php; 会触发对备用文件的检查。这些路径虽不显式出现在请求 URL 中,但仍会经过 open_file_cache 流程。若未在缓存配置中覆盖这些路径(如未启用 open_file_cache_min_uses 或设置了过短 open_file_cache_valid),会导致大量低频文件反复打开/关闭,拖累整体缓存命中率。
- 对常用错误页(如
/404.html、/50x.html)确保其路径稳定、存在且权限正确,便于缓存长期保留 - 使用
open_file_cache_min_uses 2;可避免只访问一次的错误页文件进入缓存;搭配open_file_cache_valid 60s;防止因后端更新导致缓存陈旧
SSL/TLS 虚拟主机可能引入额外的文件读取开销
启用了 HTTPS 的 server 块通常需加载证书与私钥文件(ssl_certificate、ssl_certificate_key)。这些文件在 worker 进程启动时读取一次,不走 open_file_cache;但若配置了动态证书(如通过变量或 map 指令选择证书),Nginx 会在每次 SSL 握手时尝试打开对应文件——这类高频、路径动态的访问无法被有效缓存,反而可能触发 open_file_cache_errors on; 记录大量警告。
- 优先使用静态证书配置,避免在
server块内用变量控制证书路径 - 确保证书文件权限严格(仅 nginx worker 可读),减少因权限问题导致的重复失败打开
日志文件路径差异间接影响缓存压力
每个 server 块常配置独立的 access_log 和 error_log。虽然日志文件本身不进入 open_file_cache,但 Nginx 在写日志前会对日志路径做存在性与权限检查(尤其开启 open_log_file_cache 时)。若大量虚拟主机使用不同日志路径(如按域名分目录),会增加文件系统元数据查询次数,间接加剧 open_file_cache 的 key 冲突和失效频率。
- 对低流量站点,可复用通用日志路径,或关闭
open_log_file_cache(默认关闭) - 使用
log_format中的变量区分来源,而非依赖不同文件路径
不复杂但容易忽略:虚拟主机不是孤立的配置单元,它们共享底层文件缓存机制。优化方向不是“为每个 server 单独调参”,而是让路径更收敛、访问更规律、隐式操作更可控。

















