








CDN节点回源长耗时挂起本质是Nginx与上游建连、发请求或读响应环节阻塞,主因包括上游响应慢、连接复用异常、超时设置不合理、缓冲区不足或请求体过大;需通过调优upstream超时参数(connect/send/read)、启用keepalive连接复用、限制请求体大小并配置缓冲、结合健康检查与自动熔断等手段精准治理。
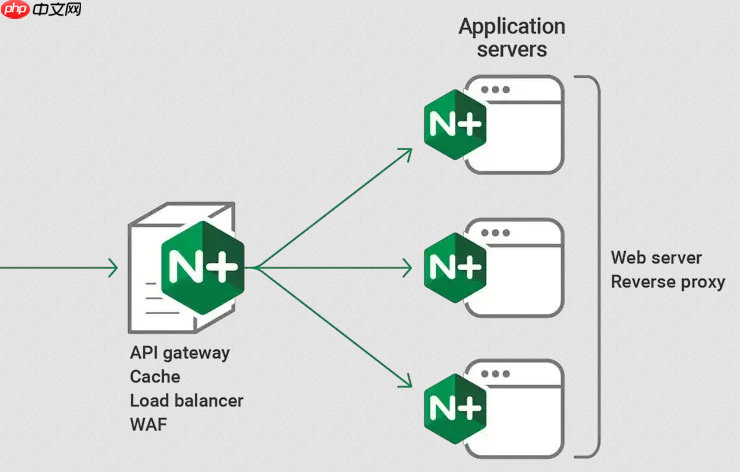
CDN 节点回源时出现长耗时请求挂起,本质是 Nginx 与上游(源站)建立连接、发送请求、等待响应的某个环节被阻塞。常见原因包括上游响应慢、连接复用异常、超时设置不合理、缓冲区不足或请求体过大等。解决关键在于精准识别瓶颈,并在 Nginx 层做针对性调优和兜底控制。
检查并合理设置 upstream 超时参数
Nginx 默认超时值偏保守(如 proxy_connect_timeout 为 60s),而 CDN 回源常需更精细控制。必须显式配置三类超时:
- connect_timeout:建立 TCP 连接的最大时间,建议设为 3–5s(避免卡在 SYN 重传)
- send_timeout:向源站发送完整请求(含 body)的最长时间,大文件上传场景需适当放宽
- read_timeout:从源站读取响应头+响应体的总耗时上限,建议 15–30s,避免单个慢请求长期占住 worker 进程
示例配置:
upstream origin_server {server 192.168.1.100:8080;
keepalive 32;
}
location / {
proxy_pass http://origin_server;
proxy_connect_timeout 5s;
proxy_send_timeout 30s;
proxy_read_timeout 20s;
}
启用 keepalive 复用连接,减少握手开销
CDN 回源通常是高频、短连接请求,频繁建连会加剧延迟和 TIME_WAIT 压力。开启 upstream keepalive 可显著降低连接耗时:
- 在
upstream块中添加keepalive 32;(数字表示空闲连接池大小) - 在
location中添加proxy_http_version 1.1;和proxy_set_header Connection '';,确保 HTTP/1.1 长连接不被关闭 - 注意:源站必须支持 HTTP/1.1 及 Connection: keep-alive,否则可能报 400 或连接重置
限制请求体大小并启用缓冲控制
大 POST/PUT 请求(如上传接口)若未限制且无缓冲,容易导致 Nginx 缓冲区满、阻塞 worker,进而引发连锁挂起:
- 用
client_max_body_size限制请求体上限(如10m),超出直接返回 413 - 设置
proxy_buffering on;并调优缓冲区:proxy_buffer_size 4k;、proxy_buffers 8 16k;、proxy_busy_buffers_size 32k; - 对流式响应(如视频切片、日志下载),可设
proxy_buffering off;+proxy_cache off;避免内存积压
主动探测与自动熔断(进阶)
当源站偶发性不可用或响应极慢时,仅靠超时不够。可通过以下方式提升健壮性:
- 启用
upstream的健康检查:check interval=3 rise=2 fall=3 timeout=2;(需安装 nginx_upstream_check_module) - 配置
proxy_next_upstream error timeout http_500 http_502 http_503 http_504;,允许失败后重试其他节点(如有多个源站) - 结合 OpenResty 或 Lua,在请求层实现自定义超时降级逻辑,例如 5s 内未响应则返回缓存副本或默认页

















