





SSL解密通过多阶段非阻塞调用与动态缓冲区协同实现,避免阻塞worker进程:握手阶段用ssl_buffer暂存并拼接ClientHello,应用层数据流式解密至request body buffer或临时文件,响应加密则逐段写入send buffer并事件驱动发送。
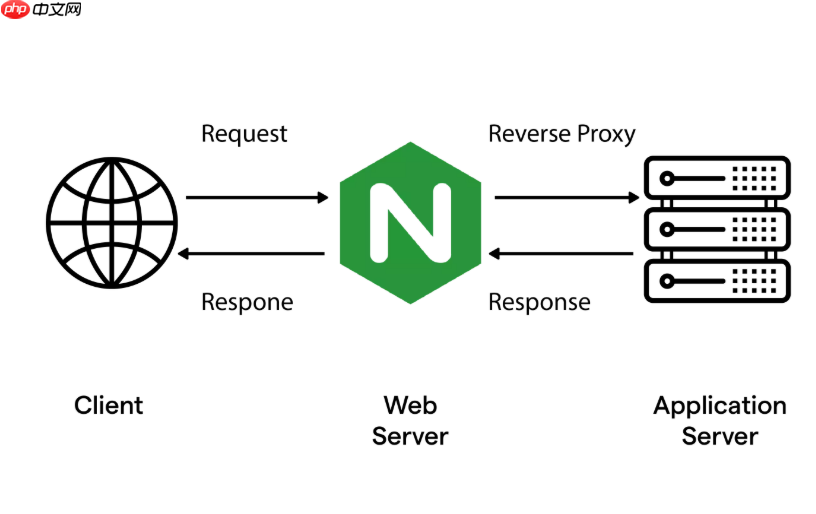
SSL解密本身是计算密集型操作,Nginx 并不直接在事件循环中完成完整解密,而是通过缓冲区协同与非阻塞 I/O 配合,把解密压力分散到多个阶段,避免阻塞 worker 进程。
SSL 握手阶段的缓冲区协作
Nginx 在收到 ClientHello 后,不会等待整个 TLS 握手完成才分配连接上下文。它用 ssl_buffer(默认 16KB)暂存初始握手数据,同时触发非阻塞 SSL_read/SSL_write 调用。若底层 SSL 库返回 SSL_ERROR_WANT_READ 或 SSL_ERROR_WANT_WRITE,Nginx 就将连接挂起,注册对应读/写事件,让出 CPU 给其他请求。
- 缓冲区大小可通过 ssl_buffer_size 指令调整(如设为 4k 可降低首包延迟,但可能增加往返)
- 握手数据未收全时,缓冲区会自动扩容(上限由 ssl_client_hello_timeout 控制)
- 若客户端发送碎片化 ClientHello,Nginx 依赖缓冲区拼接后再交由 OpenSSL 处理,避免 handshake failure
应用层数据解密的流式缓冲
建立加密通道后,Nginx 不一次性读取并解密整条 HTTP 请求。它以小块(通常 4–8KB)从 socket 读入 recv buffer,再交由 OpenSSL 的 SSL_read() 解密。每次调用最多处理当前缓冲区中的加密记录,解密后的明文写入 Nginx 自身的 request body buffer(受 client_body_buffer_size 约束)。
- 当解密后明文超过 buffer 容量,Nginx 自动启用临时文件缓存(client_body_temp_path),不影响事件循环
- 若后端需要完整请求体(如 proxy_pass + request body),Nginx 会异步完成解密+缓冲+转发,不阻塞该连接的后续读事件
- 大文件上传时,SSL 解密与磁盘写入可并行:解密一块、写一块,靠 buffer chain 衔接
写响应时的加密缓冲协同
Nginx 发送响应前,先将明文写入 output chain(含 header、body、trailer),再逐段交给 OpenSSL 加密。加密结果暂存在 send buffer 中(大小受 ssl_buffer_size 和 TCP write buffer 共同影响)。若 SSL_write() 返回 SSL_ERROR_WANT_WRITE,Nginx 暂停发送,等待 socket 可写事件再次触发。
- 启用 ssl_session_cache 可复用加密上下文,减少密钥派生开销,间接降低缓冲区等待概率
- ssl_prefer_server_ciphers on 能规避部分客户端低效 cipher 导致的解密卡顿
- 对高吞吐场景,增大 worker_connections 和 ssl_buffer_size 可缓解缓冲区争抢
这套机制的核心在于:SSL 解密不是原子操作,而是被拆解成多次非阻塞调用,每一步都依托明确的缓冲边界和事件驱动回调。缓冲区不是被动容器,而是协调解密节奏、平滑 I/O 延迟、隔离错误范围的关键枢纽。














