





CentOS中yum安装Nginx常见问题包括仓库缺失、GPG密钥验证失败、端口占用和SELinux限制;需先配置EPEL或Nginx官方仓库,导入签名密钥,检查端口冲突并调整SELinux策略。
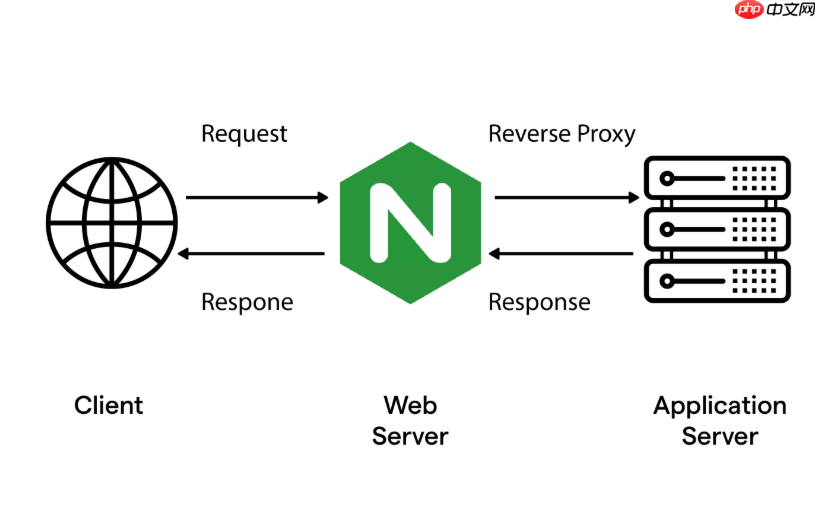
在CentOS系统中使用yum安装Nginx时,常见问题主要集中在仓库缺失、GPG密钥验证失败、版本冲突和依赖缺失这几类。直接运行yum install nginx往往报错,根本原因在于官方CentOS源默认不包含Nginx(尤其是较新版本),必须先配置正确的第三方仓库。
未配置EPEL或nginx官方仓库
CentOS 7/8 默认源中没有Nginx包,yum会提示“No package nginx available”。需手动启用EPEL(Extra Packages for Enterprise Linux)或添加Nginx官方仓库。
- CentOS 7:执行
yum install epel-release -y,再运行yum install nginx - CentOS 8:EPEL需额外启用,先运行
yum install centos-linux-release -y,再安装epel-release;或直接下载并安装EPEL 8 RPM包 - 若需最新稳定版Nginx(非系统默认的旧版),建议用官方仓库:创建
/etc/yum.repos.d/nginx.repo,内容如下:
[nginx-stable]
name=nginx stable repo
baseurl=http://nginx.org/packages/centos/$releasever/$basearch/
gpgcheck=1
enabled=1
gpgkey=https://nginx.org/keys/nginx_signing.key
保存后执行yum makecache更新缓存。
GPG密钥验证失败(Importing GPG key… FAILED)
添加Nginx官方仓库后首次运行yum命令,常因GPG密钥未导入而报错:“Public key not found”或“Failing package is: nginx-*.rpm”。这是安全机制拦截了未签名的包。
- 手动导入密钥:运行
rpm --import https://nginx.org/keys/nginx_signing.key - 若提示证书错误(如SSL connection timeout),可先用curl下载密钥文件再导入:
curl -o /tmp/nginx_signing.key https://nginx.org/keys/nginx_signing.key && rpm --import /tmp/nginx_signing.key - 临时跳过GPG检查(仅调试用,不推荐生产环境):
yum install nginx --nogpgcheck
端口被占用或启动失败(Failed to start nginx.service)
安装成功后systemctl start nginx失败,常见日志显示“Address already in use: bind() to 0.0.0.0:80 failed”,说明80端口已被占用(如Apache、另一Nginx实例或Docker容器)。
- 查占用进程:
ss -tulnp | grep ':80'或lsof -i :80 - 停止冲突服务:
systemctl stop httpd(Apache)、systemctl stop docker(若Docker映射了80端口) - 修改Nginx监听端口(如改为8080):编辑
/etc/nginx/nginx.conf,将listen 80;改为listen 8080;,再重载:systemctl reload nginx - 检查配置语法:
nginx -t,避免因配置错误导致启动失败
SELinux阻止Nginx访问网络或文件
在启用SELinux的CentOS上,Nginx可能无法绑定端口、读取网页文件或代理请求,日志中出现“Permission denied”但无明显错误。这是SELinux策略限制所致。
- 临时放行Web端口:
semanage port -a -t http_port_t -p tcp 8080(若改用8080端口) - 允许Nginx网络连接:
setsebool -P httpd_can_network_connect 1(用于反向代理场景) - 允许读取自定义网站目录:
chcon -R -t httpd_sys_content_t /path/to/your/site - 若调试阶段想快速验证是否为SELinux引起,可临时禁用:
setenforce 0(重启后失效),确认后再针对性修复策略
















