





仅靠端口无法实现内外网隔离,必须通过防火墙规则、Nginx访问控制及网络绑定三层协同防御。例如:iptables限制8080仅内网IP访问,Nginx配置allow/deny并校验真实来源,敏感服务绑定内网IP或127.0.0.1。
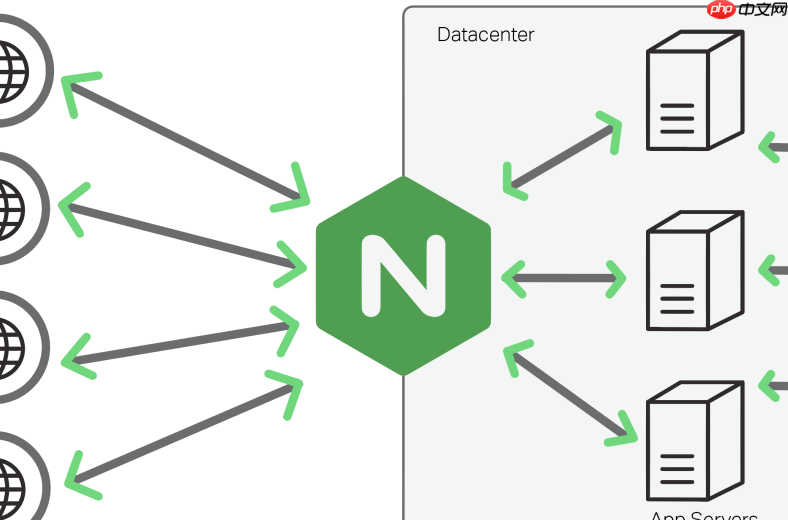
在Nginx中,仅靠端口区分虚拟主机本身不能实现真正的内外网权限隔离。端口只是服务监听的入口,访问控制必须由网络层(如防火墙)和应用层(如Nginx配置)协同完成。单纯用不同端口跑不同站点,若防火墙未限制访问来源,外网仍可直连内网端口——这反而增加了攻击面。
明确内外网流量路径与边界
典型部署中,服务器通常有单网卡(通过IP路由区分)或多网卡(如eth0接外网、eth1接内网)。关键不是“Nginx监听哪个端口”,而是:
– 哪些IP段能到达该端口;
– Nginx是否校验请求头或来源IP;
– 防火墙是否拦截非法方向的连接。
例如:内网管理后台监听 8080,外网门户监听 80。但若防火墙放行了所有端口的外网入站,8080 就等同于暴露在公网。
防火墙规则是隔离的第一道防线
以 iptables 为例,需按方向精确放行:
- 只允许内网IP(如 192.168.1.0/24)访问 8080 端口:
iptables -A INPUT -s 192.168.1.0/24 -p tcp --dport 8080 -j ACCEPT - 拒绝其他来源访问该端口:
iptables -A INPUT -p tcp --dport 8080 -j DROP - 允许所有来源访问 80 端口(外网门户):
iptables -A INPUT -p tcp --dport 80 -j ACCEPT
使用 firewalld 时,可创建自定义zone或直接加rich rule:firewall-cmd --permanent --add-rich-rule='rule family="ipv4" source address="192.168.1.0/24" port port="8080" protocol="tcp" accept'
Nginx配置需配合做二次校验
防火墙可能被绕过(如内网失陷后横向扫描),因此Nginx应主动识别并拒绝非法请求:
- 在 server 块中用
allow/deny限制来源:server {<br> listen 8080;<br> allow 192.168.1.0/24;<br> deny all;<br> ...<br>} - 避免依赖
$remote_addr被伪造,若前端有代理(如负载均衡器),需设置real_ip_header X-Forwarded-For;并配合set_real_ip_from指定可信上游IP。 - 可结合
map模块动态返回 403,比硬编码更灵活。
不推荐仅靠端口区分敏感服务
端口本身无语义,易被探测和误配。更安全的做法是:
– 内网服务走反向代理统一入口(如 /admin → 转发到内网服务),由Nginx做鉴权;
– 敏感接口启用客户端证书双向认证;
– 关键服务不监听公网IP,只绑定 127.0.0.1 或内网IP(如 listen 192.168.1.10:8080),从根源切断外网路径。
把权限控制逻辑分散在防火墙、网络绑定、Nginx访问控制三层,才能形成纵深防御。

















