





Proxy_next_upstream 是 Nginx 反向代理容错核心指令,默认仅 error 触发重试,建议扩展为 error timeout http_500-504;需配合 tries 和 timeout 限流防雪崩;非幂等请求慎用;宜与健康检查协同提升可靠性。
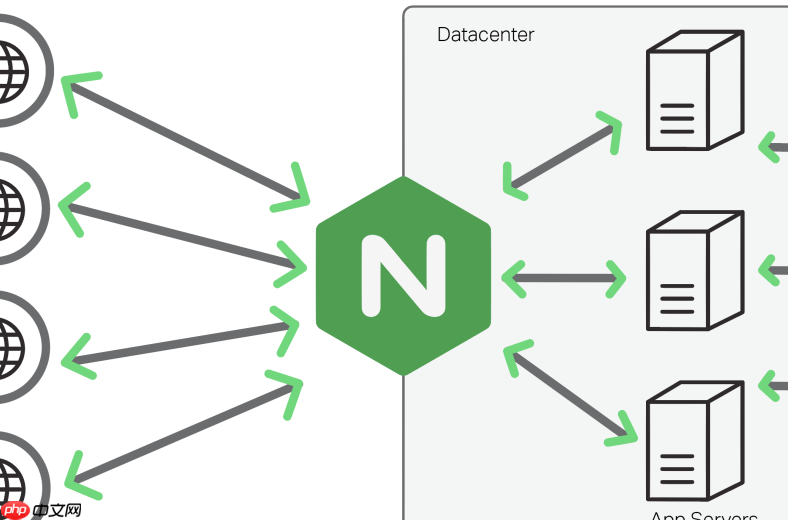
Proxy_next_upstream 是 Nginx 作为反向代理网关时提升服务容错能力的关键指令,它决定了在上游服务器失败时是否尝试下一个节点。用好它,能显著降低因单点故障、瞬时超时或响应异常导致的请求失败率,但配置不当反而会放大问题(比如重试雪崩、延长延迟)。
哪些情况会触发重试
该指令默认只在连接失败(error)时重试。实际生产中通常需要主动扩展触发条件:
- timeout:连接或响应超时(如 upstream 响应慢于 proxy_read_timeout)
- http_500、http_502、http_503、http_504:明确的网关类错误,适合重试
- http_404 或 http_403 一般不建议加入——这类是业务逻辑错误,重试无意义,还可能引发副作用
重试次数与时间控制很关键
仅靠 proxy_next_upstream 不足以防止重试滥用。必须配合以下两个指令协同使用:
- proxy_next_upstream_tries:限制最大重试次数(含首次请求),例如设为 3 表示最多转发 3 次(1 次原发 + 最多 2 次重试)
- proxy_next_upstream_timeout:限制整个重试过程的总耗时,单位秒。若所有尝试加起来超过该值,Nginx 直接返回错误,避免长尾等待
建议组合示例:proxy_next_upstream error timeout http_500 http_502 http_503 http_504; proxy_next_upstream_tries 3; proxy_next_upstream_timeout 6s;
注意非幂等请求的风险
GET 请求天然可重试;但 POST、PUT、DELETE 等方法不是安全的。Nginx 默认不会对非 GET/HEAD 请求重试,除非显式启用 proxy_next_upstream off 并配合 proxy_buffering off 和 proxy_request_buffering off(后者需 Nginx ≥ 1.7.11)。但强烈建议:除非确认上游服务完全幂等,否则不要对非幂等请求开启重试——重复提交订单、扣款等后果严重。
结合健康检查更可靠
proxy_next_upstream 是“失败后重试”,属于被动容错;而 health_check(需 stream 或 http upstream 模块支持)可主动剔除不可用节点。两者互补效果更好:
- 健康检查快速发现宕机节点,减少重试概率
- 重试机制兜底应对偶发超时或短暂抖动
- 避免把流量持续打向已失联但尚未被踢出 upstream 的节点
例如在 upstream 块中添加:health_check interval=3 fails=2 passes=2;














