








Nginx不支持正向代理,因其缺失CONNECT方法、无法解析原始Host头与URL路径,且第三方模块维护难、兼容性差;生产采用“Nginx反向代理+代理调度服务”架构,由调度服务管理IP池、健康检查、协议适配与会话粘性,Nginx仅作高并发入口网关。
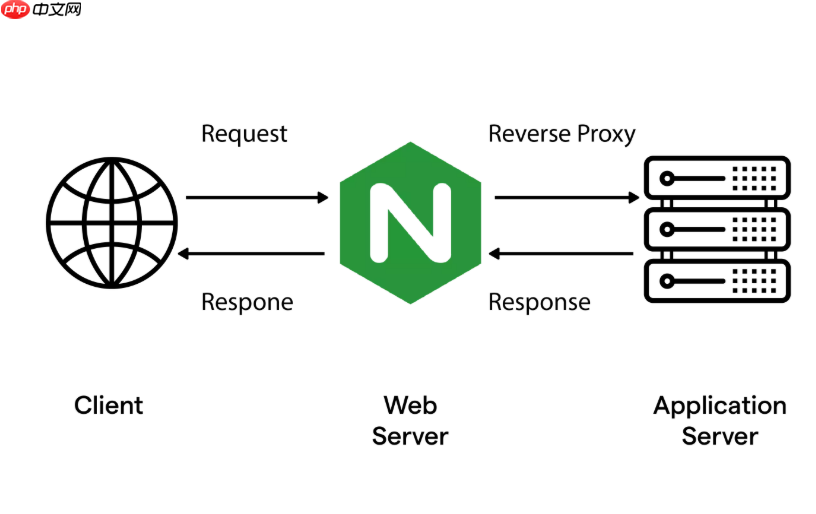
在爬虫业务中,Nginx 正向代理本身并不适用——Nginx 官方不支持正向代理(即客户端通过 Nginx 向外发起 HTTP/HTTPS 请求),它只原生支持反向代理。很多团队误将“用 Nginx 做代理池入口”理解为“正向代理”,实际落地的是反向代理 + 客户端直连代理 IP 池的混合架构。下面从实战角度讲清楚怎么做、为什么这么选、以及关键避坑点。
为什么不能用 Nginx 做真正的正向代理?
Nginx 缺少 CONNECT 方法实现(用于 HTTPS 隧道)、不处理客户端发起的原始 Host 头和 URL 路径解析,也无法动态转发任意目标域名。即使通过第三方模块(如 ngx_http_proxy_connect_module)勉强支持 HTTPS 正向代理,也会面临维护成本高、TLS 握手不稳定、无法兼容现代爬虫框架(如 Scrapy、Requests 的 proxy 参数)等问题。生产环境几乎无人采用。
真正可行的架构:Nginx 反向代理 + 代理 IP 池调度
把 Nginx 当作统一入口网关,后端对接一个轻量代理调度服务(如 Python + Flask/FastAPI),由该服务管理真实代理 IP 池(HTTP/SOCKS5)、做轮询/权重/健康检查/限速。Nginx 只负责:
• 接收爬虫发来的请求(如 GET /fetch?url=https://example.com)
• 转发给调度服务
• 返回调度服务取回的目标页面内容
这样既利用了 Nginx 的高并发、连接复用和 TLS 终结能力,又把代理逻辑下沉到可控、可扩展的业务层。
代理池调度服务的关键设计点
- IP 健康探测必须主动+被动结合:定时 HEAD 请求检测可用性;同时记录每次请求的超时、状态码(如 403/429)、响应时间,自动降权或剔除异常节点
- 支持协议自动适配:同一 IP 池可混用 HTTP 和 SOCKS5,调度服务根据目标网站是否需要 JS 渲染、是否封 HTTP 头等策略自动选择出口协议
- 会话级粘性可选:对需登录态的站点(如电商详情页),支持按 client_id 或 cookie hash 分配固定代理 IP,避免 session 中断
-
请求头透传控制:Nginx 需设置
proxy_pass_request_headers on,并清理敏感头(如 Proxy-Connection),调度服务再决定是否复用原始 User-Agent 或注入定制 UA
一个最小可运行 Nginx 配置示例
假设调度服务运行在 http://127.0.0.1:8000,监听 /api/fetch:
location /api/fetch {
    proxy_pass http://127.0.0.1:8000/fetch;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header X-Forwarded-Proto $scheme;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_http_version 1.1;
    proxy_redirect off;
    proxy_buffering off;
}
注意:不要加 proxy_intercept_errors,否则调度服务返回的 4xx/5xx 会被 Nginx 拦截成自定义错误页,导致爬虫无法识别真实失败原因。

















