








ssl_buffer_size直接影响TLS首个应用数据包的封装与传输延迟,推荐设为1400–1460字节以适配MSS、减少分片和延迟确认,需配合tcp_nodelay on及TLSv1.3等协同优化。
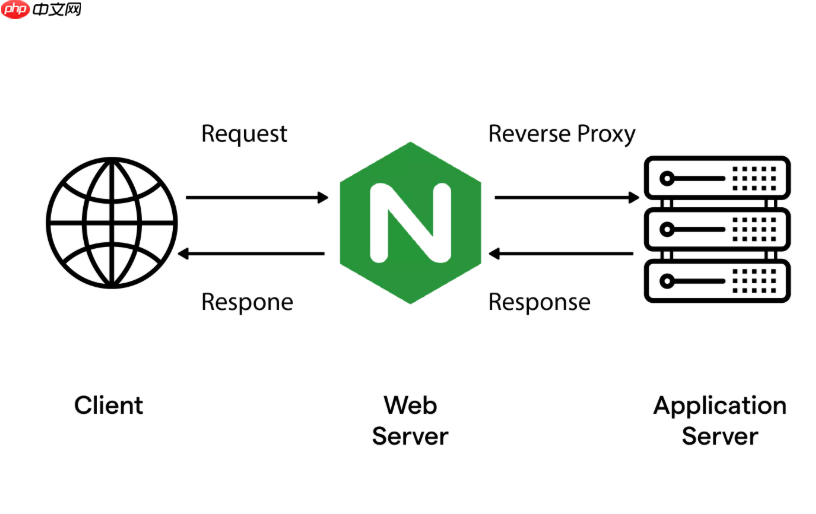
在Nginx中,ssl_buffer_size直接影响TLS握手后首个应用数据包(如HTTP响应首行)的封装方式和传输延迟,尤其对首屏加载、API首包时延敏感的场景至关重要。默认值(通常为4KB)虽兼顾吞吐,但可能引入额外的TCP分段或延迟确认,拖慢HTTPS首包到达客户端的时间。
理解ssl_buffer_size的作用机制
该参数控制Nginx写入SSL层的数据缓冲区大小,不等于TCP MSS或MTU,而是决定TLS记录层(Record Layer)单个record的最大明文长度。它影响:
- TLS record数量:值越小,相同HTTP响应可能被切分为更多record,增加TLS头开销与处理负担;
- TCP分包行为:若record长度接近MSS(如1400字节),更易填满单个TCP段,减少“小包”和Nagle算法干扰;
- 延迟确认(Delayed ACK)风险:过大的buffer(如默认4K)可能导致首record未立即发送,等待更多数据或ACK超时。
推荐调优值及适用场景
针对首包响应优化,建议根据典型首响应体大小(如HTML头部、JSON元数据)设定略大于其长度的buffer,常见有效取值如下:
- 1400–1460 字节:适配以太网MSS(1460),确保单个TLS record可塞进一个TCP段,避免分片与延迟发送;
- 2KB(2048):平衡小包开销与灵活性,适合首响应约1–1.5KB的Web页面或API;
- 避免设为 4KB 或更高:除非服务大量返回大静态资源且首包不敏感,否则易触发TCP延迟确认或需要两次write系统调用才能发出首响应。
配置方法与验证要点
在server块或http块中添加配置:
ssl_buffer_size 1400;
生效前需注意:
- 仅作用于OpenSSL 1.0.2+ 和 Nginx 1.11.5+,旧版本忽略该指令;
- 需配合禁用Nagle算法(
tcp_nodelay on;)使用,防止TCP层合并小包; - 用Wireshark抓包验证:观察TLS Application Data record长度是否稳定在设定值附近,且首HTTP响应是否在TLS握手完成后的第一个或第二个TCP段中发出;
- 对比指标:使用curl -w "%{time_starttransfer}\n" 测试首包时间变化,建议在真实网络环境(含丢包/延迟)下多轮采样。
与其他TLS参数的协同
单独调ssl_buffer_size效果有限,应组合优化:
- 启用TLSv1.3(
ssl_protocols TLSv1.3;):1-RTT握手本身已大幅降低首包延迟,buffer调优收益更明显; - 开启OCSP Stapling(
ssl_stapling on;):避免客户端额外DNS+请求OCSP服务器,防止首包阻塞; - 合理设置
ssl_session_cache:复用会话减少完整握手频次,让buffer策略更稳定生效。















