


Nginx反向代理核心是location匹配+proxy_pass,需注意末尾斜杠路径重写、X-Forwarded-For透传真实IP、Host头还原;多服务分流用upstream;WebSocket需Upgrade/Connection头;重定向和Cookie需proxy_redirect/proxy_cookie_*修正;生产环境应配置超时、重试、健康检查与独立日志。
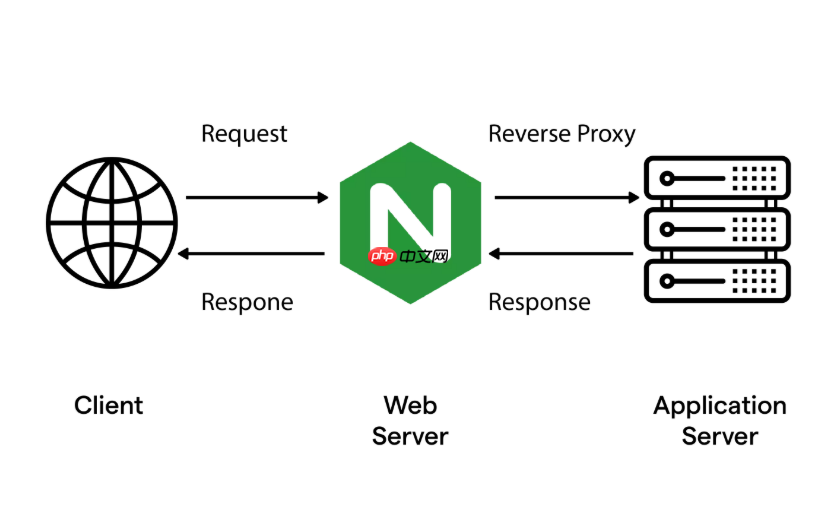
用 Nginx 做反向代理转发请求到后端服务,核心是 location 匹配 + proxy_pass 指令,同时注意路径重写、请求头透传和连接稳定性等细节。
基础代理配置(带路径匹配)
最常见场景:把 /api/ 开头的请求转给后端 HTTP 服务。
location /api/ {
    proxy_pass http://127.0.0.1:8080/;
    proxy_set_header Host $host;
    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
-
末尾斜杠很重要:proxy_pass 后带
/表示“去掉匹配前缀再拼接”,即/api/user→ 转发为/user;不带则原样拼接(易出错) - 必须设置
X-Forwarded-For,否则后端拿不到真实客户端 IP -
Host头默认会被替换成 upstream 地址,显式设回$host可保持原始域名
多后端服务按路径分流
一个 Nginx 同时代理多个内部服务,比如 API、文件服务、管理后台。
upstream api_backend {
    server 192.168.1.10:3000;
    server 192.168.1.11:3000;
}

upstream file_backend {
    server 192.168.1.20:8000;
}

server {
    listen 80;
    server_name example.com;

    location /api/ {
        proxy_pass http://api_backend/;
        proxy_http_version 1.1;
        proxy_set_header Upgrade $http_upgrade;
        proxy_set_header Connection "upgrade";
    }

    location /static/ {
        proxy_pass http://file_backend/static/;
    }

    location /admin/ {
        proxy_pass http://127.0.0.1:9000/;
    }
}
- 用
upstream块定义后端组,便于负载均衡和故障转移 - WebSocket 支持需额外加
Upgrade和Connection头 - 不同
location独立配置,互不影响
处理后端返回的重定向与 Cookie
后端返回 302 或 Set-Cookie 中含路径/域名错误,会导致跳转失败或登录态丢失。
- 重定向地址改写:
proxy_redirect http://backend/ https://example.com/;或用proxy_redirect default;自动适配 - Cookie 域名修正:
proxy_cookie_domain ~.+\.(.+)$ $1;把子域 Cookie 统一写入主域 - Cookie 路径修正:
proxy_cookie_path / /myapp/;把后端设的/改成实际访问路径
提升稳定性和可观测性
生产环境建议补充超时、重试、日志和健康检查。
upstream api_backend {
    server 192.168.1.10:3000 max_fails=3 fail_timeout=30s;
    server 192.168.1.11:3000 max_fails=3 fail_timeout=30s;
    keepalive 32;
}

location /api/ {
    proxy_pass http://api_backend/;
    proxy_connect_timeout 5s;
    proxy_send_timeout 30s;
    proxy_read_timeout 30s;
    proxy_next_upstream error timeout http_500 http_502 http_503 http_504;
    proxy_next_upstream_tries 3;

    access_log /var/log/nginx/api_access.log main;
    error_log /var/log/nginx/api_error.log warn;
}
-
max_fails和fail_timeout实现自动摘除异常节点 -
keepalive复用连接,降低后端压力 -
proxy_next_upstream定义哪些情况触发重试,避免单点失败影响整体 - 独立访问日志方便排查接口耗时、状态码分布等问题












