


浏览器拿不到自定义响应头的根本原因是Nginx默认不透传非标准头且后端未在Access-Control-Expose-Headers中声明;需后端暴露头、Nginx用add_header ... always透传、禁用proxy_hide_header、避免CORS头重复设置,并用curl和JS fetch验证。
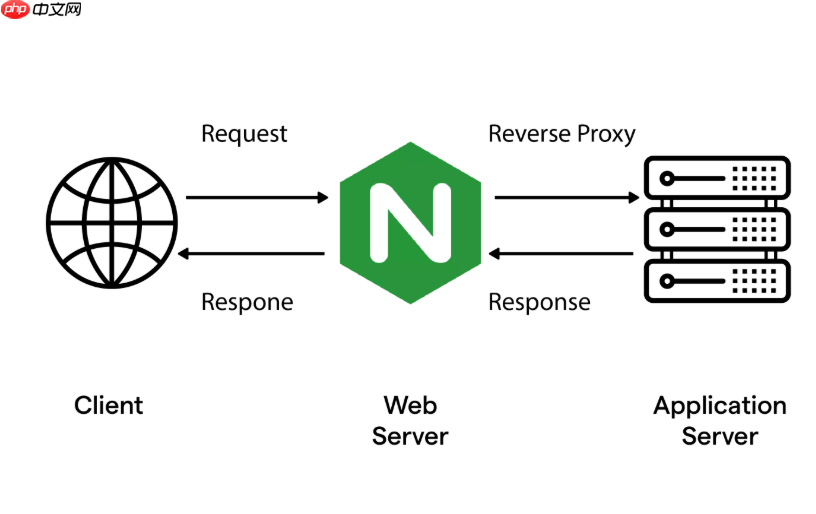
在使用 Nginx 代理前端请求时,即使后端已正确设置了自定义响应头(如 X-Request-ID、X-RateLimit-Remaining 等),浏览器仍可能拿不到这些字段,根本原因通常是:Nginx 默认不会将上游响应中的自定义头透传给客户端,尤其当这些头名不被 CORS 规范默认允许时。
确保后端已正确暴露自定义响应头
这是前提。如果后端没在 Access-Control-Expose-Headers 中声明,浏览器 JS 就无法通过 response.headers.get() 读取。例如,Spring Boot 应配置:
response.setHeader("Access-Control-Expose-Headers", "X-Request-ID, X-RateLimit-Remaining");注意:Access-Control-Expose-Headers 的值必须是逗号分隔的**纯名称列表**(不带空格),且不能包含通配符。
让 Nginx 透传自定义响应头
Nginx 默认会过滤掉非标准响应头(即不在 HTTP/1.1 规范白名单里的头)。要透传自定义头,需显式启用:
- 在
location或server块中添加:
add_header Access-Control-Expose-Headers "X-Request-ID, X-RateLimit-Remaining" always;
注意:always参数很关键——它确保该头在所有响应(包括 200、404、502 等)中都生效,否则 Nginx 默认只在 2xx 响应中添加。 - 同时确认 Nginx 没有通过
proxy_hide_header主动屏蔽了这些头。如有类似配置,应删除或注释掉:# proxy_hide_header X-Request-ID;
检查 Nginx 是否覆盖了后端的 CORS 头
如果后端已返回完整的 CORS 头(如 Access-Control-Allow-Origin、Access-Control-Expose-Headers),而 Nginx 又重复用 add_header 设置同名头,会导致响应中出现多个同名头,部分浏览器会忽略或行为异常。
推荐做法是:由后端统一输出所有 CORS 相关头,Nginx 只负责透传,不做重复设置。若必须由 Nginx 控制 CORS,则应禁用后端的 CORS 头,并在 Nginx 中完整配置:
add_header 'Access-Control-Allow-Origin' '*' always;add_header 'Access-Control-Allow-Methods' 'GET, POST, OPTIONS, PUT, DELETE' always;add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;add_header 'Access-Control-Expose-Headers' 'X-Request-ID, X-RateLimit-Remaining' always;- 对预检请求(OPTIONS)单独返回 204:
if ($request_method = 'OPTIONS') { add_header Access-Control-Allow-Origin *; add_header Access-Control-Allow-Methods GET,POST,OPTIONS,PUT,DELETE; add_header Access-Control-Allow-Headers DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization; add_header Access-Control-Expose-Headers X-Request-ID,X-RateLimit-Remaining; add_header Content-Length 0; add_header Content-Type text/plain; return 204; }
验证是否生效
不要仅依赖浏览器开发者工具的「Response Headers」面板——它有时会隐藏未被暴露的头。更可靠的方式是:
- 用
curl -I http://your-api-endpoint查看原始响应头,确认X-Request-ID和Access-Control-Expose-Headers都存在且值正确; - 在前端 JS 中执行真实请求并打印:
fetch('/api/data').then(r => { console.log(r.headers.get('X-Request-ID')); });
若输出null,说明暴露未生效;若输出值,说明成功。









